

BSI KI-Agenten: Neue Prüfanforderungen für mehr Sicherheit
PRAKI soll neue Prüfanforderungen entwickeln und die Sicherheit agentischer KI systematisch bewerten.
Flock Safety im Sicherheitscheck: Hacker extrahieren Daten & Software aus einer Kamera & legen lokale Speicherung offen.

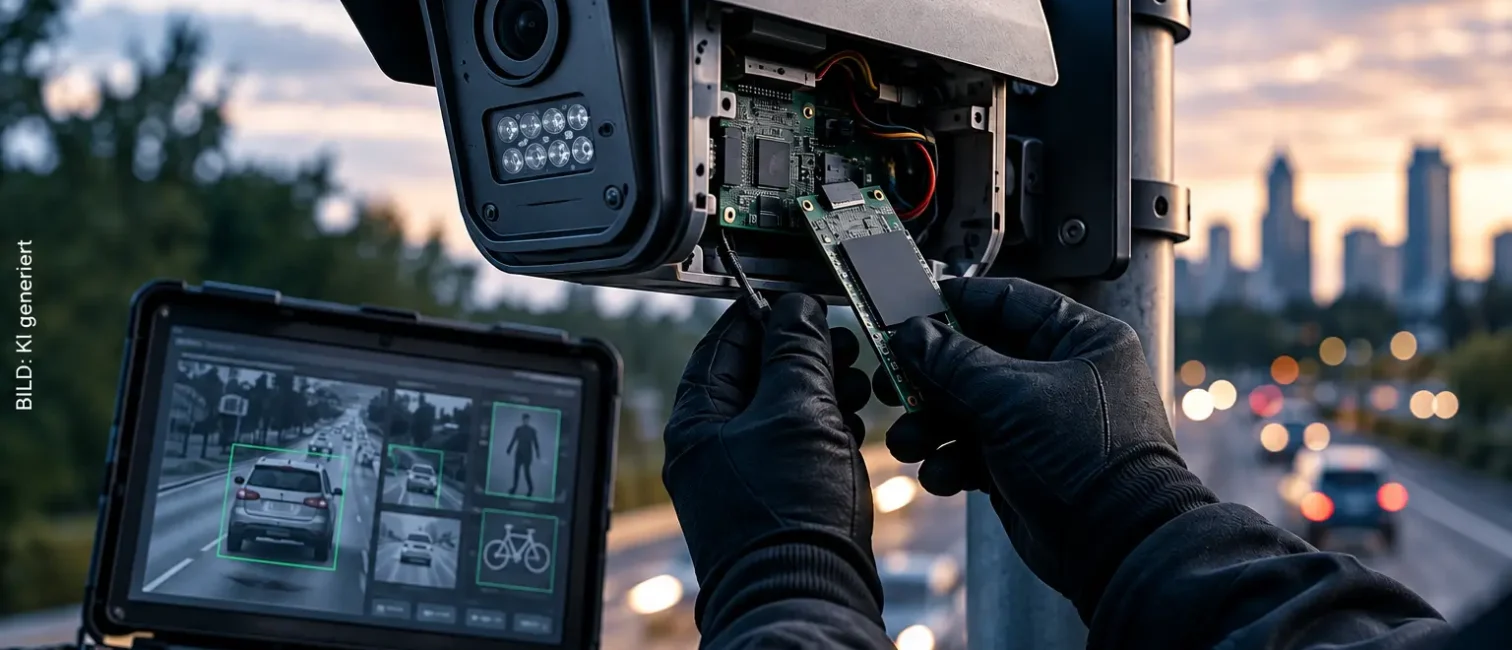
Hacker haben Daten und Software aus einer Kamera von Flock Safety extrahiert. Die Analyse des Geräts zeigt, welche Informationen lokal entstehen und wie die Kamera Fahrzeuge sowie Personen erkennt. Ein Angriff auf die zentrale Cloud-Plattform des Anbieters ist dagegen nicht belegt.
Der Fall betrifft damit vor allem die Sicherheit von Geräten außerhalb geschützter IT-Umgebungen. Solche Systeme spielen auch bei modernen IoT-Architekturen eine wichtige Rolle, weil Datenerfassung und Teile der Verarbeitung direkt am Netzwerkrand stattfinden.
Das Hacker-Kollektiv stegan0gram entfernte nach Angaben von WIRED und 404 Media eine Flock-Kamera von ihrem Installationsort. Anschließend erstellte die Gruppe eine nahezu vollständige Kopie der auf dem Gerät vorhandenen Daten.
Die Kamera arbeitet mit einem Android-basierten System und mehreren Anwendungen von Flock. Diese übernehmen Aufgaben wie Bewegungserkennung, Aufnahme, Klassifizierung, Datenübertragung und Software-Updates.
Entscheidend für die Einordnung ist die Art des Zugriffs. Die veröffentlichten Ergebnisse belegen keinen entfernten Einbruch in Flocks Cloud-Infrastruktur. Die Angreifer hatten direkten physischen Zugriff auf das Gerät.
Die ausgewerteten Protokolle enthielten Aktivität aus insgesamt rund 21 Tagen. In diesen Zeiträumen registrierte das untersuchte Gerät laut WIRED etwa 50.200 Fahrzeuge und erzeugte ungefähr 1,6 Millionen Bilder.
Bei einem vorbeifahrenden Fahrzeug entstanden typischerweise rund 28 Aufnahmen. In einzelnen Fällen waren es mehr als 100. Die Kamera nutzt unterschiedliche Belichtungen, wählt geeignete Bilder aus und schneidet relevante Bereiche für die weitere Verarbeitung zu.
Die Werte stammen von einer einzelnen Kamera. Sie erlauben deshalb keine Aussage darüber, wie viele Bilder andere Installationen erzeugen oder speichern.
Besonders relevant für die Gerätesicherheit ist der Umgang mit lokal gespeicherten Daten. Die Untersuchung fand mehrere unverschlüsselte Partitionen. Auf einer davon befand sich laut WIRED ein Schlüssel, mit dem sich ein Teil der gespeicherten Aufnahmen entschlüsseln ließ. Andere sensible Daten blieben geschützt.
Damit rückt eine klassische Frage der Edge Security in den Mittelpunkt: Was passiert mit Daten und Schlüsseln, wenn ein Angreifer ein Gerät physisch in die Hände bekommt?
Für Unternehmen betrifft diese Frage nicht nur Kameras. Router, Sensoren, Gateways und andere vernetzte Systeme können ebenfalls lokale Daten oder Zugangsinformationen enthalten. Das Thema gehört deshalb in die Sicherheitsbewertung moderner Edge-Systeme.
Die auf der Kamera analysierte Computer-Vision-Software unterscheidet nicht ausschließlich Fahrzeuge und Kennzeichen. Im Programmcode fanden die Journalisten auch Erkennungsklassen für Personen und Fahrräder. Bei Personen kann das System unter anderem deren Position im Bild und einen Konfidenzwert festhalten.
Das ist jedoch nicht mit Gesichtserkennung gleichzusetzen. Die Untersuchung fand keinen Nachweis dafür, dass auf der Kamera aktiv Gesichtserkennung eingesetzt wurde.
Auch andere Bildbereiche können Fehlklassifikationen auslösen. In einem Fall identifizierte das System beispielsweise eine US-Flagge auf einer Motorradtasche als mögliches Kennzeichen. Daraus lässt sich nicht ableiten, dass Flock gezielt Aufkleber oder politische Symbole klassifiziert.
Die Analyse deutet zudem darauf hin, dass anspruchsvollere Auswertungen nicht vollständig auf der Kamera stattfinden. Das Lesen von Kennzeichen sowie die Bestimmung von Fahrzeugmerkmalen scheinen nach der technischen Analyse auf Flocks Servern zu erfolgen.
Flock erklärte gegenüber WIRED und 404 Media, dass das unerlaubte Entfernen und Manipulieren der Kamera illegal sei. Zum gefundenen Verschlüsselungsschlüssel erklärte das Unternehmen, ihm lägen nicht genügend technische Informationen vor, um die Behauptungen abschließend zu bewerten.
Das Unternehmen verwies zugleich auf sein Verfahren zur Meldung von Sicherheitslücken. Bereits im August 2026 hatte Flock weitere Sicherheitsmaßnahmen angekündigt, darunter verpflichtende Mehrfaktor-Authentifizierung und eine externe Sicherheitsüberprüfung.
Der Fall zeigt, dass Sicherheitsangaben zu Cloud-Plattformen allein für vernetzte Hardware nicht ausreichen. Relevant ist auch, wie lokale Speicher, kryptografische Schlüssel und physischer Zugriff abgesichert werden.
Für IT-Verantwortliche liefert die Untersuchung vor allem einen Hinweis für Beschaffung und Risikomanagement. Bei Kameras, IoT-Geräten und anderen Edge-Systemen sollte geprüft werden, welche Daten lokal verbleiben und wie diese geschützt sind.
Zu den relevanten Punkten gehören verschlüsselte Gerätespeicher, sichere Schlüsselverwaltung, Secure Boot, Manipulationsschutz und verlässliche Update-Mechanismen. Auch der tatsächliche Lebenszyklus lokal erzeugter Daten sollte dokumentiert sein.
Diese Anforderungen gewinnen zusätzlich regulatorisch an Bedeutung. Seit dem 11. September 2026 gelten erste Meldepflichten des europäischen Cyber Resilience Act für Hersteller von Produkten mit digitalen Elementen.
Der Fall Flock Safety zeigt damit ein Problem, das weit über eine einzelne Überwachungskamera hinausgeht. Wer vernetzte Geräte bewertet, sollte nicht nur Cloud und Netzwerkzugänge betrachten, sondern auch den möglichen Zugriff direkt auf Hardware, Speicher und Schlüssel.
Weitere kompakte Einordnungen zu Security, Infrastruktur und vernetzten Geräten erscheinen im IT-Dock Newsletter: https://it-dock.de/#newsletter. Der Newsletter ordnet relevante Entwicklungen für IT-Entscheider im Mittelstand sachlich ein.
Kommentare (0)
Noch keine Kommentare vorhanden.