it-sa 2026: Diese Security-Themen rücken jetzt in den Fokus

it-sa 2026 zeigt, wie CRA, NIS2 und KI die Security-Agenda verändern und welche Themen aktuell relevant sind.

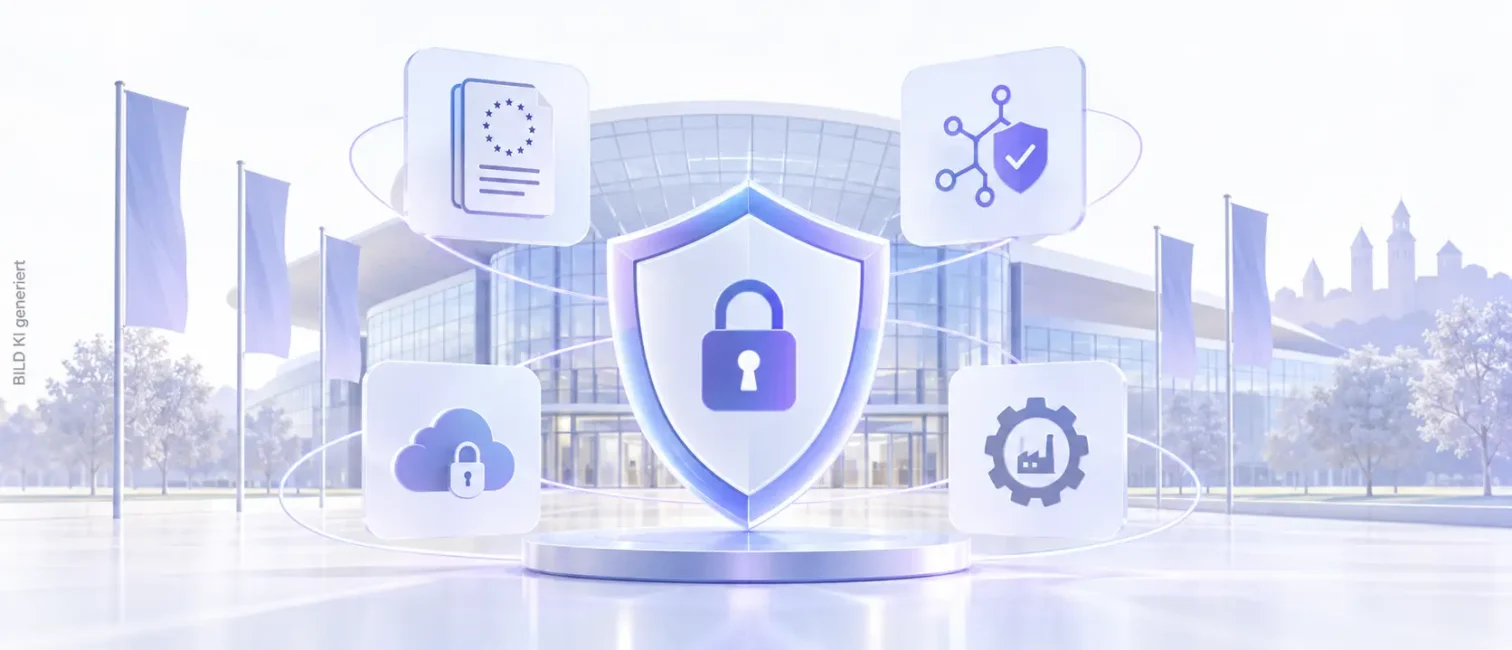
Helles Security-Keyvisual mit zentralem Schutzschild, Cloud, EU-Dokument und OT-Symbolen vor einer Messehalle.

Die it-sa 2026 findet vom 27. bis 29. Oktober in Nürnberg statt. Für IT-Entscheider dürfte diesmal vor allem die praktische Umsetzung neuer Security-Vorgaben im Mittelpunkt stehen. Cyber Resilience Act, NIS2 und KI-Sicherheit treffen auf laufende Herausforderungen bei Cloud, OT und Infrastruktur.

Anders als in den vergangenen Jahren sind mehrere dieser Themen inzwischen nicht mehr nur angekündigt. Seit September gelten erste Pflichten aus dem Cyber Resilience Act. NIS2 ist in Deutschland seit Ende 2025 umgesetzt. Damit verschiebt sich die Diskussion stärker von der Vorbereitung zum laufenden Betrieb.

it-sa 2026 startet Ende Oktober in Nürnberg

Für die it-sa 2026 sind mehr als 400 Beiträge im Messeprogramm angekündigt. Das Themenspektrum reicht von Regulierung und Governance über KI bis zu Cloud, Zero Trust und OT-Security. Auch das Bundesamt für Sicherheit in der Informationstechnik ist mit mehreren dieser Themen vertreten.

Für Unternehmen ist damit weniger entscheidend, welcher einzelne Security-Trend neu erscheint. Wichtiger wird die Frage, wie sich regulatorische Vorgaben und technische Sicherheitsmaßnahmen in bestehende Prozesse integrieren lassen.

Das betrifft insbesondere Organisationen, die bereits an der Umsetzung von NIS2 für KMU arbeiten oder digitale Produkte unter den Cyber Resilience Act einordnen müssen.

Was erwartet Besucher kommende Woche in Nürnberg?

Die Messe wächst erneut. Nach 993 Ausstellern im Vorjahr erwartet die NürnbergMesse in diesem Jahr erstmals mehr als 1.000 Aussteller. Dafür kommt eine fünfte Halle hinzu. Die Ausstellungsflächen sind nach Angaben der Veranstalter bereits ausgebucht, rund 30 Prozent der Aussteller reisen aus dem Ausland an.

Die Expo öffnet am Dienstag und Mittwoch von 9 bis 18 Uhr, am Donnerstag bis 17 Uhr. Der Congress@it-sa beginnt bereits am Montag, dem 26. Oktober. Die Schirmherrschaft übernimmt Bundesinnenminister Alexander Dobrindt.

Einen eigenen Programmpunkt widmet die Messe der Reaktion auf Sicherheitsvorfälle. Prof. Dr. Marco Gercke vom Cybercrime Research Institute führt am 29. Oktober im Forum D in Halle 7 eine Cyber Incident Simulation als Special Keynote durch.

Zum Vergleich mit dem Vorjahr: 2025 kamen 28.267 Fachbesucher aus 65 Ländern nach Nürnberg, darunter 3.815 Entscheider auf C-Level. Tickets gibt es im offiziellen Ticketshop der Messe, sie gelten für alle drei Messetage.

Cyber Resilience Act wird erstmals zum Praxisthema

Der Cyber Resilience Act bekommt auf der diesjährigen Messe eine besondere Aktualität. Seit dem 11. September 2026müssen Hersteller bestimmte aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden.

Dafür betreibt ENISA die neue Single Reporting Platform. Sie ist seit dem gleichen Datum in Betrieb und dient als zentrale Anlaufstelle für die vorgesehenen CRA-Meldungen.

Die vollständige Anwendung des Cyber Resilience Act folgt erst später. Der aktuelle Stichtag betrifft jedoch bereits einen konkreten Teil der Pflichten. Für Hersteller entstehen damit operative Anforderungen an Erkennung, Bewertung, Eskalation und Meldung von Sicherheitsereignissen.

IT-Dock hat die CRA-Meldepflicht ab September bereits ausführlich eingeordnet.

Auch im Programm der it-sa ist der CRA sichtbar. Das BSI plant am 28. Oktober eine eigene Vortragsreihe zum Cyber Resilience Act. Weitere Programmpunkte behandeln Standards, Zertifizierung und die praktische Umsetzung.

NIS2 verlagert die Diskussion von Planung zu Umsetzung

Bei NIS2 hat sich die Ausgangslage ebenfalls verändert. Das deutsche NIS2-Umsetzungsgesetz ist seit dem 6. Dezember 2025 in Kraft. Die darin geregelten Registrierungs- und Meldepflichten gelten damit bereits für betroffene Einrichtungen.

Auf der it-sa geht es deshalb nicht mehr ausschließlich um die Frage, welche Unternehmen betroffen sind. Im Programm finden sich auch Beiträge zu Verantwortlichkeiten, Risikomanagement und Schulungen für Leitungsfunktionen.

Für IT-Verantwortliche rücken damit operative Fragen nach vorne. Sind Zuständigkeiten für Vorfälle geklärt? Funktionieren Meldewege auch außerhalb regulärer Betriebszeiten? Sind Abhängigkeiten von Dienstleistern und Lieferanten dokumentiert?

Diese Punkte sind weniger spektakulär als neue Security-Produkte. Für die tatsächliche Resilienz eines Unternehmens sind sie jedoch entscheidend.

KI, OT-Security und Cloud bleiben zentrale Technikthemen

Regulierung ist nur ein Teil der Agenda. Das veröffentlichte Programm zeigt auch Schwerpunkte bei KI, Cloud Computing, Zero Trust und OT-Security. Das BSI führt diese Bereiche ausdrücklich für seinen Messeauftritt auf.

Gerade bei KI verschiebt sich die Sicherheitsfrage. Unternehmen müssen nicht nur prüfen, was generative KI leisten kann. Sie benötigen auch Regeln für Zugriffe, Daten, Modelle und nicht autorisierte KI-Anwendungen.

In Industrieunternehmen bleibt gleichzeitig die Verbindung von IT und Operational Technology relevant. Vernetzte Anlagen, Fernwartungszugänge und ältere Steuerungssysteme erschweren ein einheitliches Sicherheitsniveau.

Hinzu kommt die langfristige Frage nach Kryptografie. Welche Risiken durch künftige Quantencomputer entstehen und wie Unternehmen Krypto-Agilität vorbereiten können, zeigt unser Überblick zu Quantum Security.

Security wird stärker zur Management-Aufgabe

Die Themen der it-sa 2026 zeigen auch eine organisatorische Verschiebung. Cybersicherheit betrifft nicht mehr nur Firewalls, Endgeräte und Security Operations.

NIS2 verankert Verantwortung stärker auf Leitungsebene. Der CRA verbindet Produktsicherheit mit Entwicklungs-, Support- und Meldeprozessen. Gleichzeitig müssen Unternehmen neue Technologien wie KI kontrolliert in bestehende Governance-Strukturen einbinden.

Für IT-Entscheider entsteht daraus eine Querschnittsaufgabe. Security muss Technik, Prozesse, Einkauf, Compliance und Management verbinden.

Was IT-Entscheider auf der it-sa 2026 prüfen sollten

Für Messebesucher lohnt sich deshalb ein genauer Blick auf die Umsetzbarkeit angekündigter Lösungen. Entscheidend ist nicht allein, welche Funktionen ein Produkt bietet.

Relevant ist auch, wie gut sich Lösungen in vorhandene Prozesse integrieren lassen. Unternehmen sollten außerdem prüfen, welche Daten für Betrieb und Monitoring benötigt werden, wie Schwachstellen behandelt werden und welche Abhängigkeiten vom jeweiligen Anbieter entstehen.

Beim CRA kommt die Produktsicherheit über den gesamten Lebenszyklus hinzu. Bei NIS2 stehen unter anderem Risikomanagement und funktionierende Vorfallprozesse im Fokus. Bei KI und Cloud bleibt die Frage zentral, wie Kontrolle und Transparenz erhalten werden.

Die Cybersecurity-Übersicht bündelt weitere Hintergründe zu diesen Themen.

it-sa 2026 zeigt den Übergang von Strategie zu Umsetzung

Die it-sa 2026 dürfte deshalb vor allem zeigen, wie weit Unternehmen und Anbieter bei der praktischen Umsetzung angekommen sind. Viele Themen auf der Agenda sind nicht neu. Neu ist jedoch, dass ein Teil der regulatorischen Anforderungen inzwischen bereits gilt.

Für IT-Entscheider wird damit wichtiger, bestehende Prozesse und Technologien an konkreten Anforderungen zu messen. Die Messe bietet dafür Ende Oktober einen konzentrierten Überblick über Regulierung, technische Sicherheit und operative Umsetzung.

Weitere Entwicklungen rund um IT-Security, Infrastruktur und Unternehmens-IT finden Sie regelmäßig im IT-Dock Newsletter: https://it-dock.de/#newsletter

Der Newsletter bündelt neue Beiträge und relevante Entwicklungen für IT-Entscheider kompakt per E-Mail.

Quellen:
ENISA, Frequently Asked Questions zur CRA Single Reporting Platform 
ENISA, The CRA Single Reporting Platform is launched 
BSI, Informationen zur NIS2-Registrierung 
it-sa 365, Programmübersicht 2026 
it-sa 365, it-sa überschreitet 2026 erstmals die Marke von 1.000 Ausstellern
it-sa 365, Besucherinformationen zur it-sa 2026
it-sa 365, BSI auf der it-sa 2026

Aktualisiert am 19. Oktober 2026

Weiterführende Artikel

News
13 Nov. 2026 3 Min. Lesezeit

Gemini 4 Carbon: Googles neues KI-Topmodell | IT-Dock

Google gibt Gemini 4 Carbon frei. Was das Modell kann, wer es nutzen darf und was es kostet.

IT-Dock Redaktion Jetzt lesen →
News
13 Nov. 2026 3 Min. Lesezeit

Apple HomeView: US-Start, Preis und erste Tests | IT-Dock

Apple verkauft sein Smart-Home-Display HomeView seit dem 13. November in den USA und sechs weiteren Ländern. Das Gerät kostet 299 US-Dollar.

IT-Dock Redaktion Jetzt lesen →
News
13 Nov. 2026 4 Min. Lesezeit

Outlook Störung: Microsoft 365 weltweit gestört | IT-Dock

Outlook, Exchange Online & Teams streiken seit Donnerstagabend weltweit. Was Microsoft zur Ursache sagt und was IT-Teams jetzt tun sollten.

IT-Dock Redaktion Jetzt lesen →
News
13 Nov. 2026 5 Min. Lesezeit

it-sa 2026: Rekordmesse trifft auf KI-Unsicherheit

Über 33.000 Besucher, neue Konferenz und die IT-Dock-Beobachtung zur Unsicherheit durch KI in der Security.

IT-Dock Redaktion Jetzt lesen →
News
12 Nov. 2026 3 Min. Lesezeit

AMD Zen 6: EPYC Venice mit bis zu 256 Kernen | IT-Dock

AMD bringt Zen 6 zuerst ins Rechenzentrum. Was die neuen EPYC-Prozessoren können und wann Ryzen folgt.

IT-Dock Redaktion Jetzt lesen →
News
12 Nov. 2026 4 Min. Lesezeit

Nvidia: Jensen Huang tritt als CEO zurück | IT-Dock

Jensen Huang verlässt Nvidia mit sofortiger Wirkung, CFO Colette Kress übernimmt vorerst. Was der Rücktritt für IT-Entscheider bedeutet.

IT-Dock Redaktion Jetzt lesen →
News
12 Nov. 2026 3 Min. Lesezeit

Windows 11 23H2: Support-Ende nach drei Jahren | IT-Dock

Microsoft beendet den Support für Windows 11 23H2. Welche Versionen betroffen sind und was Unternehmen jetzt tun sollten.

IT-Dock Redaktion Jetzt lesen →
News
12 Nov. 2026 4 Min. Lesezeit

Huawei-Verbot: Telekom gegen strengere Regeln | IT-Dock

Bund und EU verschärfen den Kurs gegen Huawei. Warum die Telekom dagegenhält und was für die Netze auf dem Spiel steht.

IT-Dock Redaktion Jetzt lesen →
News
12 Nov. 2026 5 Min. Lesezeit

Cyberangriffe auf Kühlanlagen: FBI und CISA warnen

FBI und CISA warnen vor manipulierten Temperaturen. Welche Risiken Unternehmen betreffen.

IT-Dock Redaktion Jetzt lesen →
News
11 Nov. 2026 5 Min. Lesezeit

Claude Sheets | Anthropic greift Microsoft an | IT-Dock

Anthropic stellt Claude Sheets, Whiteboards, Data und Meetings vor. Was die neuen Office-Werkzeuge können und was IT-Teams prüfen sollten.

IT-Dock Redaktion Jetzt lesen →
Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top