Cyberangriffe auf Kühlanlagen: FBI und CISA warnen vor Risiken

FBI und CISA warnen vor manipulierten Temperaturen. Welche Risiken Unternehmen betreffen.

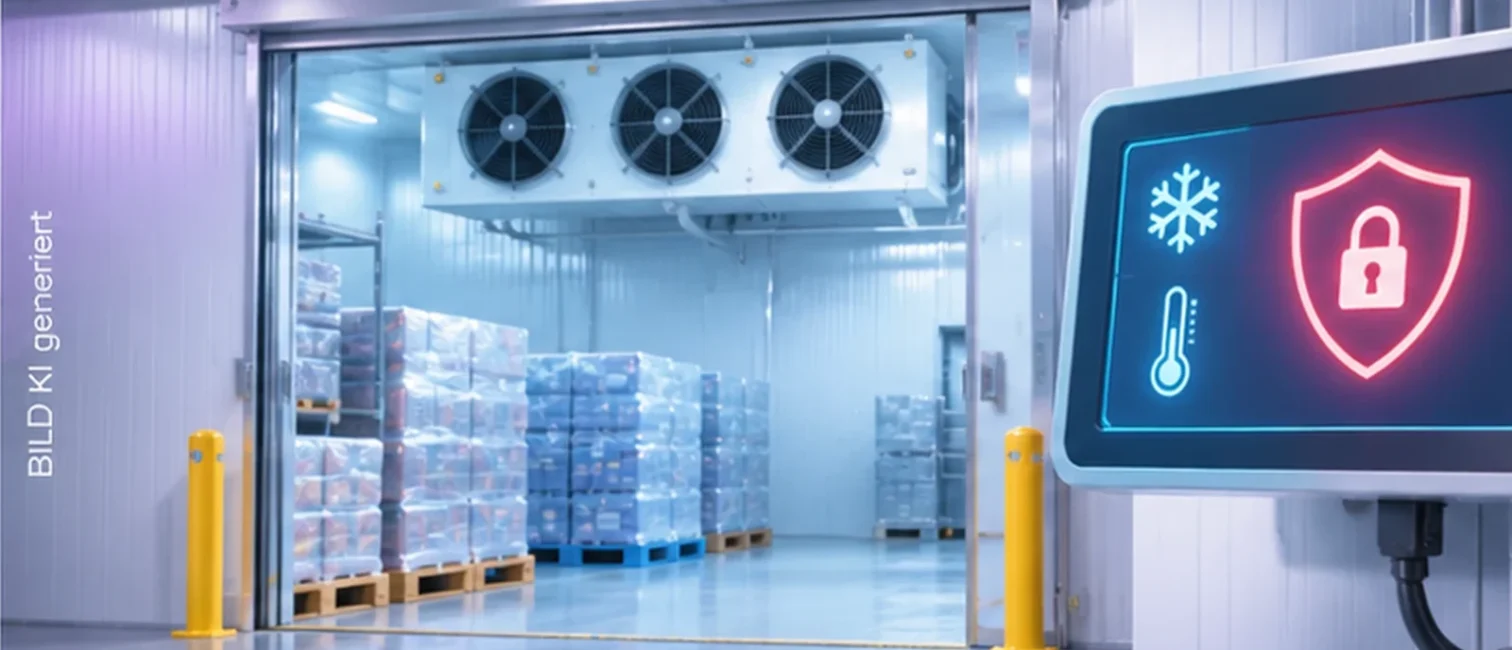
Industrielles Kühlhaus mit Paletten und Kühlgebläsen, daneben ein Steuerungsdisplay mit Temperatur- und Sicherheitssymbol.

Cyberangriffe auf industrielle Kühlanlagen und Temperatursteuerungen beschäftigen zunehmend internationale Sicherheitsbehörden. Das FBI und die US-Cybersicherheitsbehörde CISA warnen gemeinsam mit weiteren Behörden vor Angriffen auf vernetzte Kühlsysteme. Betroffen sein können unter anderem Lebensmittelhandel, Logistik und Gesundheitswesen.

FBI und CISA warnen vor Cyberangriffen auf Kühlanlagen

Am 5. November 2026 veröffentlichten fünf US-Behörden eine gemeinsame Sicherheitswarnung zu industriellen Kühlsystemen und der Überwachung von Kühlketten.

Neben FBI und CISA beteiligten sich das Gesundheitsministerium, das Landwirtschaftsministerium und das Verkehrsministerium an der Mitteilung.

Nach Angaben der Behörden nehmen Cyberkriminelle weltweit elektronische Temperaturregler und Steuerungssysteme kommerzieller Kühlanlagen ins Visier. Besonders gefährdet sind Systeme, die ohne ausreichende Absicherung über das Internet erreichbar sind.

Der Warnung gingen mehrere Angriffe auf europäische Einzelhandels- und Kühlanlagen voraus. Berichte über manipulierte Temperaturen und unterbrochene Kühlprozesse verdeutlichen die möglichen Auswirkungen.

Die Behörden bewerten die Bedrohung als anhaltend. Unternehmen mit vernetzten Kühlanlagen sollen deshalb ihre Systeme und Fernzugänge überprüfen.

Wie Angreifer industrielle Kühlsysteme manipulieren

Moderne Kühlanlagen verfügen häufig über elektronische Steuerungen. Diese regeln Temperaturen, überwachen den Betrieb und steuern automatische Abtauzyklen.

Für Betreiber bieten solche Systeme praktische Vorteile. Temperaturen lassen sich aus der Ferne kontrollieren und Störungen können früh erkannt werden. Gleichzeitig entstehen durch die Vernetzung zusätzliche Angriffsmöglichkeiten.

Laut der gemeinsamen Behördenwarnung nutzen Angreifer unter anderem Sicherheitslücken in nicht aktualisierten Steuerungen, schwache Konfigurationen und unzureichend geschützte Zugänge.

Als mögliche Angriffswege nennen die Behörden die Umgehung von Authentifizierungsmechanismen und die Ausführung eingeschleusten Programmcodes.

Erhalten Angreifer Zugriff, können sie Temperaturvorgaben verändern oder Anlagen zu wiederholten Heiz- beziehungsweise Abtauzyklen veranlassen.

Im schlimmsten Fall können dadurch Waren verderben, Maschinen beschädigt oder gefährliche Betriebszustände verursacht werden.

Die Warnung nennt zudem die Manipulation der Temperaturüberwachung als Risiko. Betreiber könnten dann den tatsächlichen Zustand einer Anlage nicht mehr zuverlässig erkennen.

Angriffe auf europäische Supermärkte und Kühleinrichtungen

Die Behördenwarnung folgt auf mehrere Vorfälle in Europa. Nach Berichten der Associated Press und von BleepingComputer wurden bei Angriffen auf gewerbliche Kühlsysteme unter anderem Temperaturvorgaben manipuliert.

Im Oktober und November waren Einzelhandelsunternehmen in mehreren europäischen Ländern betroffen. In einzelnen Fällen wurden die Einstellungen von Kühl- und Gefrieranlagen aus der Ferne verändert.

Auch Einrichtungen zur Lagerung empfindlicher medizinischer Produkte gerieten in den Fokus. Anfang November bestätigte die französische Blutspendeorganisation EFS einen Sicherheitsvorfall im Umfeld eines Kühltechnikdienstleisters.

Der Vorfall betraf die Temperatur- und Abtaueinstellungen an mehreren Standorten. Solche Angriffe zeigen, dass nicht nur Warenbestände, sondern auch empfindliche medizinische Lieferketten gefährdet sein können.

Über den Umfang sämtlicher Schäden und die Identität der verantwortlichen Angreifer liegen bislang keine vollständigen gesicherten Erkenntnisse vor.

Lebensmittelhandel, Logistik und Gesundheitswesen betroffen

Die mögliche wirtschaftliche Bedeutung solcher Cyberangriffe reicht über einzelne beschädigte Kühlgeräte hinaus.

Im Lebensmittelhandel können veränderte Temperaturen dazu führen, dass Produkte nicht mehr verkauft werden dürfen. In der Logistik drohen Unterbrechungen temperaturgeführter Lieferketten.

Besonders sensibel sind medizinische Anwendungen. Medikamente, Blutprodukte und andere temperaturempfindliche Güter müssen innerhalb definierter Grenzwerte gelagert werden.

Ein unbemerkter Eingriff in die Kühltechnik kann deshalb Auswirkungen auf Qualität, Verfügbarkeit und Betriebssicherheit haben.

Das Beispiel verdeutlicht die zunehmende Bedeutung von Operational Technology. Anders als klassische IT-Systeme steuert diese Technologie physische Prozesse und technische Anlagen.

Ein erfolgreicher Cyberangriff kann damit unmittelbare Auswirkungen auf den Geschäftsbetrieb haben. Die Folgen beschränken sich nicht auf Datenverlust oder unerreichbare Anwendungen.

Behörden empfehlen Schutzmaßnahmen für vernetzte Kühltechnik

In ihrer gemeinsamen Warnung nennen die US-Behörden mehrere konkrete Maßnahmen zur Absicherung industrieller Kühlsysteme.

Besonders wichtig ist, Steuerungen nicht direkt über das öffentliche Internet erreichbar zu machen. Wo Fernzugriffe erforderlich sind, sollen Unternehmen diese gezielt absichern.

Zudem empfehlen die Behörden, industrielle Systeme von gewöhnlichen Unternehmensnetzwerken zu trennen. Dadurch lässt sich das Risiko reduzieren, dass Angreifer nach einem erfolgreichen Zugriff weitere Systeme erreichen.

Auch Zugangsdaten spielen eine zentrale Rolle. Standardpasswörter sollen geändert und starke Authentifizierungsverfahren eingesetzt werden. Wo möglich, empfehlen die Behörden phishingresistente Mehrfaktor-Authentifizierung.

Weitere Maßnahmen betreffen regelmäßige Sicherheitsupdates, die Überwachung von Systemaktivitäten und getestete Datensicherungen.

Besonders relevant für Kühlanlagen ist eine zusätzliche technische Kontrolle der zulässigen Temperaturbereiche. Sichere Grenzwerte und entsprechende Warnmechanismen können helfen, gefährliche Abweichungen frühzeitig zu erkennen.

Bei bestehenden Anlagen müssen Betreiber berücksichtigen, dass Änderungen an Steuerungen den laufenden Betrieb beeinträchtigen können. Sicherheitsmaßnahmen sollten deshalb mit den zuständigen Technik- und Betriebsteams abgestimmt werden.

Cyberangriffe machen Kühltechnik zum IT-Sicherheitsrisiko

Die aktuelle Warnung von FBI und CISA zeigt, wie weit Cyberangriffe inzwischen in technische Betriebsprozesse hineinreichen.

Kühlanlagen gehören nicht zu den klassischen IT-Systemen eines Unternehmens. Ihre Vernetzung macht sie jedoch zu einem möglichen Angriffsziel.

Für Betreiber entsteht daraus eine gemeinsame Aufgabe für IT-Abteilungen, Gebäudetechnik und operative Fachbereiche. Besonders Fernwartungszugänge, ältere Steuerungen und unzureichend überwachte Netzwerke verdienen Aufmerksamkeit.

Die aktuelle Bedrohung betrifft nicht nur große Industriekonzerne. Auch kleinere Unternehmen mit vernetzten Kühl- oder Lageranlagen können gefährdet sein.

Der Schutz solcher Systeme wird damit zunehmend Teil des unternehmensweiten Risikomanagements.

Quellen:
FBI, CISA und weitere Behörden, Gemeinsame Warnung zu industriellen Kühlsystemen, 05.11.2026
BleepingComputer, FBI, CISA warn of cyberattacks targeting refrigeration systems, 05.11.2026
Associated Press, Cyberangriffe auf europäische Supermarkt-Kühlanlagen
Reuters, US warns of ongoing cyber threat to industrial refrigeration systems, 05.11.2026

Weitere Nachrichten zu IT-Sicherheit, Infrastruktur und digitalen Betriebsrisiken erscheinen im IT-Dock Newsletter. Er ordnet neue Sicherheitsmeldungen und ihre Bedeutung für Unternehmen ein.

Weiterführende Artikel

News
11 Nov. 2026 5 Min. Lesezeit

Claude Sheets | Anthropic greift Microsoft an | IT-Dock

Anthropic stellt Claude Sheets, Whiteboards, Data und Meetings vor. Was die neuen Office-Werkzeuge können und was IT-Teams prüfen sollten.

IT-Dock Redaktion Jetzt lesen →
News
11 Nov. 2026 6 Min. Lesezeit

Cisco Project Quarry: Open-Source-Erkennung für KI-Agenten

Cisco Project Quarry erkennt verdächtige Aktionen von KI-Agenten. Was das Open-Source-Projekt leistet und wo Grenzen liegen.

IT-Dock Redaktion Jetzt lesen →
News
10 Nov. 2026 5 Min. Lesezeit

Google Cloud: Notstromproblem verursacht Ausfall in London

Ein Fehler der Notstromsteuerung führte zu Störungen. Der Incident Report erklärt die Ursache.

IT-Dock Redaktion Jetzt lesen →
News
09 Nov. 2026 5 Min. Lesezeit

Nvidia Spionageverdacht: Untersuchung gegen Jensen Huang

Nvidia Spionageverdacht: Der Konzern untersucht Berichte über Jensen Huang. Was bestätigt ist und welche Folgen drohen.

IT-Dock Redaktion Jetzt lesen →
News
09 Nov. 2026 5 Min. Lesezeit

GPU-Auslastung: 79 Prozent melden höchstens 50 Prozent

Laut VentureBeat melden 79 Prozent der befragten Betreiber höchstens 50 Prozent Nutzung. Was das bedeutet.

IT-Dock Redaktion Jetzt lesen →
KI & Automation
07 Nov. 2026 3 Min. Lesezeit

Nvidia verschärft China-Kontrollen bei KI-Chips

H200-Chips warten in Hongkong, während Cloud-Partner strengere Vorgaben erhalten.

IT-Dock Redaktion Jetzt lesen →
News
06 Nov. 2026 3 Min. Lesezeit

Russland testet neues Raumschiff Orjol für Mondmissionen

Im Fokus stehen Systemprüfungen, Bedienoberflächen und spätere Mondflüge.

IT-Dock Redaktion Jetzt lesen →
News
06 Nov. 2026 5 Min. Lesezeit

KI-Kosten: 85 Prozent der IT-Entscheider passen Projekte an

KI-Kosten bremsen Unternehmen: Laut Studie passen 85 Prozent der deutschen Befragten KI-Projekte an. Was das bedeutet.

IT-Dock Redaktion Jetzt lesen →
News
05 Nov. 2026 6 Min. Lesezeit

Frankreich plant Internetsteuer: 5,5 Cent pro Gigabyte

Frankreich plant eine Internetsteuer von 5,5 Cent pro Gigabyte. Welche Folgen für Cloud, Hosting und Unternehmen drohen?

IT-Dock Redaktion Jetzt lesen →
News
04 Nov. 2026 5 Min. Lesezeit

IT-Ausfall Oberspreewald-Lausitz: Verwaltung eingeschränkt

Kreisverwaltung eingeschränkt. Was zum IT-Ausfall und Wiederanlauf bekannt ist.

IT-Dock Redaktion Jetzt lesen →
Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top