Google Cloud: Notstromproblem verursacht Ausfall in London
Ein Fehler der Notstromsteuerung führte zu Störungen. Der Incident Report erklärt die Ursache.
Cisco Project Quarry erkennt verdächtige Aktionen von KI-Agenten. Was das Open-Source-Projekt leistet und wo Grenzen liegen.

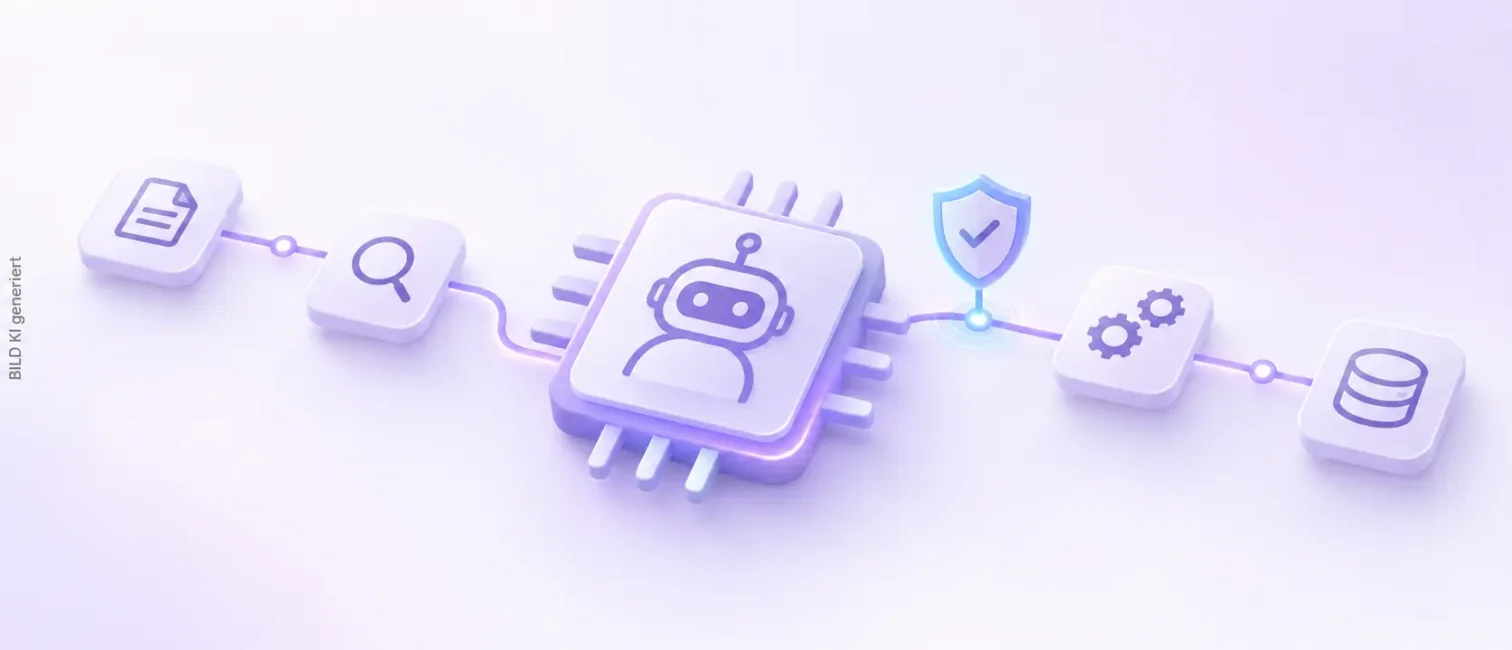
Mit Cisco Project Quarry hat der Netzwerkausrüster am 28. Oktober 2026 eine quelloffene Technologie zur Sicherheitsüberwachung autonomer KI-Agenten veröffentlicht. Die Software erkennt verdächtige Handlungsfolgen, die bei der isolierten Prüfung einzelner Aktionen möglicherweise unauffällig bleiben.
Für Unternehmen ist das relevant, wenn KI-Agenten eigenständig auf Dateien, Geschäftsanwendungen oder externe Werkzeuge zugreifen. Project Quarry soll Sicherheitsteams bei der Erkennung solcher Risiken unterstützen. Cisco bezeichnet die Veröffentlichung allerdings ausdrücklich als Ausgangspunkt und nicht als fertige Antwort.
Project Quarry besteht aus einer speziellen Regelsprache und einer Engine zur Auswertung von KI-Agentensitzungen. Sicherheitsteams können damit unerwünschte Verhaltensmuster beschreiben und gespeicherte oder laufende Abläufe untersuchen.
Cisco orientiert sich dabei an etablierten Ansätzen aus der IT-Sicherheit. Snort verwendet Regeln zur Erkennung verdächtigen Netzwerkverkehrs. YARA unterstützt die Untersuchung von Schadsoftware, während Sigma Sicherheitsereignisse in Protokolldaten beschreibt.
Quarry überträgt das Grundprinzip auf KI-Agenten und ihre Interaktionen mit digitalen Werkzeugen.
Die Software berücksichtigt einzelne und mehrstufige Konversationen, Werkzeugaufrufe und deren Ergebnisse. Auch Interaktionen über das Model Context Protocol (MCP) sowie multimodale Eingaben wie Bilder, Audiodateien und Dokumente lassen sich einbeziehen.
Technisch liest Quarry Chatverläufe im OpenAI-Format und behält deren Struktur bei, einschließlich Werkzeugnamen, Argumenten, Ergebnissen und Metadaten.
Welche Sicherheitsanforderungen bei solchen Systemen grundsätzlich entstehen, behandelt IT-Dock im Beitrag BSI und KI-Agenten.
Eine einzelne Handlung muss nicht zwangsläufig ein Sicherheitsrisiko darstellen. Ein KI-Agent darf beispielsweise Konfigurationsdateien lesen oder externe Dienste aufrufen.
Problematisch kann jedoch die Kombination verschiedener Aktionen sein.
Liest ein Agent zunächst eine Datei mit Zugangsdaten und sendet anschließend Informationen an einen unbekannten externen Endpunkt, kann diese Abfolge auf einen unerwünschten Datenabfluss hinweisen.
Project Quarry ermöglicht Regeln, die solche Zusammenhänge berücksichtigen. Dabei werden die Reihenfolge der Ereignisse und verfügbare Kontextinformationen ausgewertet.
Cisco kombiniert dafür zwei Prüfmethoden in einer einzigen Regel: Symbolische Bedingungen erkennen konkrete Befehle, Zeichenfolgen und Aktionsfolgen. Ergänzend liefern Klassifikatoren, Sprachmodelle als Bewerter sowie OCR- und Bildmodelle Einschätzungen zu Inhalten, bei denen eine einfache Mustererkennung nicht ausreicht.
Dazu gehört beispielsweise die Frage, ob eine Werkzeugantwort eine mögliche Prompt Injection enthält.
Die Regel legt dabei selbst fest, welche Daten geprüft werden, welche Signale einfließen, wie sie zusammenwirken, welche Ausnahmen gelten und was als Treffer zählt.
Trifft eine Regel zu, liefert Quarry die ursächlichen Schritte, die betroffenen Felder und maskierte Auszüge als Beleg. Sicherheitsteams können damit nachvollziehen, worauf eine Erkennung beruht.
Cisco stellt den Quellcode öffentlich auf GitHub bereit, im Repository cisco-ai-defense/project-quarry. Die Regelsprache selbst liegt unter cisco-aispg/augur-dsl.
Die veröffentlichte Version enthält eine lesbare Regelsprache, eine Auswertungsengine, die jede Regel beim Laden übersetzt, und einen Kommandozeilen-Scanner für einzelne Verläufe, Verzeichnisse und ganze Datensätze. Damit können Unternehmen vorhandene Protokolldaten auf definierte Verhaltensmuster prüfen.
Für Entwickler gibt es außerdem ein Python-SDK zur Integration in eigene Anwendungen.
Ergänzt wird das Paket durch Regelbeispiele, Dokumentation und einen Arbeitsablauf, um Regeln gegen auffällige und unauffällige Datensätze zu testen. Ein Quarry-Plugin lässt sich zudem in MCP-kompatible Agenten einbinden, darunter Claude Code und Codex.
Cisco empfiehlt ausdrücklich, jede Regel vor dem Scharfschalten von einem Menschen prüfen und freigeben zu lassen. Begründung: Eine von einem Agenten geschriebene Regel übernimmt dessen Wissenslücken zum jeweiligen Risiko.
Innerhalb der eigenen Plattform Cisco AI Defense läuft Quarry nach Herstellerangaben bereits produktiv. Weitere Integrationen sind angekündigt: DefenseClaw soll Regeln gegen gespeicherte Verläufe testen und Funde an Splunk melden, Policy Studio soll die Plugin-Engine nutzen. Cisco kennzeichnet beides als zukunftsgerichtete Aussagen.
Project Quarry ersetzt keine klassischen Sicherheitskontrollen. Cisco stellt selbst klar, dass das Werkzeug weder eine feingranulare Rechtevergabe noch sämtliche Detektoren und Durchsetzungsmechanismen ersetzt.
Ob eine auffällige Aktion blockiert, protokolliert oder zur Prüfung gemeldet wird, bestimmt die jeweilige Anwendung.
Außerdem benötigt Quarry geeignete Ereignisdaten. Ohne ausreichende Protokollierung von Werkzeugaufrufen und Ergebnissen lassen sich mehrstufige Abläufe nur eingeschränkt untersuchen. Cisco warnt zudem davor, eine Prüfung einzelner Ereignisse mit einer Abdeckung ganzer Sitzungen zu verwechseln.
Eine weitere Einschränkung betrifft Verschleierung: Weder Snort noch Quarry entschlüsseln verschleierte Inhalte von sich aus. Quarry kann lediglich über einen Base64-Zusatz auch kodierte Formen eines Musters erkennen.
Weitere Grenzen entstehen durch die Qualität der Regeln. Unzureichende Vorgaben können Fehlalarme auslösen oder unerwünschtes Verhalten übersehen. Auch KI-gestützte Bewertungen sind nicht fehlerfrei.
Bemerkenswert offen ist Cisco bei den mitgelieferten Beispielen zu früheren Sicherheitsvorfällen: Sie sind nach eigenen Angaben kontrafaktisch, weil die Autoren Quarry nicht gegen die tatsächlichen Vorfallsdaten laufen ließen. Eine nachgewiesene Erkennungsleistung bei diesen Ereignissen lässt sich daraus also nicht ableiten.
Unternehmen sollten KI-Agenten wie andere technische Systeme mit eigenständigen Berechtigungen behandeln. Besonders kritisch sind Zugriffe auf vertrauliche Daten, produktive Anwendungen und externe Schnittstellen.
Für IT-Verantwortliche ergeben sich fünf zentrale Maßnahmen:
Für die Einführung empfiehlt Cisco eine klare Reihenfolge: zunächst gespeicherte Verläufe auswerten, dann Regeln nachschärfen und Ausnahmen ergänzen, und erst danach in den laufenden Betrieb gehen.
Quarry könnte solche Kontrollen ergänzen. Die grundlegende Absicherung muss jedoch unabhängig davon funktionieren.
Wie schwierig die Kontrolle eigenständig handelnder Systeme sein kann, zeigt auch der IT-Dock-Beitrag über Kontrollrisiken autonomer KI-Agenten.
Mit Project Quarry stellt Cisco einen offenen Ansatz für die Analyse komplexer Agentenaktionen vor. Die Technologie kann Zusammenhänge sichtbar machen, die einzelne Sicherheitsprüfungen möglicherweise übersehen.
Ob sich daraus eine breit genutzte Regelsprache entwickelt, bleibt offen. Auch die Frage einer neutralen Verwaltung des Projekts ist bislang unbeantwortet. Für Unternehmen sind weiterhin kontrollierte Berechtigungen, verlässliche Protokolldaten und überprüfte Sicherheitsregeln entscheidend.
Quellen:
Cisco, A Shared Language for Agent Defense: Introducing Project Quarry, 28.10.2026
Futurum Group, Cisco Wants Project Quarry to Be the Sigma of Agent Detection, 29.10.2026
Cisco, Project Quarry auf GitHub (cisco-ai-defense/project-quarry)
Weitere Entwicklungen zu KI-Sicherheit und Unternehmensinfrastruktur bündelt der IT-Dock Newsletter. Er ordnet neue Technologien und ihre betrieblichen Folgen ein.
Kommentare (0)
Noch keine Kommentare vorhanden.