WordPress 7.1.4: Angriffe auf Sicherheitslücke im Update

WordPress 7.1.4 schließt eine Lücke im Updateprozess. Angriffsversuche sind gemeldet. Was Unternehmen jetzt prüfen sollten.

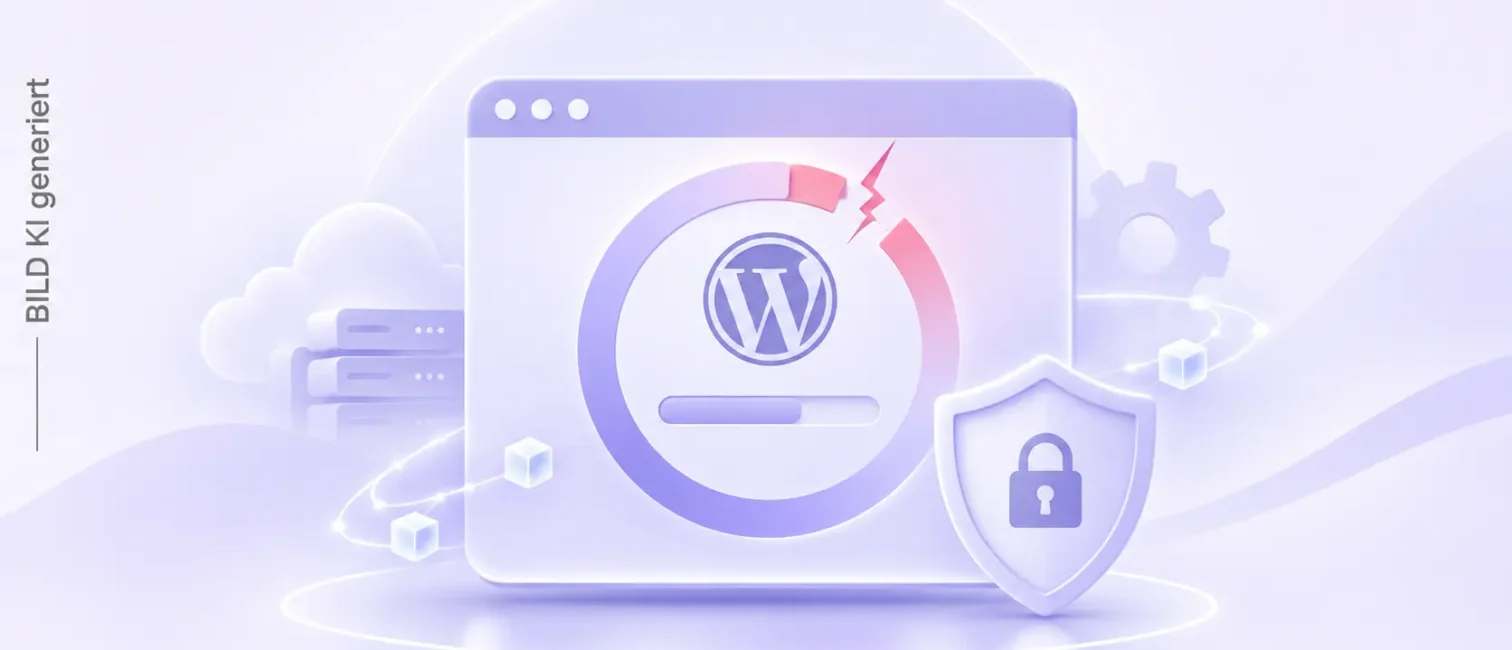
Browserfenster mit WordPress-Symbol, unterbrochenem Update-Fortschrittsring und Sicherheitsschild mit Schloss.

Mit WordPress 7.1.4 hat das Entwicklerteam am 28. Oktober 2026 eine Sicherheitslücke im Aktualisierungsprozess geschlossen. Angreifer versuchen bereits, die Schwachstelle auszunutzen. Unter bestimmten Bedingungen ermöglicht sie die Ausführung von Schadcode ohne Anmeldung.

Für Unternehmen, Webagenturen und Hosting-Dienstleister besteht deshalb Handlungsbedarf. Sie sollten installierte WordPress-Versionen prüfen, Sicherheitsupdates einspielen und verdächtige Zugriffe untersuchen. Bestätigte erfolgreiche Kompromittierungen durch diese Schwachstelle sind bislang nicht öffentlich belegt.

Welche Sicherheitslücke behebt WordPress 7.1.4?

Die Schwachstelle betrifft den Updateprozess des WordPress-Kerns. Ursache ist eine sogenannte Race Condition, bei der zwei Vorgänge zeitlich ungünstig zusammentreffen.

Bei Installationen und Updates entpackt WordPress das Paket vorübergehend in ein Verzeichnis unter wp-content/upgrade/, das der Webserver ausliefern kann. In älteren Versionen stammte der Verzeichnisname aus dem Paket und war damit vorhersehbar. Die Aufräumroutine löschte zudem die index.php, die sonst das Auflisten des Verzeichnisses verhindert.

Für die wenigen Sekunden eines Updates liegt dort also eine vollständige WordPress-Kopie unter einem erratbaren Pfad. Dazu gehört wp-admin/setup-config.php, die ohne die Konfiguration der Website läuft. Wer die Datei rechtzeitig erreicht, kann die Installation gegen eine selbst kontrollierte Datenbank starten und darüber PHP-Code ausführen.

Ein Angriff erfordert mehrere Voraussetzungen: ein laufendes Update, ein öffentlich erreichbares temporäres Verzeichnis und die passende zeitliche Abstimmung. Patchstack bewertet die Angriffskomplexität deshalb als hoch und hält eine praktische Ausnutzung für schwierig. Entscheidend bleibt jedoch, dass weder ein Konto noch eine Nutzerinteraktion nötig ist und sich das Zeitfenster bei jedem Update wiederholt, auch bei automatischen.

WordPress 7.1.4 hängt dem Verzeichnisnamen nun 16 zufällige Zeichen an und legt die index.php wieder an, statt sie zu löschen. Zusätzlich wird die wp-config.php nicht mehr aus dem Arbeitsverzeichnis herauskopiert.

Welche weiteren Lücken schließt das Update?

Der Blick auf die eine Lücke greift zu kurz. WordPress 7.1.4 behebt insgesamt 22 Schwachstellen, verteilt auf 17 Sicherheitshinweise. Zum Vergleich: Die drei Wochen zuvor erschienene Version 7.1.3 brachte sieben.

Ohne Anmeldung ausnutzbar sind davon nur zwei: die Lücke im Updateprozess und die Offenlegung unveröffentlichter Customizer-Entwürfe.

Fast alle übrigen Probleme setzen ein Konto voraus, meist mit der Rolle Mitarbeiter oder höher. Einzelne benötigen Autoren- oder Redakteursrechte oder eine Rolle mit der Berechtigung moderate_comments.

Für Betreiber folgt daraus eine zweite Aufgabe neben dem Update: Sie sollten prüfen, wer in ihren Installationen tatsächlich Redaktionsrechte besitzt. Gerade bei gewachsenen Websites sammeln sich dort Konten an, die niemand mehr nutzt.

Wie viele Angriffsversuche wurden beobachtet?

Das Sicherheitsunternehmen Wordfence registrierte kurz nach Veröffentlichung der Korrektur auffällige Zugriffe auf verwundbare Updatepfade.

Die passende Firewall-Regel ging am 28. Oktober um 20:30 Uhr UTC in Betrieb. Neun Minuten später traf die erste passende Anfrage ein. In den ersten 21 Stunden zählte Wordfence mehr als 18.500 Anfragen auf die betroffenen Pfade.

Auffällig ist das Muster: Einige wenige Quellen fragten über Stunden hinweg immer wieder kleine Gruppen von Websites ab. Die Anfragen zielten darauf, das kurze Zeitfenster während eines WordPress-Updates zu treffen.

Wichtig ist die Unterscheidung zwischen Angriff und erfolgreichem Einbruch. Die gemessenen Zugriffe zeigen automatisierte Ausnutzungsversuche. Sie belegen jedoch nicht, dass Angreifer tatsächlich Schadcode ausführen konnten.

Wordfence meldet bislang keine bestätigte Kompromittierung. Auch in den Katalog bekannter ausgenutzter Schwachstellen der US-Behörde CISA ist die Lücke nicht aufgenommen.

Welche WordPress-Versionen benötigen ein Sicherheitsupdate?

Die Korrektur ist in WordPress 7.1.4 enthalten. Auch für ältere Versionszweige hat das Sicherheitsteam noch am selben Tag entsprechende Aktualisierungen veröffentlicht.

Dazu gehören WordPress 7.0.8, 6.9.11, 6.8.12, 6.7.11, 6.6.11, 6.5.14 und 6.4.14. Die Rückportierung reicht hinunter bis Version 4.7.39. Websites auf WordPress 4.6 oder älter erhalten dagegen keine Korrektur.

Allerdings werden nicht sämtliche älteren Versionszweige vollständig unterstützt. WordPress weist darauf hin, dass ausschließlich die jeweils aktuelle Hauptversion aktiv gepflegt wird.

Betreiber sollten deshalb nicht nur das Vorhandensein eines Sicherheitsupdates kontrollieren. Entscheidend ist auch, ob die eingesetzte Version weiterhin reguläre Sicherheitsunterstützung erhält.

Eine vergleichbare Herausforderung entsteht bei anderen Webanwendungen und Laufzeitumgebungen. IT-Dock berichtete bereits über das PHP-Sicherheitsupdate mit kritischen Lücken.

Warum sind Agenturen und Unternehmenswebsites betroffen?

WordPress wird häufig für Unternehmenswebsites, Kundenportale und digitale Vertriebsangebote eingesetzt. Agenturen und Managed-Hosting-Dienstleister betreuen teilweise zahlreiche Installationen gleichzeitig.

Automatisierte Updates reduzieren den laufenden Wartungsaufwand. Gerade deshalb müssen Verantwortliche nachvollziehen können, welche Aktualisierungen erfolgreich abgeschlossen wurden.

Die aktuelle Schwachstelle zeigt eine besondere Gefahr: Nicht nur veraltete Software kann problematisch sein. Auch der eigentliche Aktualisierungsvorgang benötigt geeignete technische Schutzmaßnahmen.

Hinzu kommen organisatorische Risiken. Fehlen vollständige Bestandslisten, Verantwortlichkeiten oder funktionierende Protokollierung, bleiben gefährdete Installationen möglicherweise unentdeckt.

Wie Unternehmen Sicherheitsupdates systematisch priorisieren, verdeutlicht auch der IT-Dock-Beitrag zum Microsoft Patchday im September.

Welche Maßnahmen sollten WordPress-Betreiber jetzt ergreifen?

Unternehmen und Agenturen sollten ihre WordPress-Installationen zeitnah überprüfen. Die folgenden Maßnahmen sind besonders relevant:

  1. Versionsstände erfassen: Prüfen Sie alle produktiven Installationen, einschließlich Testsystemen und selten genutzten Websites.
  2. Sicherheitsupdates installieren: Aktualisieren Sie auf WordPress 7.1.4 oder die korrigierte Version Ihres unterstützten Versionszweigs.
  3. Updateerfolg kontrollieren: Verlassen Sie sich nicht ausschließlich auf automatische Hintergrundupdates. Prüfen Sie die tatsächlich installierte Version.
  4. Verzeichnis sperren: Blockieren Sie den Zugriff auf wp-content/upgrade/ direkt im Webserver und stellen Sie sicher, dass es sich nicht auflisten lässt.
  5. Serverprotokolle auswerten: Achten Sie auf ungewöhnliche Zugriffe auf PHP-Dateien innerhalb dieses Verzeichnisses.
  6. Installationen untersuchen: Kontrollieren Sie bei konkretem Verdacht unbekannte Administratorenkonten, veränderte Dateien und unerwartete Erweiterungen.

Ein wichtiger Hinweis zur vierten Maßnahme: Eine Firewall auf PHP-Ebene hilft hier nicht. Die entpackte Kopie läuft aus eigenen Dateien heraus, bevor die Schutzmechanismen der Website greifen. Die Sperre gehört deshalb in die Webserver-Konfiguration.

Ein aktuelles Backup erleichtert die Wiederherstellung im Ernstfall. Es ersetzt allerdings weder Sicherheitsupdates noch eine Prüfung möglicher Angriffsspuren.

Bei vielen Kundeninstallationen empfiehlt sich eine zentrale Übersicht über Patchstände, Zuständigkeiten und dokumentierte Kontrollen.

Die Schwachstelle zeigt, dass wirksames Patchmanagement mehr umfasst als das Einspielen neuer Softwareversionen. Unternehmen benötigen sichere Updateverfahren, nachvollziehbare Kontrollen und eine schnelle Reaktion auf Angriffshinweise.

Quellen:
Patchstack, WordPress 7.1.4 Security Release, 28.10.2026
internetsecure.org, Auswertung der Wordfence-Telemetrie, 01.11.2026
WordPress.org, Sicherheitsrelease 7.1.4 und Versionsdokumentation, 28.10.2026
Wordfence, Advisory zum Updateprozess, 29.10.2026

Weitere Meldungen zu Sicherheitslücken und wichtigen Updates bündelt der IT-Dock Newsletter. Er ordnet aktuelle Entwicklungen für IT-Verantwortliche im Mittelstand ein.

Weiterführende Artikel

News
03 Nov. 2026 6 Min. Lesezeit

2G-Abschaltung: Millionen Autos droht der eCall-Ausfall

2G-Abschaltung bedroht eCall in Millionen Autos und ältere IoT-Geräte. Was für TÜV, Firmenflotten und Infrastruktur gilt.

IT-Dock Redaktion Jetzt lesen →
News
03 Nov. 2026 5 Min. Lesezeit

BSI warnt vor iPhone-Spyware: Bundespolitiker im Visier

BSI warnt vor iPhone-Spyware bei Politikern. Was bestätigt ist, was offen bleibt und wie Unternehmen reagieren sollten.

IT-Dock Redaktion Jetzt lesen →
News
02 Nov. 2026 5 Min. Lesezeit

SMS des Todes: Android-Lücke kann Smartphones lahmlegen

SMS des Todes bedroht Android-Telefonie. Was zu CVE-2026-58882, betroffenen Geräten und verfügbaren Updates bekannt ist.

IT-Dock Redaktion Jetzt lesen →
News
02 Nov. 2026 5 Min. Lesezeit

CVE-2026-98432: Kritische Linux-Lücke bedroht Server

CVE-2026-98432 betrifft den Linux-Kernel. Erfahren Sie, welche Server gefährdet sind und wie Unternehmen reagieren.

IT-Dock Redaktion Jetzt lesen →
News
02 Nov. 2026 4 Min. Lesezeit

Microsoft Sovereign Cloud: Neue Kontrolle über Daten

Microsoft Sovereign Cloud erweitert die Kontrolle über Schlüssel, Zugriffe und Azure Local. Was verfügbar und geplant ist.

IT-Dock Redaktion Jetzt lesen →
News
30 Okt. 2026 4 Min. Lesezeit

NVIDIA DSX: Neue Technik soll Stromverbrauch senken

Neue Tests zeigen Potenziale beim Strombedarf und bei der Kühlung.

IT-Dock Redaktion Jetzt lesen →
News
29 Okt. 2026 4 Min. Lesezeit

AWS Continuum: KI prüft Code und schlägt Fixes vor

AWS Continuum prüft Code mit KI, bewertet Sicherheitslücken und schlägt Fixes vor. Was bei Freigaben und Kosten gilt.

IT-Dock Redaktion Jetzt lesen →
News
28 Okt. 2026 4 Min. Lesezeit

AWS ECS Gateway: Weniger Netzwerkaufwand für Container

Bis zu 25 Dienste je Load Balancer, ohne zusätzliche Gateway-Gebühr.

IT-Dock Redaktion Jetzt lesen →
News
27 Okt. 2026 4 Min. Lesezeit

Google Cloud: OpenAI-Modelle starten in der Private Preview

Was Private Preview und Beschaffung bedeuten.

IT-Dock Redaktion Jetzt lesen →
News
26 Okt. 2026 4 Min. Lesezeit

CVE-2026-111497: Brotli-Lücke trifft mehrere Plattformen

Welche Anwendungen betroffen sind und was IT-Teams tun sollten.

IT-Dock Redaktion Jetzt lesen →
Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top