


Tesla Optimus: Was zum Verkaufsziel 2027 bekannt ist
Was zu Zeitplan, Fähigkeiten und Verfügbarkeit bislang belegt ist.
Welche Anwendungen betroffen sind und was IT-Teams tun sollten.

Die Sicherheitslücke CVE-2026-111497 im Brotli-Decoder betrifft mehrere verbreitete Softwareplattformen. Neben Node.js sind unter anderem .NET, Python-Komponenten, Bun und Envoy betroffen. Manipulierte komprimierte Daten können Speicherfehler auslösen und unter bestimmten Bedingungen die Ausführung fremden Codes ermöglichen. Für zahlreiche betroffene Produkte stehen Sicherheitsupdates bereit.
Die am 21. Oktober 2026 im Rahmen der Node.js-Sicherheitsupdates bekannt gewordene Schwachstelle hat inzwischen weitere Softwareanbieter beschäftigt. Microsoft veröffentlichte am 25. Oktober außerplanmäßige Updates für mehrere .NET-Versionen. Unternehmen sollten deshalb nicht ausschließlich ihre Node.js-Installationen überprüfen.
Die Schwachstelle befindet sich im Decoder der Kompressionsbibliothek Brotli. Diese kommt unter anderem bei der komprimierten Übertragung von Webinhalten zum Einsatz.
Durch einen Fehler bei der Verarbeitung ungültiger Daten kann der Decoder über die Grenzen eines internen Puffers hinausschreiben. Angreifer können diesen Speicherfehler mit speziell präparierten Brotli-Daten auslösen, sofern eine verwundbare Anwendung die Daten verarbeitet.
Mögliche Folgen sind Anwendungsabstürze, die Offenlegung von Speicherinhalten und die Ausführung von Schadcode. Der CVE-Eintrag bewertet die Lücke mit einem CVSS-Wert von 9,2. Das Node.js-Projekt stuft sie in seinen Release Notes als hoch ein.
Das Red Team des Sicherheitsanbieters Imperva demonstrierte unter dem Namen Node2Shell eine funktionierende Remote Code Execution. Der Nachweis gelang auf einem unveränderten Node.js 24.22.0 unter Linux auf ARM64. Er erfolgte unter kontrollierten Testbedingungen. Eine flächendeckende aktive Ausnutzung ist damit nicht belegt.
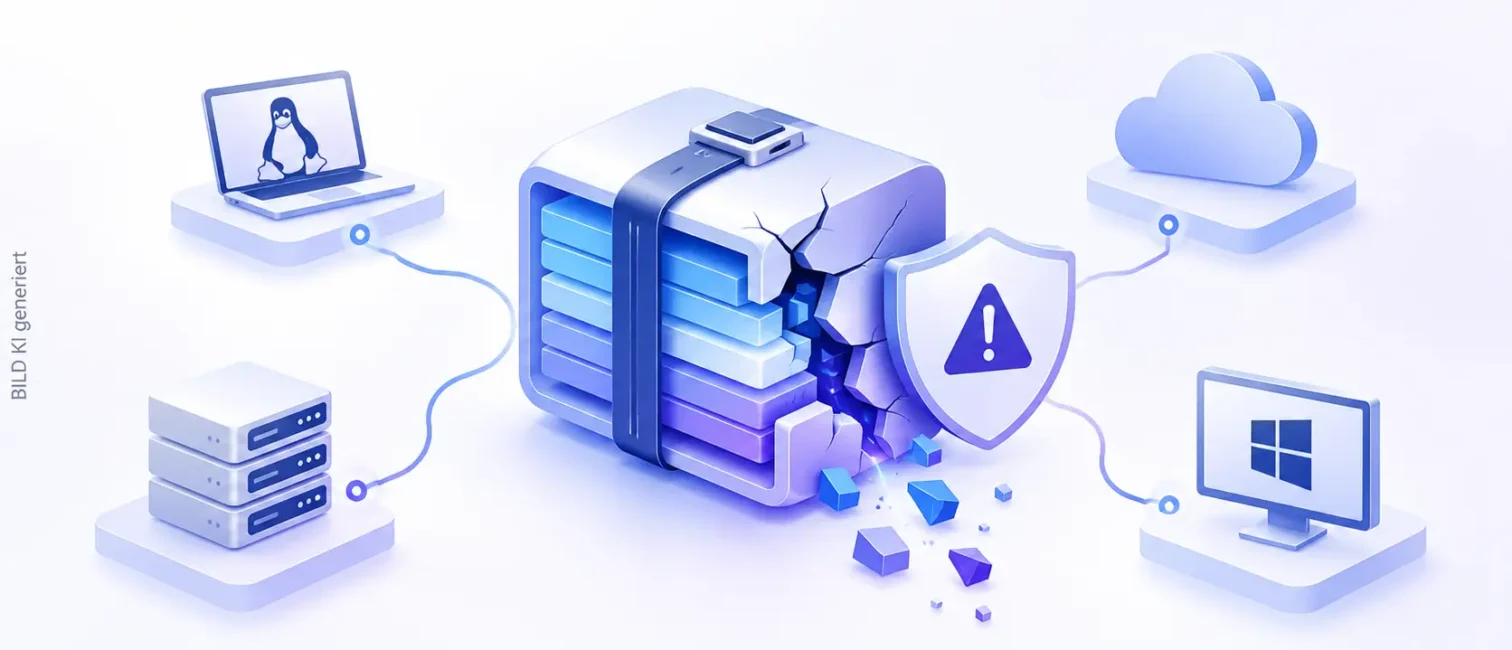
Die Auswirkungen von CVE-2026-111497 reichen weit über Node.js hinaus. Ursache ist die Brotli-Bibliothek selbst, die in zahlreichen Produkten eingebettet ist.
Betroffene Komponenten finden sich unter anderem in folgenden Softwareumgebungen:
Entscheidend ist die tatsächliche Verwendung des Decoders. Eine verwundbare Bibliothek allein bedeutet nicht automatisch, dass eine Anwendung aus der Ferne angegriffen werden kann. Ein Risiko entsteht erst, wenn eine Anwendung Brotli-Daten aus nicht vertrauenswürdigen Quellen entpackt.
Bei .NET sind beispielsweise die automatische Brotli-Dekomprimierung für HTTP-Anfragen und Antworten standardmäßig nicht aktiviert. Relevant werden dort vor allem Anwendungen, die die Request-Dekomprimierung in ASP.NET Core, die automatische Antwort-Dekomprimierung im HttpClient oder die Brotli-Schnittstellen aus System.IO.Compression nutzen.
Das Node.js-Projekt hat bereits am 21. Oktober korrigierte Versionen veröffentlicht. Microsoft stellte am 25. Oktober außerplanmäßige Sicherheitsupdates für .NET bereit. Auch Envoy, Istio, Bun und die Python-Pakete haben entsprechende Korrekturen veröffentlicht.
| Produkt | Korrigierte Versionen |
|---|---|
| Google Brotli / libbrotli | 1.0.10, 1.1.1, 1.2.1 |
| Node.js | 22.23.4, 24.22.1, 26.12.1 |
| Microsoft .NET | 8.0.33, 9.0.22, 10.0.14, .NET 11 RC 3 |
| Bun | 1.4.4 |
| Python Brotli / brotlicffi | 1.2.1 beziehungsweise 1.2.1.0 |
| Envoy Proxy | 1.36.12, 1.37.8, 1.38.6, 1.39.3, 1.40.0 |
| Istio | 1.29.9, 1.30.6, 1.31.2 |
| andybalholm/brotli (Go) | 1.2.7 |
IT-Verantwortliche sollten prüfen, welche Brotli-Versionen ihre Anwendungen und Dienste tatsächlich einsetzen. Besonders wichtig sind eingebettete Bibliotheken, Container-Images und eigenständig ausgelieferte Laufzeitumgebungen. Eine Linux-Distribution kann den Fehler auch zurückportiert haben, ohne die Versionsnummer zu ändern.
Falls Updates nicht unmittelbar möglich sind, lässt sich das Risiko gegebenenfalls durch das Deaktivieren der Verarbeitung nicht vertrauenswürdiger Brotli-Daten reduzieren. Solche Änderungen müssen mit den Anforderungen der jeweiligen Anwendung abgestimmt werden.
CVE-2026-111497 zeigt, wie das Sicherheitsproblem einer gemeinsam genutzten Open-Source-Bibliothek sehr unterschiedliche Softwareplattformen erreicht. Ein einziger Fehler im Decoder betrifft Webserver, Laufzeitumgebungen, Proxys und Entwicklungswerkzeuge gleichermaßen.
Für Unternehmen entsteht dadurch zusätzlicher Prüfaufwand. Eine reine Kontrolle installierter Hauptanwendungen reicht nicht aus, wenn verwundbare Komponenten auch in Abhängigkeiten oder separat bereitgestellten Anwendungen enthalten sind.
Priorität sollten Systeme erhalten, die Brotli-komprimierte Daten aus nicht vertrauenswürdigen Quellen verarbeiten. Eine vollständige Bestandsaufnahme und die zeitnahe Installation verfügbarer Sicherheitsupdates bleiben entscheidend. Wie sich Updates nach Risiko priorisieren lassen, beschreibt der Beitrag zum risikobasierten Patch-Management.
Die Schwachstelle unterstreicht damit die Bedeutung eines kontinuierlichen Schwachstellenmanagements, das auch eingebettete Softwarekomponenten berücksichtigt. Weitere Beiträge zu aktuellen Sicherheitslücken und zum sicheren IT-Betrieb bündelt der Bereich Cybersecurity.
Quellen:
Node.js, Security Releases, 21.10.2026
Microsoft, .NET October 2026 Out-of-Band Security Updates, 25.10.2026
Wiz, Analyse zu CVE-2026-111497, 22.10.2026
The Hacker News, Brotli Decoder Flaw Behind Node.js RCE, 23.10.2026
Weitere Entwicklungen zu Sicherheitslücken, Softwareupdates und IT-Infrastruktur finden Sie im IT-Dock-Newsletter. Dort werden relevante Nachrichten für IT-Verantwortliche im Mittelstand zusammengefasst.
Kommentare (0)
Noch keine Kommentare vorhanden.