


AWS Continuum: KI prüft Code und schlägt Fixes vor

AWS Continuum prüft Code mit KI, bewertet Sicherheitslücken und schlägt Fixes vor. Was bei Freigaben und Kosten gilt.

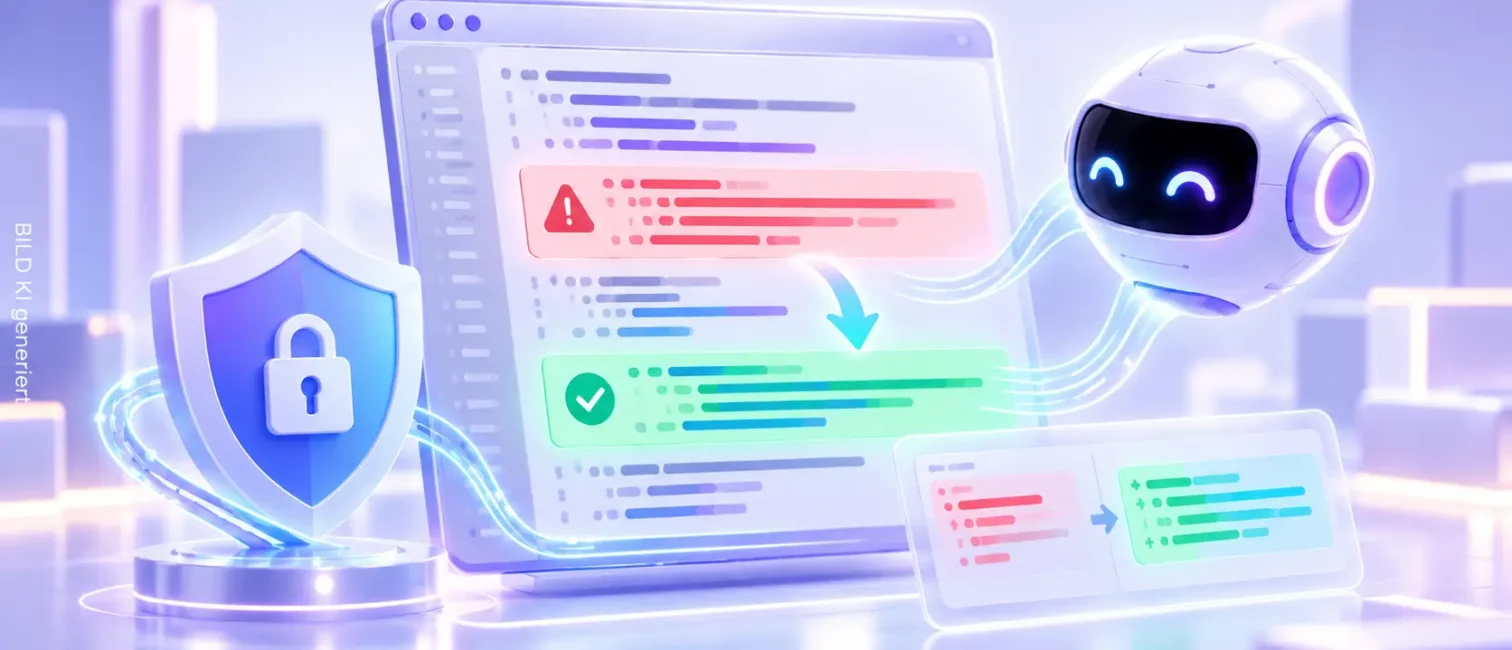
KI-Assistent prüft Programmcode auf Sicherheitslücken und zeigt eine Fehlerkorrektur mit Schutzschild und Schloss.

Amazon Web Services (AWS) hat seinen Sicherheitsdienst AWS Continuum for Code Vulnerabilities am 22. Oktober 2026 allgemein verfügbar gemacht. Die KI-gestützte Software erkennt Schwachstellen im Quellcode, überprüft deren Ausnutzbarkeit und erstellt passende Korrekturvorschläge. Der Dienst startet zunächst in zwei US-Regionen. Entwickler behalten die Kontrolle über die Freigabe vorgeschlagener Änderungen.

AWS will damit die Sicherheitsprüfung von Anwendungen stärker automatisieren. Statt ausschließlich technische Schwachstellen zu melden, berücksichtigt Continuum auch den Anwendungskontext und die möglichen Auswirkungen eines Angriffs.

Wie erkennt AWS Continuum ausnutzbare Sicherheitslücken?

Herkömmliche Schwachstellenscanner liefern häufig umfangreiche Ergebnislisten. Allerdings bedeutet eine erkannte Schwachstelle nicht automatisch, dass Angreifer sie tatsächlich ausnutzen können.

AWS Continuum kombiniert deshalb Informationen aus Quellcode-Repositories mit Daten zur eingesetzten Cloudinfrastruktur. Dazu gehören Netzwerkverbindungen, Ressourcenabhängigkeiten und Zugriffsberechtigungen. Als Codequellen nennt AWS GitHub-Repositories und Amazon S3. Die Daten sammelt ein Collector in dem Konto und der Region, in der der Code läuft.

Aus diesen Informationen erstellt der Dienst ein Kontextmodell. Es soll zeigen, welche Schwachstellen erreichbar sind und welche geschäftskritischen Systeme durch einen Angriff gefährdet wären.

Jeder Befund erhält eine Beleggüte, etwa „Static proven“ für ein Ergebnis aus der statischen Analyse des betroffenen Codepfads. Soweit sich ein Angriff nachstellen lässt, führt Continuum ihn in einer isolierten Sandbox aus und liefert Proof-of-Concept-Code samt Reproduktionsschritten. Die Ergebnisse umfassen außerdem den Angriffspfad, eine Bewertung der möglichen Auswirkungen und die Prüfung, ob vorhandene Schutzmaßnahmen den Pfad erkennen oder stoppen würden.

Wie unterstützt die KI bei der Behebung?

Für bestätigte Schwachstellen erstellt AWS Continuum konkrete Korrekturvorschläge. Dazu zählen Änderungen am Quellcode, Aktualisierungen von Softwareabhängigkeiten oder Anpassungen an Konfigurationen.

Die Vorschläge landen als Pull Requests im verbundenen Repository. Der Pull Request enthält zusätzlich die Risikobewertung und den geführten Nachweis.

Die endgültige Freigabe bleibt bei den Entwicklern. Jeder Pull Request muss geprüft und zusammengeführt werden, bevor die Änderung produktiv wirkt.

Einen stärker autonomen Betriebsmodus hat AWS angekündigt, verfügbar ist er noch nicht. Unternehmen sollen später festlegen können, welche Aktionen Continuum eigenständig ausführen darf. Als Bedingungen nennt AWS unter anderem Testabdeckung, abgegrenzte Änderungsbereiche und die bisherige Erfolgsquote.

Das Verfahren kann bestehende Prüfprozesse ergänzen. Es ersetzt weder Code-Reviews noch Anwendungstests oder die Verantwortung für sichere Software.

Wo ist AWS Continuum verfügbar?

Obwohl der Dienst allgemein verfügbar ist, beschränkt AWS den Start zunächst auf die Regionen US East (N. Virginia) und US West (Oregon).

Eine Bereitstellung in europäischen AWS-Regionen hat AWS in der Ankündigung nicht bestätigt.

Für Unternehmen in Deutschland ist diese Einschränkung besonders relevant. Vor einer Nutzung müssen sie prüfen, welche Anforderungen an die Verarbeitung sensibler Quellcodes und Infrastrukturinformationen bestehen.

Was kostet AWS Continuum?

AWS verwendet ein nutzungsabhängiges Preismodell aus zwei Bestandteilen. Die erste Komponente richtet sich nach der Menge des geschützten Codes und wird monatlich je Million Codezeilen berechnet.

Geschützte Codezeilen pro Monat Preis je 1 Mio. Zeilen
Erste 10 Millionen 200 US-Dollar
Nächste 90 Millionen 180 US-Dollar
Über 100 Millionen bis 1 Milliarde 160 US-Dollar
Über 1 Milliarde bis 10 Milliarden 130 US-Dollar
Über 10 Milliarden 100 US-Dollar

Die zweite Komponente ist die KI-gestützte Sicherheitsanalyse. AWS berechnet dafür zehn US-Dollar je Continuum Inference Unit (CIU). In den Rechenbeispielen von AWS verbraucht eine Schwachstelle ein bis zwei CIU. Der tatsächliche Verbrauch hängt vom Aufwand der jeweiligen Analyse ab.

Die Gesamtkosten ergeben sich damit aus Codebasis und Analyseumfang. Eine pauschale monatliche Summe lässt sich daraus nicht ableiten.

Was bedeutet AWS Continuum für Unternehmen?

AWS Continuum kann Entwicklungsteams helfen, Sicherheitsrisiken gezielter zu priorisieren und Korrekturen vorzubereiten. Besonders bei umfangreichen Anwendungen dürfte die Bewertung tatsächlich ausnutzbarer Schwachstellen relevant sein.

Auch bei Risiken KI-generierten Codes bleibt eine nachvollziehbare Sicherheitsprüfung notwendig.

Unternehmen sollten vor dem Einsatz insbesondere Datenzugriffe, regionale Verfügbarkeit, Freigabeprozesse und laufende Kosten berücksichtigen.

AWS Continuum erweitert damit die Möglichkeiten der automatisierten Anwendungssicherheit. Die Verantwortung für die Bewertung und sichere Bereitstellung von Codeänderungen bleibt weiterhin bei den Entwicklungsteams.

Quellen:
AWS News Blog, AWS Continuum for code vulnerabilities is now generally available, 22.10.2026
AWS What’s New, Verfügbarkeitsankündigung, 22.10.2026
AWS, Continuum Pricing, abgerufen am 26.10.2026

Weitere Entwicklungen rund um Software, KI und IT-Sicherheit immer aktuell im IT-Dock-Newsletter.

Weiterführende Artikel

News
28 Okt. 2026 4 Min. Lesezeit

AWS ECS Gateway: Weniger Netzwerkaufwand für Container

Bis zu 25 Dienste je Load Balancer, ohne zusätzliche Gateway-Gebühr.

IT-Dock Redaktion Jetzt lesen →

News
27 Okt. 2026 4 Min. Lesezeit

Google Cloud: OpenAI-Modelle starten in der Private Preview

Was Private Preview und Beschaffung bedeuten.

IT-Dock Redaktion Jetzt lesen →
News
26 Okt. 2026 4 Min. Lesezeit

CVE-2026-111497: Brotli-Lücke trifft mehrere Plattformen

Welche Anwendungen betroffen sind und was IT-Teams tun sollten.

IT-Dock Redaktion Jetzt lesen →
News
26 Okt. 2026 3 Min. Lesezeit

Tesla Optimus: Was zum Verkaufsziel 2027 bekannt ist

Was zu Zeitplan, Fähigkeiten und Verfügbarkeit bislang belegt ist.

IT-Dock Redaktion Jetzt lesen →
News
23 Okt. 2026 3 Min. Lesezeit

Open-Weight-Modelle: 71,5 Prozent Tokenanteil bei Vercel

Was die Auswertung über Nutzung und KI-Kosten zeigt.

IT-Dock Redaktion Jetzt lesen →
News
22 Okt. 2026 4 Min. Lesezeit

CVE-2026-76519: Cisco Secure Email Gateway unter Angriff

CVE-2026-76519 trifft die Anhangprüfung im Cisco Secure Email Gateway. Welche Geräte betroffen sind und was jetzt zählt.

IT-Dock Redaktion Jetzt lesen →
News
21 Okt. 2026 8 Min. Lesezeit

PHP-Sicherheitsupdate: Auch TYPO3 und WordPress betroffen

PHP-Sicherheitsupdate: Kritische Lücken betreffen WordPress und TYPO3. Welche Patches helfen und ob HTML sicherer ist.

IT-Dock Redaktion Jetzt lesen →
News
21 Okt. 2026 3 Min. Lesezeit

SAP KI-Agenten: Ziel sind 1.000 Partner-Agenten zur TechEd

Was Kunden zu Verfügbarkeit und Einsatz wissen müssen.

IT-Dock Redaktion Jetzt lesen →
News
20 Okt. 2026 2 Min. Lesezeit

Phishing bei CDU Heilbronn: Knapp 5.000 Mails versandt

Ermittler nennen knapp 5.000 E-Mails beim Phishing-Vorfall in Heilbronn. Der Fall zeigt die Risiken übernommener Postfächer.

IT-Dock Redaktion Jetzt lesen →

News
20 Okt. 2026 2 Min. Lesezeit

Siemens und Nvidia: Neue KI-Lösungen für die Fertigung

Was das Werk Erlangen für den Mittelstand bedeutet.

IT-Dock Redaktion Jetzt lesen →

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top






