
News
29 Okt. 2026
4 Min. Lesezeit
AWS Continuum: KI prüft Code und schlägt Fixes vor
AWS Continuum prüft Code mit KI, bewertet Sicherheitslücken und schlägt Fixes vor. Was bei Freigaben und Kosten gilt.
IT-Dock Redaktion Jetzt lesen →


Bis zu 25 Dienste je Load Balancer, ohne zusätzliche Gateway-Gebühr.
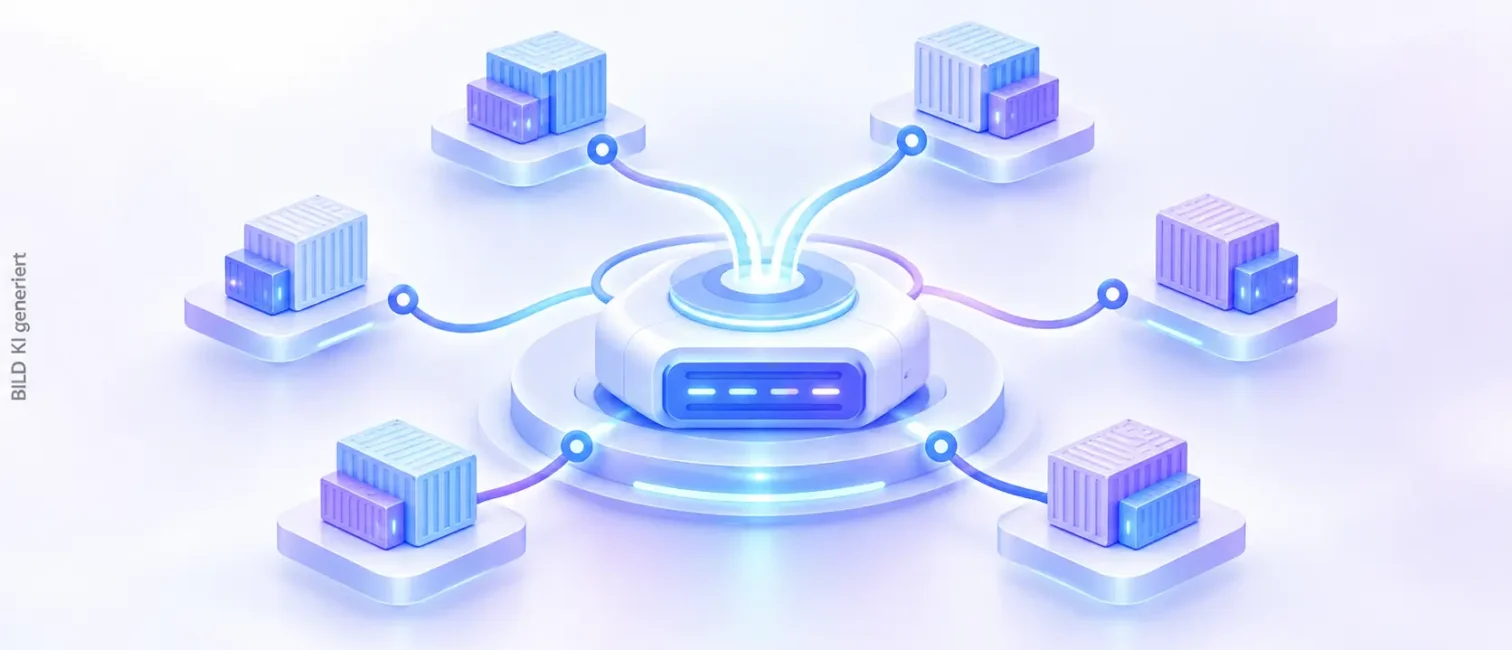

Amazon Web Services (AWS) vereinfacht mit dem neuen ECS Gateway die Netzwerkverwaltung für containerisierte Anwendungen. Der seit dem 20. Oktober 2026 allgemein verfügbare Dienst automatisiert die Bereitstellung von Load Balancern, Zertifikaten und Routing-Regeln. Bis zu 25 ECS-Dienste können sich einen Application Load Balancer teilen. Für die Gateway-Funktion selbst fallen keine zusätzlichen Gebühren an.
Für Unternehmen mit mehreren Container-Anwendungen kann das den administrativen Aufwand reduzieren. AWS übernimmt einen Teil der bislang manuellen Netzwerkkonfiguration. Die zugrunde liegenden Infrastrukturressourcen bleiben jedoch kostenpflichtig.
AWS ECS Gateway erweitert den Amazon Elastic Container Service um eine zentral verwaltete Netzwerkschnittstelle für eingehende Verbindungen.
Plattformteams legen die benötigten Netzwerkeinstellungen einmal fest. Dazu gehören Subnetze, Sicherheitsgruppen, TLS-Zertifikate und gegebenenfalls Regeln für die AWS Web Application Firewall. Anschließend verknüpfen sie das Gateway mit ihren ECS-Clustern.
Anwendungsteams können ihre ECS-Dienste danach über einen Gateway-Connector anbinden. Sie geben dabei nur den Container-Port an, der Anfragen entgegennimmt. AWS erstellt automatisch die erforderlichen Ressourcen, stellt je Dienst ein ACM-Zertifikat aus und weist jedem Dienst eine eigene HTTPS-Adresse nach dem Muster „https://[ID].ecs.[Region].on.aws“ zu. Infrastruktur entsteht erst, wenn sich der erste Dienst verbindet.
Die Ressourcen werden innerhalb des bestehenden AWS-Kontos bereitgestellt. Unternehmen behalten dadurch Einblick in die verwendeten Komponenten.
Gerade bei der Planung einer Cloud-Infrastruktur für Unternehmen kann eine einheitliche Netzwerkverwaltung den Betrieb komplexer Anwendungslandschaften vereinfachen.
Eine wesentliche Neuerung ist die gemeinsame Nutzung von Application Load Balancern.
Bisher mussten Unternehmen die Zuordnung und Konfiguration häufig für einzelne Anwendungen selbst organisieren. Mit ECS Gateway kann AWS mehrere Dienste automatisch über denselben Load Balancer bereitstellen.
Bis zu 25 ECS-Dienste können sich einen Application Load Balancer teilen. Jeder Dienst erhält einen eigenen Hostnamen, ein eigenes Zertifikat und eigene Listener-Regeln. Anfragen werden anhand des Hostnamens an die richtige Anwendung weitergeleitet.
Sind die verfügbaren Kapazitäten ausgeschöpft, stellt AWS einen weiteren Load Balancer bereit. Leere Load Balancer entfernt der Dienst wieder.
Das vereinfacht die Verwaltung und kann die Anzahl benötigter Netzwerkressourcen verringern. Eine automatische Zusammenführung bereits teilweise ausgelasteter Load Balancer erfolgt allerdings nicht. Dienste wandern nicht zwischen Load Balancern, sodass halb gefüllte Exemplare bestehen bleiben können.
AWS erhebt für die Nutzung der Gateway-Funktion keine zusätzliche Gebühr.
Das bedeutet jedoch nicht, dass der Netzwerkbetrieb kostenlos ist. Unternehmen bezahlen weiterhin die Ressourcen, die AWS für ihre Dienste bereitstellt.
Dazu gehören insbesondere Application Load Balancer, CloudWatch-Protokolle und -Metriken, die ausgestellten Zertifikate sowie anfallende Datenübertragungen.
Die gemeinsame Nutzung von Load Balancern kann Kosten reduzieren. Ob tatsächlich Einsparungen entstehen, hängt unter anderem von der Anzahl der Dienste, dem Datenverkehr und der vorhandenen Architektur ab. AWS nennt keine allgemeingültige Einsparquote.
AWS ECS Gateway ist in allen kommerziellen AWS-Regionen verfügbar, in denen auch ECS angeboten wird. Unterstützt werden ECS-Dienste auf EC2, AWS Fargate und ECS Managed Instances.
Voraussetzung ist der Netzwerkmodus „awsvpc“. Dienste mit den Modi „bridge“, „host“ oder „none“ lassen sich nicht anbinden. Das Gateway unterstützt ausschließlich HTTPS-Verbindungen über Port 443 und arbeitet innerhalb eines AWS-Kontos. Express-Mode-Dienste sind ausgenommen.
Mehrere Einstellungen stehen nach dem Anlegen fest. Name, Typ, Schema, Listener-Port, Listener-Protokoll, Subnetze und IP-Adresstyp lassen sich nachträglich nicht mehr ändern. Wer sie anpassen will, legt ein neues Gateway an und verschiebt die Dienste.
Wichtig für den Betrieb: Ändert oder löscht jemand eine vom Gateway verwaltete Ressource von Hand, stellt ECS sie nicht wieder her. Der Datenverkehr kann abreißen, und spätere Bereitstellungen können fehlschlagen.
Unternehmen sollten diese Einschränkungen vor einer Migration bestehender Anwendungen berücksichtigen.
AWS ECS Gateway kann die Bereitstellung und Verwaltung containerisierter Anwendungen vereinfachen. Besonders Organisationen mit mehreren ECS-Diensten profitieren möglicherweise von einheitlichen Netzwerkvorgaben und weniger manueller Konfiguration.
Die Verantwortung für Sicherheitsrichtlinien, Berechtigungen, Überwachung und Kostenkontrolle bleibt jedoch bei den Unternehmen.
Für bestehende AWS-Umgebungen ist ECS Gateway damit eine zusätzliche Möglichkeit, den Containerbetrieb zu standardisieren. Der tatsächliche Nutzen hängt von der vorhandenen Infrastruktur und ihren betrieblichen Anforderungen ab.
Quellen:
AWS News Blog, Introducing Amazon ECS Gateway, 20.10.2026
AWS What’s New, Announcing Amazon ECS Gateway, 20.10.2026
AWS Developer Guide, Amazon ECS Gateway, abgerufen am 26.10.2026
Weitere Entwicklungen rund um Cloudplattformen und IT-Infrastruktur behandelt der IT-Dock-Newsletter. Er ordnet technische Neuerungen und ihre Bedeutung für IT-Verantwortliche im Mittelstand ein.

AWS Continuum prüft Code mit KI, bewertet Sicherheitslücken und schlägt Fixes vor. Was bei Freigaben und Kosten gilt.

Was Private Preview und Beschaffung bedeuten.

Welche Anwendungen betroffen sind und was IT-Teams tun sollten.

Was zu Zeitplan, Fähigkeiten und Verfügbarkeit bislang belegt ist.

Was die Auswertung über Nutzung und KI-Kosten zeigt.

CVE-2026-76519 trifft die Anhangprüfung im Cisco Secure Email Gateway. Welche Geräte betroffen sind und was jetzt zählt.

PHP-Sicherheitsupdate: Kritische Lücken betreffen WordPress und TYPO3. Welche Patches helfen und ob HTML sicherer ist.

Was Kunden zu Verfügbarkeit und Einsatz wissen müssen.

Ermittler nennen knapp 5.000 E-Mails beim Phishing-Vorfall in Heilbronn. Der Fall zeigt die Risiken übernommener Postfächer.

Was das Werk Erlangen für den Mittelstand bedeutet.
Informiert bleiben
Erhalten Sie wöchentlich die wichtigsten Tech-Trends, exklusive Analysen und Experteninterviews – speziell für IT-Entscheider.

Kommentare (0)
Noch keine Kommentare vorhanden.