Microsoft Sovereign Cloud: Neue Kontrolle über Daten

Microsoft Sovereign Cloud erweitert die Kontrolle über Schlüssel, Zugriffe und Azure Local. Was verfügbar und geplant ist.

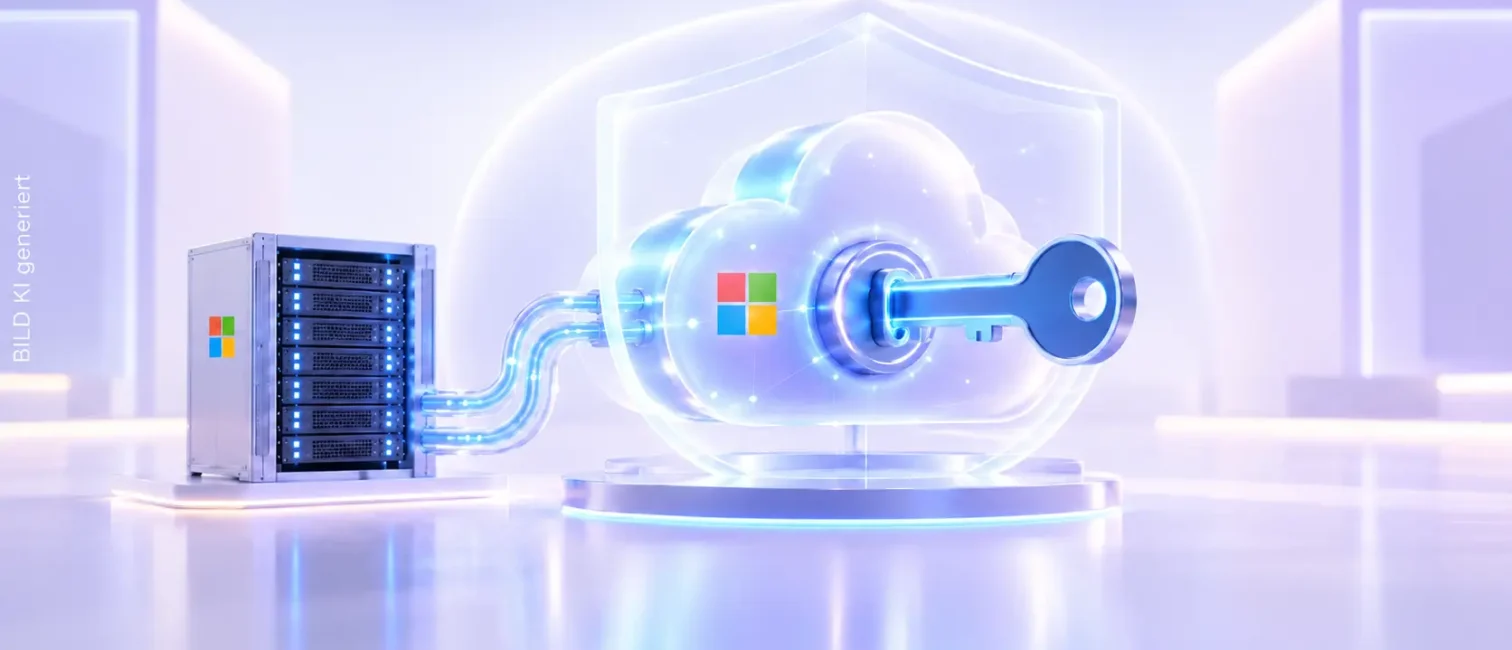
Geschützte Microsoft-Cloud mit Verschlüsselungsschlüssel und verbundenem Server als Symbol für digitale Souveränität.

Microsoft erweitert seine Sovereign Cloud um zusätzliche Funktionen für digitale Souveränität. Die am 20. Oktober 2026 angekündigten Neuerungen betreffen die Verwaltung von Verschlüsselungsschlüsseln, die Kontrolle von Administratorzugriffen und den lokalen Betrieb kritischer Anwendungen. Einige Funktionen sind bereits allgemein verfügbar, während andere zunächst als Preview starten oder schrittweise eingeführt werden.

Damit erhalten Unternehmen weitere Möglichkeiten, sensible Daten und Anwendungen innerhalb ihrer Cloudstrategie abzusichern. Im Mittelpunkt stehen technische Kontrolle, Nachvollziehbarkeit und Betriebsfähigkeit bei eingeschränkter Internetverbindung.

Welche neuen Kontrollen bietet Microsoft Sovereign Cloud?

Mit dem Sovereign Control Panel kündigt Microsoft eine zentrale Verwaltungsoberfläche im Azure-Portal an. Sie soll Unternehmen einen Überblick über vorhandene Souveränitätskontrollen geben und mögliche Sicherheits- oder Betriebsrisiken sichtbar machen.

Das Control Panel soll zur Microsoft Ignite zunächst als Public Preview starten. Eine allgemeine Verfügbarkeit ist noch nicht angekündigt.

Für Kunden in der Europäischen Union und der EFTA erweitert Microsoft außerdem die Kontrolle bestimmter Administratorzugriffe. Data Guardian sieht eine europäische Aufsicht über qualifizierte Fernzugriffe von Microsoft-Technikern vor.

Der Production Touch Ledger dokumentiert solche Zugriffe und die ausgeführten Aktionen manipulationsnachweisbar. Beide Funktionen sind auf Kunden in der EU und der EFTA beschränkt, werden schrittweise eingeführt und gelten nicht automatisch für sämtliche Systeme.

Wo liegen künftig die Verschlüsselungsschlüssel?

Eine bereits verfügbare Neuerung betrifft Azure Managed HSM. Microsoft hat das externe Schlüsselmanagement allgemein freigegeben.

Unternehmen können den Root-Schlüssel für unterstützte Verschlüsselungsszenarien auf eigener Hardware oder bei einem vertrauenswürdigen Drittanbieter verwalten.

Dadurch erhalten Organisationen zusätzliche physische Kontrolle über besonders sensible kryptografische Schlüssel.

Die externe Schlüsselverwaltung bedeutet allerdings nicht, dass sämtliche Datenzugriffe unabhängig von Microsoft erfolgen. Auch die verwendeten Azure-Dienste und ihre Berechtigungen müssen berücksichtigt werden.

Was ändert sich beim Betrieb über Azure Local?

Microsoft baut außerdem seine Sovereign Private Cloud auf Basis von Azure Local aus.

Unternehmen können ausgewählte Anwendungen auf selbst betriebener Infrastruktur ausführen. Unterstützt werden bereits verbundene und vom Internet getrennte Betriebsmodelle.

Neu ist eine Funktion, mit der sich Workloads aus dem verbundenen in den getrennten Betrieb überführen lassen. Sie startet zunächst als Public Preview.

Zusätzlich erweitert Microsoft die lokalen Daten- und Entwicklungsdienste. SQL Server auf Azure Local ist bereits allgemein verfügbar, und zwar für verbundene wie getrennte Installationen. DocumentDB und Blob Storage starten dagegen als Public Preview.

Auch Confidential Virtual Machines sind auf Azure Local allgemein verfügbar. Sie schützen unterstützte Workloads durch hardwaregestützte Isolation während der Verarbeitung.

Welche Funktionen sind bereits verfügbar?

Die Microsoft-Ankündigung umfasst unterschiedliche Entwicklungsstände.

Funktion Status Verfügbar für
Externes Schlüsselmanagement (Azure Managed HSM) Allgemein verfügbar Alle Kunden
SQL Server auf Azure Local Allgemein verfügbar Alle Kunden
Confidential Virtual Machines auf Azure Local Allgemein verfügbar Alle Kunden
Wechsel in den getrennten Betrieb Public Preview Alle Kunden
DocumentDB auf Azure Local Public Preview Alle Kunden
Blob Storage auf Azure Local Public Preview Alle Kunden
Sovereign Control Panel Public Preview zur Microsoft Ignite angekündigt Alle Kunden
Data Guardian Einführung läuft EU und EFTA
Production Touch Ledger Einführung läuft, schrittweise EU und EFTA

Unternehmen sollten deshalb vor einer Architekturentscheidung prüfen, welche Funktionen in ihrer Region und für ihre konkreten Anwendungen tatsächlich bereitstehen.

Was bedeutet Microsoft Sovereign Cloud für Unternehmen?

Die Neuerungen können Organisationen helfen, technische und betriebliche Anforderungen an sensible Anwendungen gezielter umzusetzen.

Besonders relevant sind kontrollierte Administratorzugriffe, die Verwaltung von Verschlüsselungsschlüsseln und die Fortführung kritischer Dienste bei Verbindungsproblemen.

Mehr Kontrolle innerhalb einer Cloudplattform ist jedoch nicht mit vollständiger Anbieterunabhängigkeit gleichzusetzen. Das zeigt auch die Diskussion über digitale Souveränität und Anbieterabhängigkeiten im Zusammenhang mit einer geplanten Open-Source-Alternative für die Schweizer Bundesverwaltung.

Microsoft Sovereign Cloud erweitert damit die technischen Gestaltungsmöglichkeiten. Ob diese die jeweiligen Anforderungen erfüllen, hängt von Architektur, Betriebsmodell und rechtlichen Rahmenbedingungen ab.

Quellen:
Microsoft, Advancing Digital Sovereignty with Greater Control and Choice, 20.10.2026
Microsoft Source EMEA, Microsoft erweitert seine Angebote für digitale Souveränität, 20.10.2026

Jetzt den IT-Dock-Newsletter abonnieren und nichts mehr verpassen.

Weiterführende Artikel

News
30 Okt. 2026 4 Min. Lesezeit

NVIDIA DSX: Neue Technik soll Stromverbrauch senken

Neue Tests zeigen Potenziale beim Strombedarf und bei der Kühlung.

IT-Dock Redaktion Jetzt lesen →
News
29 Okt. 2026 4 Min. Lesezeit

AWS Continuum: KI prüft Code und schlägt Fixes vor

AWS Continuum prüft Code mit KI, bewertet Sicherheitslücken und schlägt Fixes vor. Was bei Freigaben und Kosten gilt.

IT-Dock Redaktion Jetzt lesen →
News
28 Okt. 2026 4 Min. Lesezeit

AWS ECS Gateway: Weniger Netzwerkaufwand für Container

Bis zu 25 Dienste je Load Balancer, ohne zusätzliche Gateway-Gebühr.

IT-Dock Redaktion Jetzt lesen →
News
27 Okt. 2026 4 Min. Lesezeit

Google Cloud: OpenAI-Modelle starten in der Private Preview

Was Private Preview und Beschaffung bedeuten.

IT-Dock Redaktion Jetzt lesen →
News
26 Okt. 2026 4 Min. Lesezeit

CVE-2026-111497: Brotli-Lücke trifft mehrere Plattformen

Welche Anwendungen betroffen sind und was IT-Teams tun sollten.

IT-Dock Redaktion Jetzt lesen →
News
26 Okt. 2026 3 Min. Lesezeit

Tesla Optimus: Was zum Verkaufsziel 2027 bekannt ist

Was zu Zeitplan, Fähigkeiten und Verfügbarkeit bislang belegt ist.

IT-Dock Redaktion Jetzt lesen →
News
23 Okt. 2026 3 Min. Lesezeit

Open-Weight-Modelle: 71,5 Prozent Tokenanteil bei Vercel

Was die Auswertung über Nutzung und KI-Kosten zeigt.

IT-Dock Redaktion Jetzt lesen →
News
22 Okt. 2026 4 Min. Lesezeit

CVE-2026-76519: Cisco Secure Email Gateway unter Angriff

CVE-2026-76519 trifft die Anhangprüfung im Cisco Secure Email Gateway. Welche Geräte betroffen sind und was jetzt zählt.

IT-Dock Redaktion Jetzt lesen →
News
21 Okt. 2026 8 Min. Lesezeit

PHP-Sicherheitsupdate: Auch TYPO3 und WordPress betroffen

PHP-Sicherheitsupdate: Kritische Lücken betreffen WordPress und TYPO3. Welche Patches helfen und ob HTML sicherer ist.

IT-Dock Redaktion Jetzt lesen →
News
21 Okt. 2026 3 Min. Lesezeit

SAP KI-Agenten: Ziel sind 1.000 Partner-Agenten zur TechEd

Was Kunden zu Verfügbarkeit und Einsatz wissen müssen.

IT-Dock Redaktion Jetzt lesen →

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top