Exchange Online EWS: Was Unternehmen vor dem 1. Oktober prüfen müssen

Exchange Online EWS wird ab Oktober blockiert. Unternehmen sollten Abhängigkeiten prüfen und die Migration zu Graph planen.

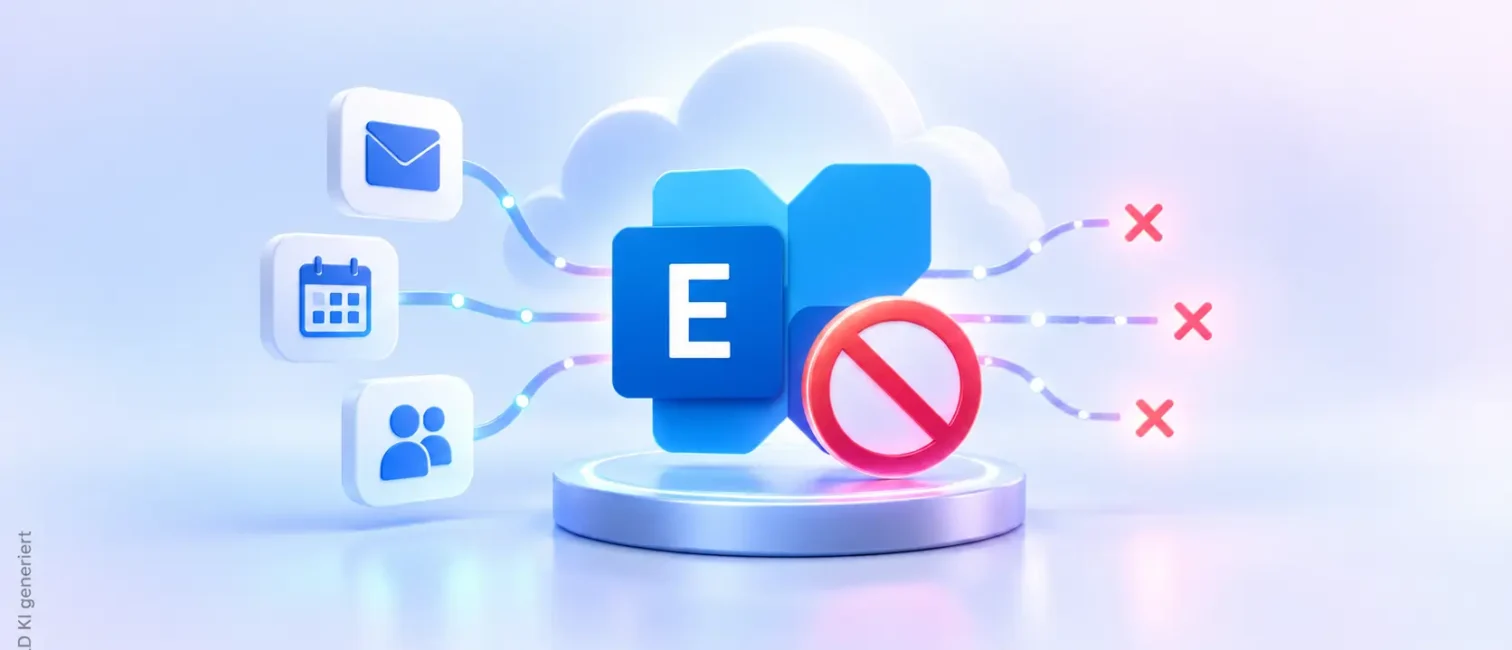
Zentrales Exchange-Symbol mit Sperrzeichen, Cloud sowie Mail-, Kalender- und Kontaktverbindungen im Hintergrund.

Microsoft beginnt ab dem 1. Oktober 2026 damit, Exchange Online EWS schrittweise zu blockieren. Unternehmen sollten deshalb jetzt prüfen, welche Anwendungen, Automatisierungen und Drittanbieter noch von Exchange Web Services abhängen und welche Übergangsmaßnahmen bis zur Migration auf Microsoft Graph notwendig sind.

Die Umstellung betrifft Exchange Online in Microsoft 365. Lokale Exchange-Server sind von dieser EWS-Abschaltung nicht betroffen. Für IT-Verantwortliche bleibt dennoch wenig Zeit, unerkannte Abhängigkeiten zu identifizieren. Weitere Entwicklungen rund um Microsoft 365 und digitale Arbeitsplätze bündelt IT-Dock im Bereich Modern Workplace.

Exchange Online EWS: Was sich ab 1. Oktober ändert

Microsoft beendet EWS nicht an einem einzigen Stichtag. Ab dem 1. Oktober startet zunächst die schrittweise Blockierung in Exchange Online. Tenants, die EWS weiter benötigen, müssen ihre Konfiguration deshalb bewusst prüfen.

Nach aktuellem Microsoft-Plan wird EWS standardmäßig blockiert, wenn Unternehmen keine entsprechenden Administrationsmaßnahmen getroffen haben. Für noch benötigte Anwendungen lässt sich EWS vorübergehend weiter aktivieren. Microsoft sieht dafür die Einstellung EWSEnabled=True in Verbindung mit einer AppID Allow List vor.

Die endgültige Abschaltung folgt später. Microsoft nennt den 1. April 2027 als Termin, ab dem EWS in Exchange Online vollständig und dauerhaft deaktiviert werden soll. Die aktuelle Übergangsphase verschafft Unternehmen damit zusätzliche Zeit, ersetzt aber nicht die eigentliche Migration.

Welche Anwendungen können noch von EWS abhängen?

EWS ist eine ältere Programmierschnittstelle für den Zugriff auf Exchange-Daten. Abhängigkeiten können deshalb außerhalb der eigentlichen Exchange-Administration liegen. Microsoft nennt insbesondere Line-of-Business-Anwendungen, Drittanbieter-Produkte und eigene Automatisierungen als Bereiche, die geprüft werden sollten.

Im Microsoft 365 Admin Center steht dafür ein EWS Usage Report bereit. Er zeigt aktive Anwendungen, die verwendeten SOAP-Aktionen, das Aufrufvolumen und die jeweils letzte erfasste Aktivität. Administratoren können Zeiträume von sieben, 30 oder 90 Tagen betrachten und die Daten exportieren.

Der Bericht hat allerdings eine zeitliche Verzögerung. Microsoft sammelt und aggregiert die Daten wöchentlich. Neue Nutzung kann laut Dokumentation bis zu zehn Tage benötigen, bis sie im Bericht erscheint. Eine einmalige Kontrolle kurz vor Oktober kann deshalb zu wenig sein.

EWSAllowedAppIDs steuert die Übergangsphase

Für die verbleibende Übergangszeit hat Microsoft EWSAllowedAppIDs eingeführt. Die Liste arbeitet mit den Application IDs der Anwendungen, die weiterhin EWS verwenden dürfen. Unternehmen können dadurch gezielt festlegen, welche Anwendungen vorübergehend Zugriff behalten.

Wichtig ist die Unterscheidung zur älteren EWSAllowList. Diese gehört zu EwsApplicationAccessPolicy und arbeitet mit User-Agent-Angaben. Microsoft weist ausdrücklich darauf hin, dass diese ältere Einstellung nicht die neue AppID Allow List für die EWS-Abschaltung ersetzt.

Microsoft hat außerdem angekündigt, AppID Allow Lists für Tenants automatisch anhand beobachteter Nutzung zu befüllen, wenn Administratoren noch keine eigene Liste erstellt haben. Wer die Liste selbst pflegt, behält jedoch mehr Kontrolle darüber, welche Anwendungen nach Beginn der Blockierung weiterhin zugelassen sind.

Warum Unternehmen EWSEnabled jetzt prüfen sollten

Neben der AppID Allow List ist der Status von EWSEnabled entscheidend. Microsoft empfiehlt Unternehmen, die EWS im Übergangszeitraum noch benötigen, den Wert bewusst zu prüfen und bei Bedarf auf True  zu setzen.

Ohne diese Vorbereitung können EWS-Aufrufe nach Beginn der Blockierungsphase ausfallen. Zwar lässt sich EWS für kritische Workflows vorübergehend wieder aktivieren, Microsoft weist jedoch darauf hin, dass in einem solchen Fall bereits eine Dienstunterbrechung entstanden sein kann.

Vor Änderungen sollten Administratoren zudem besondere Szenarien wie Cross-Tenant Free/Busy prüfen. Microsoft behandelt diese Verbindungen teilweise anders als klassische Anwendungen mit eigener AppID. Pauschale Änderungen ohne Bestandsaufnahme können deshalb neue Probleme verursachen.

Microsoft Graph bleibt das eigentliche Migrationsziel

Die Allow List ist keine dauerhafte Alternative zur Migration. Microsoft empfiehlt bereits seit mehreren Jahren, EWS-basierte Anwendungen auf Microsoft Graph oder andere unterstützte Schnittstellen umzustellen.

Dabei sollten Unternehmen nicht nur technisch prüfen, ob eine Anwendung Graph unterstützt. Auch Authentifizierung, Berechtigungen und die tatsächlich genutzten Exchange-Funktionen müssen getestet werden. Microsoft hat selbst auf Funktionsunterschiede zwischen EWS und Graph hingewiesen.

Wer zusätzlich lokalen Exchange betreibt, sollte Cloud- und On-Premises-Abhängigkeiten getrennt betrachten. Die EWS-Abschaltung in Exchange Online ändert nichts an EWS in Exchange Server. Die Unterschiede zwischen beiden Betriebsmodellen beschreibt IT-Dock auch im Überblick zu Exchange Server SE.

Diese Punkte sollten IT-Verantwortliche vor Oktober prüfen

Vor Beginn der Blockierung sollten Unternehmen ihre verbleibenden EWS-Abhängigkeiten systematisch erfassen:

  • EWS Usage Report für mindestens die vergangenen 30 bis 90 Tage auswerten
  • verantwortliche Anwendungen und deren Betreiber identifizieren
  • benötigte Application IDs dokumentieren
  • EWSEnabled und EWSAllowedAppIDs im Tenant prüfen
  • nur tatsächlich notwendige Anwendungen für die Übergangsphase zulassen
  • Migration auf Microsoft Graph mit Hersteller oder Entwicklungsteam abstimmen
  • EWS-Nutzung nach Änderungen erneut kontrollieren

Microsoft empfiehlt ebenfalls, verbleibende EWS-Nutzung zu erfassen, verantwortliche Anwendungen zuzuordnen und die Migration auf Graph zu priorisieren.

Exchange Online EWS bleibt damit kurzfristig administrierbar, läuft aber auf ein festes Ende zu. Unternehmen sollten die verbleibende Übergangszeit nicht als Aufschub verstehen, sondern als letzte Phase für die kontrollierte Ablösung bestehender EWS-Abhängigkeiten.

Weitere Einordnungen zu Microsoft 365, Modern Workplace und Cloud-Infrastruktur bündelt der IT-Dock-Newsletter unter https://it-dock.de/#newsletter.

Weiterführende Artikel

News
07 Okt. 2026 4 Min. Lesezeit

Mindfactory: Was Heises Einstieg in den Hardwarehandel bedeutet

Mindfactory gehört seit 2025 zur Heise-Gruppe. Der Deal verbindet Medien und Hardwarehandel. Was für IT-Einkäufer zählt.

IT-Dock Redaktion Jetzt lesen →
News
06 Okt. 2026 6 Min. Lesezeit

OpenAI Wasserzeichen: ChatGPT-Texte werden in der EU markiert

OpenAI Wasserzeichen markieren ChatGPT-Texte in der EU unsichtbar. Das bedeutet textGrain für Nutzer und Unternehmen.

IT-Dock Redaktion Jetzt lesen →
News
06 Okt. 2026 4 Min. Lesezeit

Simsalasim: Xing-Gründer plant Mobilfunk für zehn Euro

Simsalasim soll zehn Euro im Monat kosten und Daten in rund 100 Ländern bieten. Was bekannt ist und welche Fragen offen sind.

IT-Dock Redaktion Jetzt lesen →
News
06 Okt. 2026 5 Min. Lesezeit

Broadcom VMware Partner: Neue Regeln und strengere Vorgaben

Broadcom ordnet das VMware-Partnergeschäft neu: VCSP-Verträge wechseln ins Support Portal, Insight verliert US-Status.

IT-Dock Redaktion Jetzt lesen →
News
06 Okt. 2026 4 Min. Lesezeit

KI-Agenten: OpenAI, Microsoft und Meta werben um Unternehmen

Was Unternehmen zu Nutzen und Kontrolle wissen müssen.

IT-Dock Redaktion Jetzt lesen →
News
05 Okt. 2026 4 Min. Lesezeit

FRITZ!OS 8.50: Fritzbox-Update bringt Filter fürs Heimnetz

FRITZ!OS 8.50 bringt DNS-Filter und priorisiert Videocalls. Das sollten Nutzer wissen.

IT-Dock Redaktion Jetzt lesen →
News
05 Okt. 2026 4 Min. Lesezeit

Starlink: Medwedew droht mit Angriffen auf Satelliten

Starlink gerät ins Visier russischer Drohungen. Medwedew warnt vor Krieg im All. Was das für Unternehmen bedeutet.

IT-Dock Redaktion Jetzt lesen →
News
05 Okt. 2026 4 Min. Lesezeit

Schneider Electric: PTC-Übernahme für 22,6 Milliarden Dollar

Was der Milliardendeal für Industriesoftware und Unternehmenskunden bedeutet.

IT-Dock Redaktion Jetzt lesen →
News
05 Okt. 2026 3 Min. Lesezeit

NVIDIA GTC Berlin 2026: KI-Agenten und Robotik im Fokus

NVIDIA GTC Berlin 2026 zeigt KI-Agenten, Robotik und Infrastruktur. Welche Programmpunkte für Unternehmen relevant sind.

IT-Dock Redaktion Jetzt lesen →
News
02 Okt. 2026 4 Min. Lesezeit

Gemini 4 Argon: Zugang zunächst für Cyber-Verteidiger

Google nennt Fähigkeiten, Preise und Pläne für den breiten Zugang.

IT-Dock Redaktion Jetzt lesen →
Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top