DroneShield installiert DroneSentry-X Mk2 auf US-Militärfahrzeugen

DroneShield installiert DroneSentry-X Mk2 auf US-Militärfahrzeugen & meldet Einsatzfähigkeit im JIATF-401-Programm.

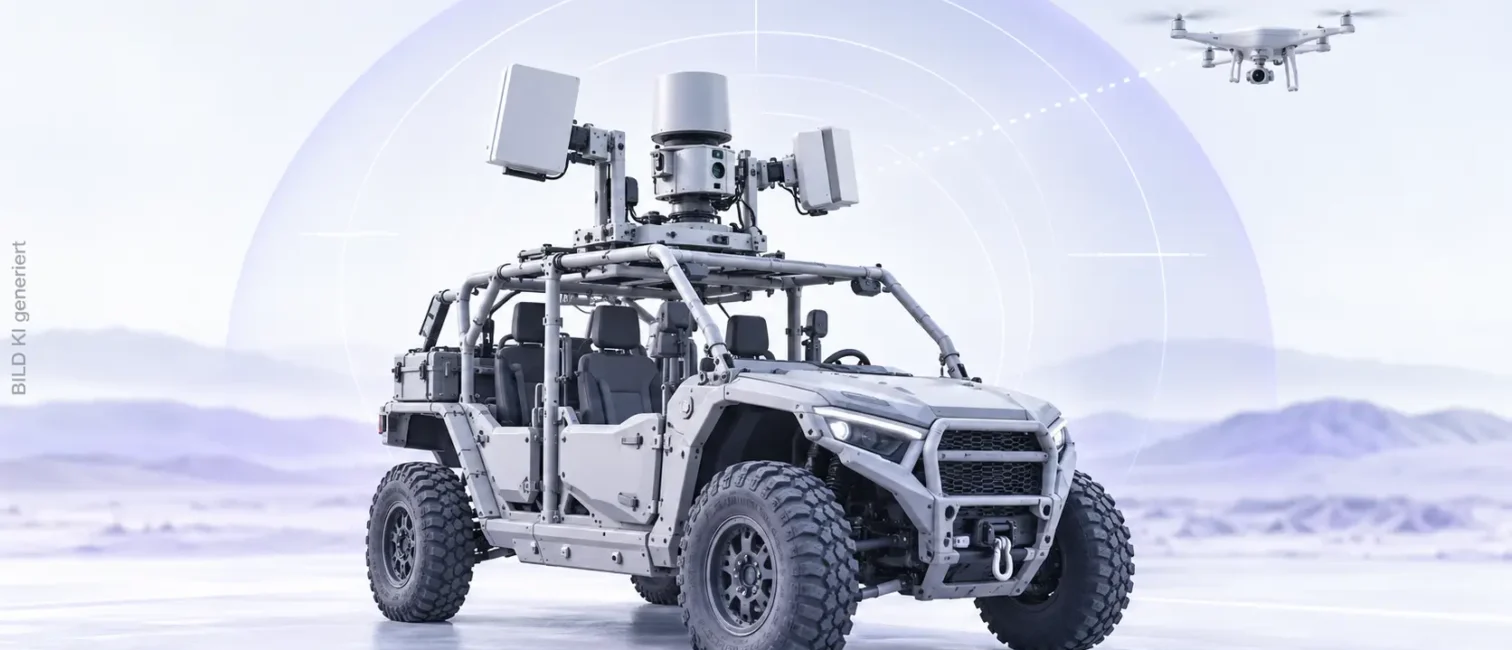
Helles Tech-Visual eines Militärfahrzeugs mit Drohnenabwehrsystem, Sensorik und erkannter Drohne im Hintergrund.

DroneShield hat sein Counter-UAS-System DroneSentry-X Mk2 auf US-amerikanischen Infantry Squad Vehicles installiert und die Abnahme abgeschlossen. Nach Angaben des Herstellers erreicht das Projekt damit die erste operative Einsatzfähigkeit im Rahmen des US-Programms JIATF-401.

Zum Projekt gehörten neben der Lieferung auch der Einbau in die Fahrzeuge, Abnahmetests mit realen Drohnen sowie die Schulung der Bediener. DroneShield meldete den Abschluss am 15. September 2026. Rund 80 Tage zuvor hatte das Unternehmen den zugrunde liegenden Auftrag bekannt gegeben.

Damit rückt mobile Drohnenabwehr stärker in den Bereich vernetzter Infrastruktur. Ähnliche Fragen zur Absicherung physischer und digitaler Systeme behandelt IT-Dock auch beim Zusammenspiel von Safety und Security.

DroneShield meldet erfolgreiche Installation und Abnahme

DroneShield spricht von mehreren installierten DroneSentry-X-Mk2-Einheiten. Eine genaue Zahl der bereits ausgerüsteten Fahrzeuge nennt das Unternehmen allerdings nicht. Bekannt ist, dass drei weitere Systeme im Rahmen einer Vertragsänderung installiert werden sollen.

Die bisherige Projektphase umfasste einen vollständigen Abnahmetest mit realen unbemannten Fluggeräten. Zusätzlich wurden die vorgesehenen Bediener geschult. Nach Darstellung von DroneShield ist die Technik damit nicht mehr nur ausgeliefert, sondern als einsatzbereite Fähigkeit in die Fahrzeuge integriert.

Die Einstufung als „Initial Operational Capability“, kurz IOC, stammt von DroneShield. Eine separate öffentliche Bestätigung dieser Einstufung durch eine US-Behörde liegt in den geprüften Quellen nicht vor.

Was ist DroneSentry-X Mk2?

DroneSentry-X Mk2 ist ein fahrzeugmontiertes System zur Erkennung und elektronischen Abwehr unbemannter Fluggeräte. Laut Hersteller kann die Technik sowohl während der Fahrt als auch bei stehendem Fahrzeug eingesetzt werden.

DroneShield entwickelt dafür unter anderem Funkfrequenzsensorik, elektronische Gegenmaßnahmen sowie Command-and-Control-Software. Bei der jetzt gemeldeten Installation befindet sich das System direkt auf Infantry Squad Vehicles. Diese leichten Militärfahrzeuge erhalten damit eine mobile Counter-UAS-Fähigkeit, die nicht von einer fest aufgebauten Infrastruktur abhängig ist.

Gerade diese Verbindung aus Sensorik, Software und physischer Infrastruktur macht das Projekt auch aus IT-Sicht interessant. Unternehmen und Betreiber kritischer Anlagen stehen bei vernetzten Systemen ebenfalls vor der Aufgabe, digitale Security und physische Sicherheit zusammenzuführen.

Drei weitere Systeme sollen installiert werden

DroneShield plant drei zusätzliche DroneSentry-X-Mk2-Installationen. Sie gehen auf eine nachträgliche Anpassung des bestehenden Vertrags zurück. Wann diese Fahrzeuge ausgerüstet werden sollen, nennt das Unternehmen in der aktuellen Mitteilung nicht.

Auch Einsatzort und konkrete militärische Einheit bleiben öffentlich offen. Die Meldung erlaubt deshalb keine Aussage darüber, wie groß die operative Flotte bereits ist oder in welchem Umfang das System tatsächlich eingesetzt wird.

Was steckt hinter dem JIATF-401-Programm?

JIATF-401 soll die Einführung von Technologien zur Drohnenabwehr innerhalb der US-Regierung beschleunigen. Die Taskforce arbeitet dafür unter anderem an einem Counter-UAS-Marktplatz, über den validierte Systeme schneller identifiziert und beschafft werden können. Im August 2026 meldete die US Army weitere Erweiterungen dieses Beschaffungsmodells.

Der Ansatz zeigt, dass Counter-UAS zunehmend als Integrationsaufgabe verstanden wird. Einzelne Sensoren oder Gegenmaßnahmen müssen mit Fahrzeugen, Software, Kommunikationssystemen und weiteren Komponenten zusammenspielen.

Diese Entwicklung ähnelt anderen Infrastrukturprojekten, bei denen technische Abhängigkeiten über den gesamten Lebenszyklus betrachtet werden müssen. IT-Dock hat solche Fragen beispielsweise bei der Lifecycle-Betrachtung von Infrastruktur eingeordnet.

DroneShield-Vertrag hat einen Wert von bis zu 24,9 Millionen Dollar

DroneShield hatte den Vertrag mit JIATF-401 am 2. Juni 2026 veröffentlicht. Der ursprüngliche Auftragswert beträgt nach Unternehmensangaben 19,3 Millionen US-Dollar. Hinzu kommen Optionen über weitere 5,6 Millionen Dollar innerhalb von fünf Jahren. Insgesamt ergibt sich damit ein möglicher Vertragswert von 24,9 Millionen Dollar.

Der Vertrag umfasst mobile und stationäre Counter-UAS-Lösungen, Hardware, Abonnements, Garantien und weitere Dienstleistungen. Zusätzlich soll DroneShield interoperable Systeme von Drittanbietern beschaffen und installieren. Lieferungen sind für 2026 und 2027 vorgesehen.

Damit geht der Auftrag über den Verkauf einzelner Geräte hinaus. Er umfasst auch Integration, Services und laufende technische Leistungen.

Warum mobile Drohnenabwehr für IT-Infrastrukturen relevant ist

Für klassische Unternehmens-IT lässt sich das militärische Projekt nicht direkt übertragen. Relevant ist jedoch das Architekturprinzip. Sensoren, Funktechnik, Software und weitere Komponenten werden zu einem gemeinsamen System verbunden und müssen über längere Zeit betrieben und aktualisiert werden.

Für Betreiber kritischer Infrastruktur entstehen daraus Fragen zu Schnittstellen, Zugriffsrechten, Softwarepflege und Interoperabilität. Besonders deutlich wird dieser Zusammenhang dort, wo Cyberangriffe Auswirkungen auf physische Prozesse haben können. IT-Dock hat diese Abhängigkeit zuletzt am Beispiel eines Angriffs auf kritische Verwaltungsinfrastruktur betrachtet.

Das DroneShield-Projekt zeigt damit vor allem, wie Counter-UAS von einem Einzelprodukt zu einer integrierten Infrastrukturkomponente wird. Wie groß der tatsächliche operative Einsatz der installierten Systeme bereits ist, bleibt allerdings offen.

Neue Beiträge und Einordnungen erscheinen außerdem regelmäßig im Newsletter unter https://it-dock.de/#newsletter.

Weiterführende Artikel

News
18 Sep. 2026 5 Min. Lesezeit

AWS EBS Volume Clones: Kopien jetzt über Kontogrenzen

Das erleichtert Testumgebungen, erfordert aber klare Governance.

IT-Dock Redaktion Jetzt lesen
News
17 Sep. 2026 4 Min. Lesezeit

Cisco ISE: Angreifer nutzen kritische Lücke bereits aus

CVE-2026-76460 wird aktiv ausgenutzt. Betroffene Systeme brauchen Updates & eine Prüfung auf Kompromittierung.

IT-Dock Redaktion Jetzt lesen
News
17 Sep. 2026 5 Min. Lesezeit

Flock Safety: Hacker extrahieren Daten aus Kamera

Flock Safety im Sicherheitscheck: Hacker extrahieren Daten & Software aus einer Kamera & legen lokale Speicherung offen.

IT-Dock Redaktion Jetzt lesen
News
17 Sep. 2026 3 Min. Lesezeit

One UI 9: Samsung startet Rollout für die Galaxy-S26-Serie

One UI 9 startet für die Galaxy-S26-Serie. Samsung bringt Android 17 sowie neue Sicherheits- und KI-Funktionen.

IT-Dock Redaktion Jetzt lesen
News
17 Sep. 2026 5 Min. Lesezeit

it-sa 2026: Diese Security-Themen werden jetzt wichtig

it-sa 2026 zeigt, wie CRA, NIS2 und KI die Security-Agenda verändern und welche Themen aktuell relevant sind.

IT-Dock Redaktion Jetzt lesen
News
17 Sep. 2026 4 Min. Lesezeit

Gemini Enterprise: Pay-as-you-go jetzt breiter verfügbar

Unternehmen erhalten mehr Flexibilität, müssen KI-Kosten aber aktiv steuern.

IT-Dock Redaktion Jetzt lesen
News
16 Sep. 2026 5 Min. Lesezeit

Cisco Secure Email Gateway: Zero-Day wird ausgenutzt

CVE-2026-76461 wird aktiv ausgenutzt. Betroffene Systeme brauchen Update und Log-Prüfung.

IT-Dock Redaktion Jetzt lesen
News
16 Sep. 2026 4 Min. Lesezeit

Huawei Watch D3: Blutdruckmessung am Handgelenk

Huawei Watch D3 misst Blutdruck per Luftkissen am Handgelenk und zeigt, wie Wearables näher an Health-IT rücken.

IT-Dock Redaktion Jetzt lesen
News
16 Sep. 2026 4 Min. Lesezeit

KB5129195: Windows-Notfall-Update lässt Radeon-Fehler offen

KB5129195 behebt RDS-, Hyper-V- und Audiofehler in Windows 11. Radeon-Probleme bleiben bislang unbestätigt offen.

IT-Dock Redaktion Jetzt lesen
News
16 Sep. 2026 5 Min. Lesezeit

SAP Security Patch Day: Vier kritische Lücken im September

Vier kritische Lücken betreffen Kernel, NetWeaver, CAP und SAP GUI. Unternehmen sollten prüfen.

IT-Dock Redaktion Jetzt lesen

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top