AWS EBS Volume Clones kopieren Volumes über Kontogrenzen

Das erleichtert Testumgebungen, erfordert aber klare Governance.

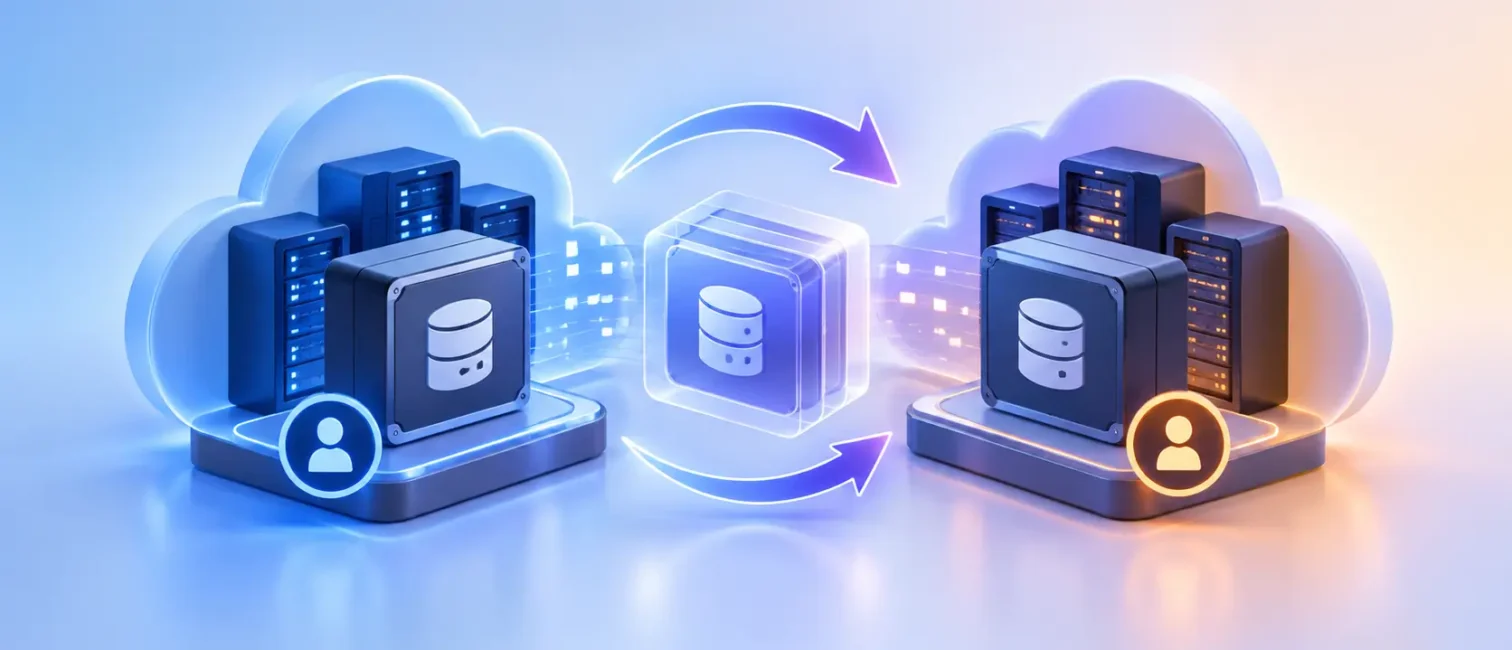
Zwei getrennte Cloud-Umgebungen übertragen EBS-Daten über eine zentrale Volume-Kopie zwischen AWS-Konten.

AWS EBS Volume Clones lassen sich jetzt auch zwischen unterschiedlichen AWS-Konten kopieren. Unternehmen können damit beispielsweise Produktionsvolumes für getrennte Entwicklungs- und Testkonten bereitstellen und die Kopie im Zielkonto mit einem eigenen Schlüssel verschlüsseln.

AWS hat die Erweiterung am 9. September 2026 veröffentlicht. Die Funktion ergänzt die bestehenden Volume Clones, die bisher auf dasselbe AWS-Konto beschränkt waren. Für Unternehmen mit getrennten Cloud-Umgebungen vereinfacht sich damit ein häufiger Infrastrukturprozess. Weitere Entwicklungen rund um Public-Cloud-Infrastruktur bündelt IT-Dock im Bereich Cloud.

Was ändert sich bei AWS EBS Volume Clones?

EBS Volume Clones erstellen eine Point-in-Time-Kopie eines bestehenden Amazon-EBS-Volumes. Die Kopie erhält eine eigene Volume-ID und kann anschließend unabhängig vom Ausgangsvolume eingesetzt werden.

Neu ist die Möglichkeit, eine solche Kopie in einem anderen AWS-Konto anzulegen. AWS nennt insbesondere Organisationen als Zielgruppe, die Produktion, Entwicklung und Tests bewusst auf unterschiedliche Konten verteilen.

Das Quellvolume selbst wird dabei nicht direkt in das andere Konto übertragen. Das Zielkonto erhält Zugriff auf das freigegebene Volume und erstellt daraus eine eigene Kopie. Es kann das freigegebene Original weder verändern noch löschen oder direkt an eine EC2-Instanz anhängen.

So funktioniert die Kopie zwischen AWS-Konten

Zunächst gibt das Quellkonto das gewünschte Volume über AWS Resource Access Manager, kurz AWS RAM, frei. Das Zielkonto muss diese Freigabe akzeptieren. Anschließend kann es aus dem freigegebenen Volume eine eigene Kopie erstellen.

Die Funktion steht über AWS Management Console, AWS CLI und SDKs zur Verfügung. Unternehmen können den Vorgang deshalb auch in automatisierte Bereitstellungsprozesse integrieren.

Für größere AWS-Umgebungen ist das besonders interessant. Viele Organisationen trennen produktive Systeme bewusst von Entwicklungs- und Testumgebungen. Auch andere AWS-Funktionen unterstützen diese stärkere Isolation. IT-Dock hat beispielsweise bereits eingeordnet, wie sich die AWS-Konsole ohne Internet in abgeschotteten VPCs betreiben lässt.

Kopien bleiben auf dieselbe Availability Zone beschränkt

Trotz der neuen Kontofreigabe bleibt eine wichtige technische Grenze bestehen. Das Zielvolume muss in derselben Availability Zone wie das Quellvolume erstellt werden.

AWS empfiehlt dabei, mit Availability-Zone-IDs zu arbeiten. Bezeichnungen wie us-east-1a können in unterschiedlichen AWS-Konten verschiedene physische Standorte bezeichnen. Eine ID wie use1-az1 identifiziert dagegen kontenübergreifend dieselbe Zone.

Die Funktion eignet sich deshalb nicht als direkter Mechanismus für Kopien zwischen Regionen oder unterschiedlichen Availability Zones. Unternehmen sollten diesen Unterschied bei Architektur und Disaster-Recovery-Planung berücksichtigen.

Welche Regeln gelten für verschlüsselte Volumes?

AWS unterstützt sowohl unverschlüsselte Volumes als auch Volumes mit einem Customer Managed Key aus AWS Key Management Service.

Bei einem verschlüsselten Quellvolume muss das Unternehmen zusätzlich den verwendeten KMS-Schlüssel für das Zielkonto freigeben. Das Zielkonto kann die neue Kopie anschließend mit einem eigenen Customer Managed Key verschlüsseln. Dadurch lassen sich getrennte Schlüssel für Produktion und Nicht-Produktivsysteme verwenden.

Eine Einschränkung gilt für den standardmäßigen AWS Managed Key für Amazon EBS. Volumes, die mit diesem Standardschlüssel verschlüsselt wurden, können laut AWS nicht kontoübergreifend freigegeben werden.

Unternehmen sollten das Schlüsselmanagement deshalb vor der Einführung prüfen. Eine vorhandene Account-Trennung bedeutet nicht automatisch, dass die bestehenden EBS-Volumes bereits für diesen Kopierprozess geeignet sind.

Entwicklungsumgebungen erhalten schneller aktuelle Datenkopien

Ein naheliegender Einsatzbereich sind Entwicklungs- und Testsysteme. Unternehmen können ein aktuelles Produktionsvolume freigeben und daraus im getrennten Entwicklungsaccount eine eigenständige Kopie erzeugen.

Technisch reduziert das den Aufwand, aktuelle Datenstände zwischen isolierten AWS-Konten bereitzustellen. Organisatorisch bleiben jedoch dieselben Anforderungen an Datenschutz und Zugriffssteuerung bestehen.

Produktionsdaten sollten nicht allein deshalb in Entwicklungsumgebungen gelangen, weil sich der technische Kopiervorgang vereinfacht. Unternehmen müssen weiterhin klären, welche Daten enthalten sind, wer darauf zugreifen darf und ob eine Anonymisierung oder andere Schutzmaßnahme erforderlich ist.

Diese Governance-Fragen gehören grundsätzlich zur Wahl des passenden Cloud-Deployment-Modells. Technische Isolation und organisatorische Berechtigungen müssen dabei zusammenpassen.

Monitoring und Kosten bleiben Teil der Governance

AWS stellt mehrere Möglichkeiten bereit, kontoübergreifende Kopien nachzuvollziehen. CloudTrail erfasst den Start entsprechender Vorgänge. Über Amazon EventBridge lassen sich außerdem Ereignisse beim Beginn und Abschluss einer Kopie verarbeiten.

Damit können Unternehmen beispielsweise automatisierte Kontrollen oder Benachrichtigungen aufbauen. Das ist besonders bei vielen AWS-Konten relevant, weil Freigaben und Datenbewegungen sonst schnell unübersichtlich werden können.

Auch die Kosten sollten berücksichtigt werden. Für die Freigabe über AWS RAM erhebt AWS keine zusätzliche Gebühr. Für die Erstellung der Kopie fällt jedoch eine einmalige Gebühr an. Danach entstehen für das neue Volume die regulären EBS-Kosten im Zielkonto.

Cross-Account-Kopien vereinfachen Multi-Account-Architekturen

AWS EBS Volume Clones beseitigen mit der Cross-Account-Funktion einen bisherigen Reibungspunkt in getrennten AWS-Umgebungen. Entwicklungs- und Testkonten können schneller eigene Kopien vorhandener Volumes erhalten, während Account- und Schlüsselgrenzen bestehen bleiben.

Die neue Funktion ersetzt jedoch keine Governance. Availability Zones, KMS-Berechtigungen, sensible Produktionsdaten und Kosten müssen weiterhin kontrolliert werden. Der größte Nutzen entsteht deshalb dort, wo Unternehmen ihre Multi-Account-Struktur bereits klar geregelt haben und den neuen Kopierprozess gezielt darin einbinden.

Weitere Einordnungen zu Cloud, Infrastruktur und Security bündelt der IT-Dock-Newsletter unter https://it-dock.de/#newsletter.

Weiterführende Artikel

News
05 Nov. 2026 6 Min. Lesezeit

Frankreich plant Internetsteuer: 5,5 Cent pro Gigabyte

Frankreich plant eine Internetsteuer von 5,5 Cent pro Gigabyte. Welche Folgen für Cloud, Hosting und Unternehmen drohen?

IT-Dock Redaktion Jetzt lesen →
News
04 Nov. 2026 5 Min. Lesezeit

IT-Ausfall Oberspreewald-Lausitz: Verwaltung eingeschränkt

Kreisverwaltung eingeschränkt. Was zum IT-Ausfall und Wiederanlauf bekannt ist.

IT-Dock Redaktion Jetzt lesen →
News
04 Nov. 2026 6 Min. Lesezeit

WordPress 7.1.4: Angriffe auf Sicherheitslücke im Update

WordPress 7.1.4 schließt eine Lücke im Updateprozess. Angriffsversuche sind gemeldet. Was Unternehmen jetzt prüfen sollten.

IT-Dock Redaktion Jetzt lesen →
News
03 Nov. 2026 6 Min. Lesezeit

2G-Abschaltung: Millionen Autos droht der eCall-Ausfall

2G-Abschaltung bedroht eCall in Millionen Autos und ältere IoT-Geräte. Was für TÜV, Firmenflotten und Infrastruktur gilt.

IT-Dock Redaktion Jetzt lesen →
News
03 Nov. 2026 5 Min. Lesezeit

BSI warnt vor iPhone-Spyware: Bundespolitiker im Visier

BSI warnt vor iPhone-Spyware bei Politikern. Was bestätigt ist, was offen bleibt und wie Unternehmen reagieren sollten.

IT-Dock Redaktion Jetzt lesen →
News
02 Nov. 2026 5 Min. Lesezeit

SMS des Todes: Android-Lücke kann Smartphones lahmlegen

SMS des Todes bedroht Android-Telefonie. Was zu CVE-2026-58882, betroffenen Geräten und verfügbaren Updates bekannt ist.

IT-Dock Redaktion Jetzt lesen →
News
02 Nov. 2026 5 Min. Lesezeit

CVE-2026-98432: Kritische Linux-Lücke bedroht Server

CVE-2026-98432 betrifft den Linux-Kernel. Erfahren Sie, welche Server gefährdet sind und wie Unternehmen reagieren.

IT-Dock Redaktion Jetzt lesen →
News
02 Nov. 2026 4 Min. Lesezeit

Microsoft Sovereign Cloud: Neue Kontrolle über Daten

Microsoft Sovereign Cloud erweitert die Kontrolle über Schlüssel, Zugriffe und Azure Local. Was verfügbar und geplant ist.

IT-Dock Redaktion Jetzt lesen →
News
30 Okt. 2026 4 Min. Lesezeit

NVIDIA DSX: Neue Technik soll Stromverbrauch senken

Neue Tests zeigen Potenziale beim Strombedarf und bei der Kühlung.

IT-Dock Redaktion Jetzt lesen →
News
29 Okt. 2026 4 Min. Lesezeit

AWS Continuum: KI prüft Code und schlägt Fixes vor

AWS Continuum prüft Code mit KI, bewertet Sicherheitslücken und schlägt Fixes vor. Was bei Freigaben und Kosten gilt.

IT-Dock Redaktion Jetzt lesen →

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top