Cisco Secure Email Gateway: Zero-Day wird aktiv ausgenutzt

CVE-2026-76461 wird aktiv ausgenutzt. Betroffene Systeme brauchen Update und Log-Prüfung.

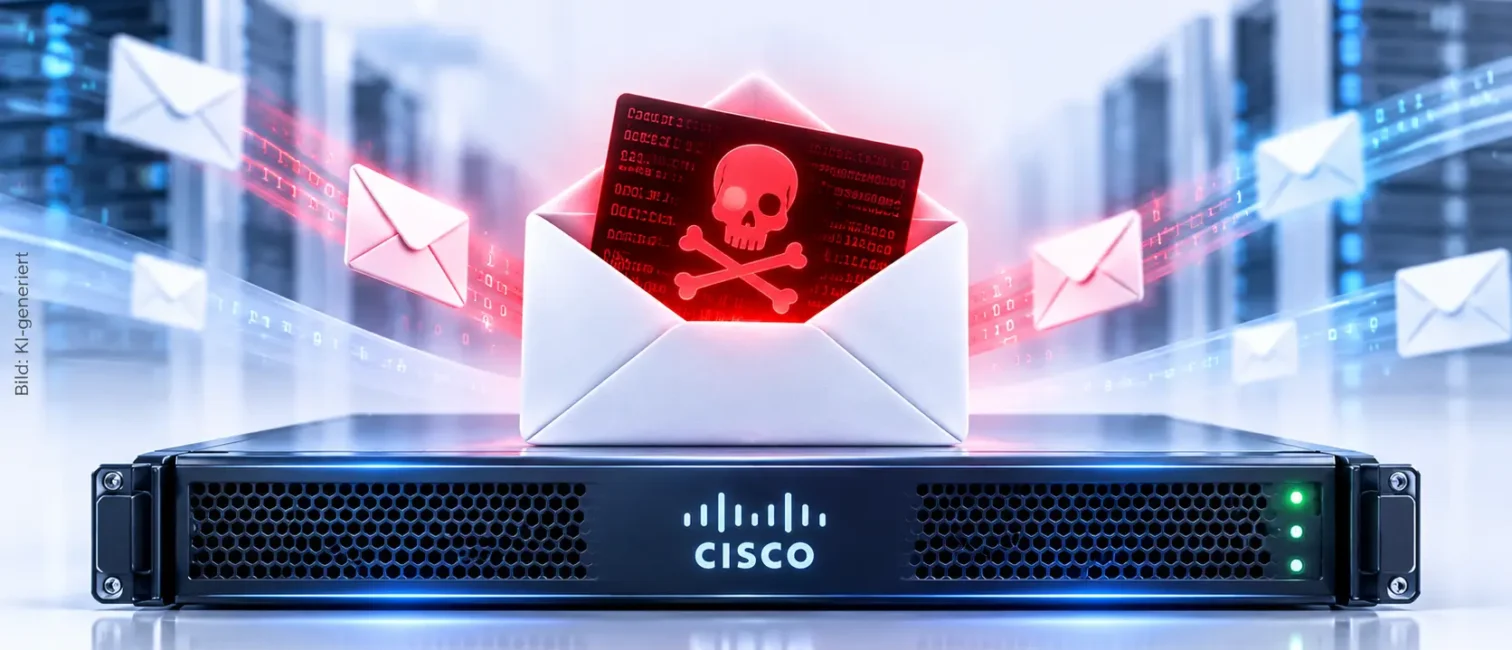
Cisco Secure Email Gateway mit präparierter E-Mail und rotem Schadcode-Symbol in heller Serverumgebung.

Cisco warnt vor einer aktiv ausgenutzten Schwachstelle im Cisco Secure Email Gateway. CVE-2026-76461 ermöglicht Angreifern unter bestimmten Bedingungen die Ausführung beliebiger Befehle mit Root-Rechten. Cisco stellt Sicherheitsupdates bereit, einen Workaround gibt es nicht.

Für Unternehmen ist deshalb nicht nur das Update relevant. Betreiber sollten zusätzlich prüfen, ob Angreifer bereits versucht haben, betroffene Systeme zu kompromittieren.

CVE-2026-76461 ermöglicht Befehle mit Root-Rechten

Die Schwachstelle steckt in der E-Mail-Verarbeitung von Cisco AsyncOS. Ursache ist laut Cisco eine unzureichende Validierung innerhalb der Parsing-Logik. Ein entfernter Angreifer kann eine speziell präparierte E-Mail mit schädlichen SQL-Anweisungen über ein betroffenes Gateway senden. Eine vorherige Authentifizierung ist dafür nicht erforderlich.

Bei erfolgreicher Ausnutzung lassen sich zunächst SQL-Anweisungen ausführen. Daraus kann anschließend eine Befehlsausführung mit Root-Rechten auf dem zugrunde liegenden Betriebssystem entstehen. Cisco bewertet CVE-2026-76461 mit einem CVSS-Wert von 9,8.

Für Security-Teams ist die hohe Berechtigungsstufe entscheidend. Root-Zugriff kann Angreifern weitreichende Kontrolle über das betroffene Gateway verschaffen und gleichzeitig die forensische Untersuchung erschweren.

Ein vergleichbares Problem bei der Priorisierung aktiv ausgenutzter Schwachstellen zeigte zuletzt der Beitrag zum Windows-Zero-Day.

Welche Cisco Secure Email Gateways sind betroffen?

Cisco zufolge betrifft die Schwachstelle sowohl physische als auch virtuelle Cisco Secure Email Gateways. Die konkrete Konfiguration spielt für die grundsätzliche Verwundbarkeit keine Rolle. Secure Email and Web Manager sowie Secure Web Appliance sind laut Hersteller nicht betroffen.

Cisco nennt folgende erste korrigierte Versionen:

AsyncOS-Version Erste korrigierte Version
15.5 und älter 15.5.5-014
16.0 16.0.4-302
16.5 16.5.0-780

Cisco empfiehlt Kunden ausdrücklich den Wechsel auf AsyncOS 16.5.0-780. Die Cisco Secure Email Cloud wurde nach Herstellerangaben bereits vollständig auf diese Version aktualisiert.

Einen Workaround, der CVE-2026-76461 ohne Software-Update schließt, stellt Cisco nicht bereit.

Cisco bestätigt aktive Ausnutzung

Das Cisco Product Security Incident Response Team wurde im September 2026 auf aktive Angriffe gegen die Schwachstelle aufmerksam. Das Unternehmen macht bislang keine öffentlichen Angaben zur Zahl der betroffenen Systeme, zu möglichen Angreifern oder deren Zielen.

Damit ist die aktive Ausnutzung bestätigt. Aussagen über eine bestimmte Tätergruppe oder Kampagne wären nach aktuellem Stand dagegen nicht belastbar.

Cisco meldet zudem Hinweise auf mögliche Kompromittierungen bei einzelnen Geräten innerhalb von Secure Email Cloud. Betroffene Kunden wurden nach Unternehmensangaben direkt kontaktiert. Cisco arbeitet dort an Bereinigung und Wiederherstellung.

Für Unternehmen ist diese Trennung wichtig. Eine bestätigte Ausnutzung erhöht die Priorität deutlich, ersetzt aber keine individuelle Prüfung der eigenen Systeme.

Warum ein Update allein nicht ausreicht

Das Einspielen einer korrigierten AsyncOS-Version verhindert weitere Angriffe über die bekannte Schwachstelle. Es beantwortet jedoch nicht die Frage, ob ein System bereits vor dem Update kompromittiert wurde.

Cisco weist ausdrücklich darauf hin, dass Angreifer nach erfolgreicher Ausnutzung Root-Rechte erhalten können. Dadurch könnten sie lokale Angriffsspuren entfernen oder verbergen. Betreiber sollten deshalb nicht ausschließlich die Protokolle des Gateways auswerten.

Die Vorgehensweise ähnelt klassischen Incident-Response-Szenarien. Unternehmen, die interne Ressourcen für eine kontinuierliche Analyse nicht vorhalten können, setzen teilweise auf Managed Detection and Response für Erkennung und Reaktion.

Besonders bei virtuellen Appliances empfiehlt Cisco bei einem konkreten Verdacht eine umfassendere Wiederherstellung. Zunächst sollen forensisch relevante Informationen gesichert werden. Anschließend kann eine neue virtuelle Instanz mit korrigierter Software bereitgestellt und die Konfiguration neu aufgebaut werden. Auch Zugangsdaten und kryptografisches Material sollten erneuert werden.

Welche Angriffsspuren Administratoren prüfen sollten

Cisco empfiehlt zunächst eine Prüfung der mail_logs auf verdächtige SQL-Anweisungen. Als Beispiel nennt das Advisory Einträge, die dem Muster COPY ... TO PROGRAM entsprechen. Bei einem Cluster müssen die Logs jedes einzelnen Geräts untersucht werden.

Ein Treffer ist dabei ein möglicher Hinweis auf schädliche Aktivitäten, aber kein vollständiger Nachweis des gesamten Angriffsverlaufs.

Zusätzlich sollten Administratoren externe Netzwerk- und Firewall-Protokolle auswerten. Cisco nennt unter anderem unerwartete Uploads vom Gateway zu externen IP-Adressen sowie Downloads von bekannten oder verdächtigen Adressen als mögliche Auffälligkeiten.

Externe Protokolle sind besonders relevant, weil Angreifer mit Root-Rechten lokale Spuren manipulieren könnten. Zentralisierte und ausreichend lange aufbewahrte Logs verbessern deshalb die Möglichkeiten einer nachträglichen Untersuchung.

Auch der jüngste PaperCut-Sicherheitsvorfall zeigt, warum bei aktiv ausgenutzten Schwachstellen Patchen und Kompromittierungsprüfung getrennt betrachtet werden sollten.

Was Unternehmen jetzt priorisieren sollten

Betreiber eines Cisco Secure Email Gateway sollten zunächst feststellen, welche AsyncOS-Version eingesetzt wird. Systeme auf verwundbaren Releases benötigen ein Update auf eine korrigierte Version. Cisco empfiehlt möglichst die Migration auf Release 16.5.0-780.

Parallel sollten Security-Teams vorhandene Mail-, Netzwerk- und Firewall-Logs auf verdächtige Aktivitäten prüfen. Bei konkreten Hinweisen auf einen erfolgreichen Angriff reicht ein Versionsupdate allein nicht aus. Dann sind forensische Sicherung, Wiederherstellung und gegebenenfalls die Erneuerung von Zugangsdaten sowie kryptografischem Material erforderlich.

CVE-2026-76461 zeigt damit erneut, warum aktiv ausgenutzte Schwachstellen an öffentlich erreichbaren Sicherheitskomponenten besonders schnell priorisiert werden müssen. Beim Cisco Secure Email Gateway betrifft die Reaktion nicht nur Patch-Management, sondern auch Incident Response und belastbare Protokollierung.

Weitere aktuelle Meldungen zu Schwachstellen, Cloud-Infrastruktur und IT-Sicherheit finden Sie im Cybersecurity-Bereich.

Aktuelle IT-News und Einordnungen für IT-Entscheider bündelt außerdem der IT-Dock-Newsletter. Die Anmeldung finden Sie unter https://it-dock.de/#newsletter.


Weiterführende Artikel

News
18 Sep. 2026 5 Min. Lesezeit

AWS EBS Volume Clones: Kopien jetzt über Kontogrenzen

Das erleichtert Testumgebungen, erfordert aber klare Governance.

IT-Dock Redaktion Jetzt lesen
News
17 Sep. 2026 4 Min. Lesezeit

Cisco ISE: Angreifer nutzen kritische Lücke bereits aus

CVE-2026-76460 wird aktiv ausgenutzt. Betroffene Systeme brauchen Updates & eine Prüfung auf Kompromittierung.

IT-Dock Redaktion Jetzt lesen
News
17 Sep. 2026 5 Min. Lesezeit

Flock Safety: Hacker extrahieren Daten aus Kamera

Flock Safety im Sicherheitscheck: Hacker extrahieren Daten & Software aus einer Kamera & legen lokale Speicherung offen.

IT-Dock Redaktion Jetzt lesen
News
17 Sep. 2026 4 Min. Lesezeit

DroneShield: DroneSentry-X Mk2 für US-Militärfahrzeuge

DroneShield installiert DroneSentry-X Mk2 auf US-Militärfahrzeugen & meldet Einsatzfähigkeit im JIATF-401-Programm.

IT-Dock Redaktion Jetzt lesen
News
17 Sep. 2026 3 Min. Lesezeit

One UI 9: Samsung startet Rollout für die Galaxy-S26-Serie

One UI 9 startet für die Galaxy-S26-Serie. Samsung bringt Android 17 sowie neue Sicherheits- und KI-Funktionen.

IT-Dock Redaktion Jetzt lesen
News
17 Sep. 2026 5 Min. Lesezeit

it-sa 2026: Diese Security-Themen werden jetzt wichtig

it-sa 2026 zeigt, wie CRA, NIS2 und KI die Security-Agenda verändern und welche Themen aktuell relevant sind.

IT-Dock Redaktion Jetzt lesen
News
17 Sep. 2026 4 Min. Lesezeit

Gemini Enterprise: Pay-as-you-go jetzt breiter verfügbar

Unternehmen erhalten mehr Flexibilität, müssen KI-Kosten aber aktiv steuern.

IT-Dock Redaktion Jetzt lesen
News
16 Sep. 2026 4 Min. Lesezeit

Huawei Watch D3: Blutdruckmessung am Handgelenk

Huawei Watch D3 misst Blutdruck per Luftkissen am Handgelenk und zeigt, wie Wearables näher an Health-IT rücken.

IT-Dock Redaktion Jetzt lesen
News
16 Sep. 2026 4 Min. Lesezeit

KB5129195: Windows-Notfall-Update lässt Radeon-Fehler offen

KB5129195 behebt RDS-, Hyper-V- und Audiofehler in Windows 11. Radeon-Probleme bleiben bislang unbestätigt offen.

IT-Dock Redaktion Jetzt lesen
News
16 Sep. 2026 5 Min. Lesezeit

SAP Security Patch Day: Vier kritische Lücken im September

Vier kritische Lücken betreffen Kernel, NetWeaver, CAP und SAP GUI. Unternehmen sollten prüfen.

IT-Dock Redaktion Jetzt lesen

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top