
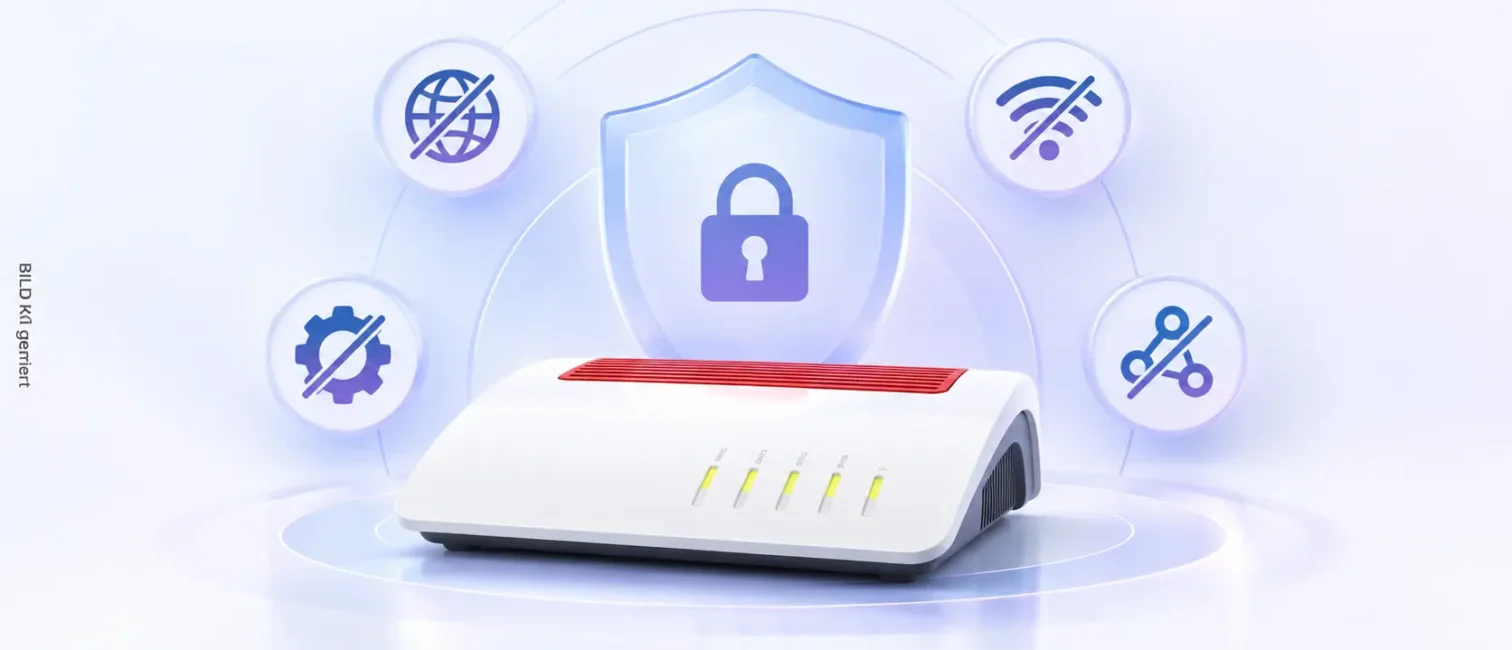

Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt, nicht benötigte Funktionen und Dienste im Router zu deaktivieren. Für die Fritzbox Sicherheit bedeutet das vor allem: Fernzugriff, Portfreigaben und UPnP-Funktionen sollten regelmäßig geprüft werden.
Der aktuelle Anlass ist jedoch keine neue Fritzbox-Sicherheitslücke. Die Empfehlungen gehören seit Jahren zu den grundlegenden Maßnahmen für sichere Heimnetze. Wie bei aktuellen Fritzbox-Themen, etwa dem FRITZ!OS-Update für die FRITZ!Box 7510, sollte zwischen Sicherheitslücken, Fehlerkorrekturen und allgemeinen Härtungsempfehlungen unterschieden werden.
Welche Fritzbox-Einstellungen das BSI kritisch sieht
Das BSI rät dazu, Router aktuell zu halten und unnötige Funktionen abzuschalten. Zu den grundlegenden Schutzmaßnahmen gehören außerdem eine aktive Firewall, sichere WLAN-Verschlüsselung und getrennte Netze für Gäste oder IoT-Geräte.
Die Empfehlung zielt auf eine möglichst kleine Angriffsfläche. Ein Dienst, der nicht aktiv ist, kann über diesen Weg auch nicht direkt angegriffen werden. Deshalb sollten Verantwortliche regelmäßig prüfen, welche extern erreichbaren Funktionen tatsächlich benötigt werden.
Das gilt auch für moderne Router. Neue Hardware allein verbessert die Sicherheitslage nicht automatisch. Entscheidend bleibt die Konfiguration des Geräts und der angeschlossenen Systeme.
Warum unnötiger Fernzugriff die Angriffsfläche erhöht
Viele Router erlauben den Zugriff auf ihre Benutzeroberfläche aus dem Internet. Das erleichtert die Administration von unterwegs, schafft aber einen zusätzlichen extern erreichbaren Zugang.
Das BSI empfiehlt deshalb, Fernzugriffe nur einzusetzen, wenn sie wirklich benötigt werden. Für einen kontrollierten Zugriff kann ein VPN eine Alternative sein. Das BSI nennt VPN ausdrücklich als Möglichkeit für einen geschützten Zugang zum eigenen Netz.
Unternehmen sollten solche Zugänge dokumentieren. Das ist besonders wichtig, wenn Router an dezentralen Standorten ohne laufende Betreuung eingesetzt werden. Bleibt ein früher eingerichteter Fernzugriff unbemerkt aktiv, vergrößert er unnötig die von außen erreichbare Oberfläche.
Was bei UPnP und automatischen Portfreigaben zu beachten ist
Bei UPnP ist eine differenzierte Betrachtung erforderlich. Das BSI empfiehlt im Smart-Home-Kontext, UPnP am Router zu deaktivieren, damit IoT-Geräte nicht unkontrolliert über das Internet kommunizieren können.
Bei Fritzboxen ist vor allem die automatische Einrichtung von Portfreigaben relevant. FRITZ weist darauf hin, dass Anwendungen über UPnP oder PCP selbstständig benötigte Freigaben anlegen können. Dadurch werden bestimmte Dienste aus dem Internet erreichbar.
Diese Funktion kann für einzelne Anwendungen notwendig sein. Sie sollte aber nicht pauschal für Geräte freigegeben werden, die keine eingehenden Verbindungen benötigen. Aktive Portfreigaben lassen sich in der Fritzbox prüfen und nicht mehr benötigte Einträge entfernen.
Die Firewall einer Fritzbox blockiert eingehende Verbindungen standardmäßig. Erst entsprechende Freigaben schaffen gezielte Ausnahmen. Deshalb gehört die Kontrolle vorhandener Regeln zu einem sinnvollen Sicherheitscheck.
Firmware, Firewall und WLAN-Verschlüsselung bleiben entscheidend
Das Abschalten einzelner Funktionen ersetzt keine grundlegende Pflege des Routers. Sicherheitsupdates sollten zeitnah installiert werden. Das BSI empfiehlt außerdem aktuelle WLAN-Verschlüsselung und sichere Zugangsdaten.
Wie wichtig der laufende Softwarestand im Betrieb bleibt, zeigen auch regelmäßige Fritzbox-Aktualisierungen. Nicht jedes Update schließt dabei eine Sicherheitslücke. Manche Aktualisierungen beheben Fehler oder verbessern die Stabilität.
Zusätzlich sollten Unternehmen prüfen, welche Geräte mit dem lokalen Netz verbunden sind. Nicht mehr unterstützte IoT-Geräte können ein eigenes Risiko darstellen. Für Gäste und weniger vertrauenswürdige Geräte bietet sich ein getrenntes Netzwerk an.
Was Unternehmen bei Routern in Homeoffice und Außenstellen prüfen sollten
Fritzboxen sind keine klassischen Enterprise-Router. Dennoch kommen sie in Homeoffices, kleineren Niederlassungen oder temporären Standorten zum Einsatz. Auch aktuelle Modelle wie die FRITZ!Box 6690 Pro können für solche dezentralen Einsatzszenarien relevant sein.
Für IT-Verantwortliche ist deshalb weniger eine einzelne Einstellung entscheidend als ein einheitlicher Mindeststandard. Dazu gehören aktuelle Firmware, dokumentierte Fernzugänge, kontrollierte Portfreigaben und eine klare Trennung zwischen geschäftlichen und privaten Geräten.
Ein Router bildet außerdem nur einen Teil der Sicherheitsarchitektur. Unternehmenszugriffe sollten nicht allein davon abhängen, ob sich ein Gerät in einem vermeintlich vertrauenswürdigen lokalen Netz befindet. Konzepte wie Zero Trust Architecture setzen stattdessen auf Identität, Gerätezustand und kontrollierte Zugriffsrechte.
Die aktuellen Hinweise zur Fritzbox Sicherheit sind damit keine neue Warnung vor einem konkret genannten Angriff. Sie erinnern vielmehr an bekannte Härtungsmaßnahmen, die gerade bei dezentral eingesetzten Routern leicht aus dem Blick geraten. Unternehmen sollten solche Geräte deshalb regelmäßig inventarisieren und ihre Konfiguration überprüfen.
Der IT-Dock Newsletter fasst relevante Entwicklungen aus Cybersecurity, Infrastruktur und Business-IT regelmäßig kompakt zusammen. Die Anmeldung finden Sie unter https://it-dock.de/#newsletter.


Kommentare (0)
Noch keine Kommentare vorhanden.