Cyber Resilience Act: ENISA-Meldeplattform ist gestartet

ENISA-Meldeplattform ist live. Hersteller müssen Sicherheitsvorfälle und ausgenutzte Lücken melden.

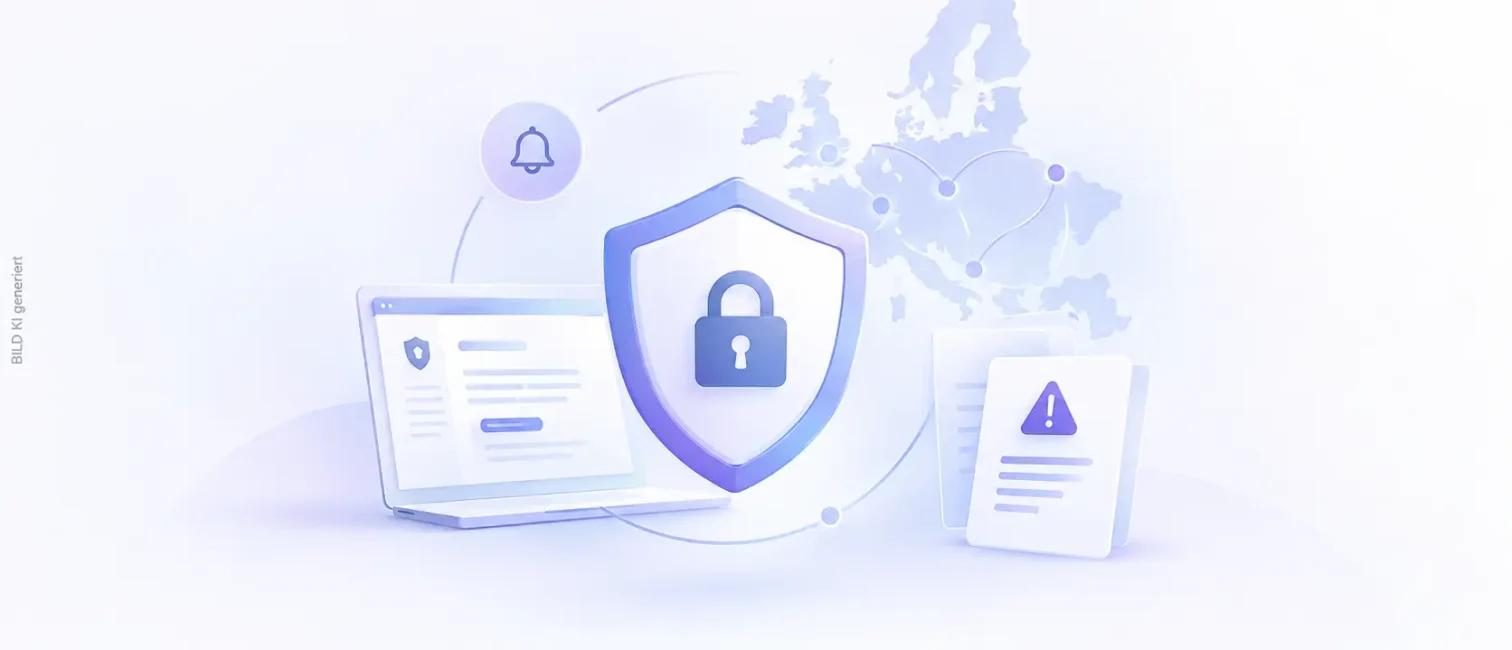
Zentrales Schutzschild mit Schloss, Warnmeldung und Europa-Karte zur neuen ENISA-Meldeplattform des Cyber Resilience Act.

Die Meldepflichten des Cyber Resilience Act gelten seit dem 11. September 2026. Gleichzeitig hat ENISA die zentrale Plattform für Meldungen zu aktiv ausgenutzten Schwachstellen und schweren Sicherheitsvorfällen in Betrieb genommen.

Damit ist aus der bereits angekündigten CRA-Meldepflicht ab September 2026 ein operativer Prozess geworden. Hersteller betroffener Hard- und Software müssen ihre internen Abläufe nun auf feste Fristen, Zuständigkeiten und die neue Single Reporting Platform ausrichten.

CRA-Meldepflichten gelten seit 11. September 2026

Der Cyber Resilience Act gilt noch nicht in allen Teilen. Die zentralen Cybersicherheitsanforderungen für Produkte mit digitalen Elementen werden überwiegend erst ab dem 11. Dezember 2027 anwendbar.

Die Meldepflichten nach Artikel 14 gelten dagegen bereits seit dem 11. September 2026. Sie betreffen Hersteller von Produkten mit digitalen Elementen, die unter den Anwendungsbereich des CRA fallen.

Damit beginnt ein wesentlicher Teil der praktischen Umsetzung deutlich vor den übrigen Produktpflichten. Parallel laufen weitere Vorbereitungen, etwa bei den technischen Cyber Resilience Act Sicherheitsstandards.

Für Open-Source-Software-Stewards greifen die entsprechenden Meldepflichten nach Artikel 24 Absatz 3 erst am 11. Dezember 2027.

Welche Sicherheitsereignisse müssen Hersteller melden?

Der CRA unterscheidet zwei meldepflichtige Ereignistypen. Hersteller müssen aktiv ausgenutzte Schwachstellen sowie schwerwiegende Sicherheitsvorfälle melden, die sich auf die Sicherheit eines Produkts mit digitalen Elementen auswirken.

Eine bekannte Sicherheitslücke löst damit nicht automatisch eine verpflichtende Meldung aus. Für eine aktiv ausgenutzte Schwachstelle müssen nach der CRA-Definition belastbare Hinweise vorliegen, dass ein Angreifer sie ohne Erlaubnis tatsächlich ausgenutzt hat.

Bei Sicherheitsvorfällen kommt es darauf an, ob die Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit von Daten oder Funktionen erheblich betroffen ist.

Die Abgrenzung ist für Unternehmen entscheidend. Sicherheits- und Produktteams müssen nicht nur Schwachstellen erkennen, sondern auch schnell bewerten können, ob die gesetzlichen Meldekriterien erfüllt sind.

Welche Fristen gelten beim Cyber Resilience Act?

Nach Kenntnis eines meldepflichtigen Ereignisses läuft zunächst eine Frist von höchstens 24 Stunden. Innerhalb dieses Zeitraums muss eine Frühwarnung übermittelt werden.

Spätestens innerhalb von 72 Stunden folgt eine ausführlichere Meldung mit verfügbaren Informationen und einer ersten Bewertung.

Danach unterscheiden sich die Fristen. Bei aktiv ausgenutzten Schwachstellen ist ein Abschlussbericht spätestens 14 Tage nach Bereitstellung einer Korrektur- oder Minderungsmaßnahme erforderlich. Bei schweren Sicherheitsvorfällen gilt dafür eine Frist von einem Monat nach der 72-Stunden-Meldung.

Die Fristen erinnern teilweise an andere regulatorische Meldeverfahren. Sie sollten jedoch nicht mit den Anforderungen aus NIS2 für Industrie und KMU gleichgesetzt werden. Rechtsgrundlage, Anwendungsbereich und Meldekriterien unterscheiden sich.

Wie funktioniert die ENISA-Meldeplattform?

ENISA betreibt für die Meldungen die Single Reporting Platform, kurz SRP. Hersteller reichen dort ihre Meldung ein und wählen das zuständige koordinierende nationale CSIRT aus.

Grundsätzlich richtet sich die Zuständigkeit nach dem Hauptsitz des Herstellers innerhalb der EU. Maßgeblich ist dabei der Ort, an dem überwiegend Entscheidungen zur Cybersicherheit der betroffenen Produkte getroffen werden.

Nach Eingang steht die Meldung zugleich ENISA zur Verfügung. Das koordinierende CSIRT kann die Informationen an weitere relevante CSIRTs und gegebenenfalls Marktüberwachungsbehörden weitergeben.

Für den Zugriff benötigen benannte Vertreter ein persönliches EU-Login-Konto mit aktivierter Mehrfaktor-Authentifizierung. Ein Hersteller kann aktuell einen primären Vertreter sowie bis zu 20 sekundäre Vertreter hinterlegen. Beide Rollen können Meldungen einreichen.

Warum die fehlende API für Unternehmen relevant ist

Zum Start stellt ENISA keine API für die Single Reporting Platform bereit. Unternehmen können ihre internen Abläufe zwar automatisieren, die eigentliche Meldung muss derzeit jedoch über die Benutzeroberfläche erfolgen. ENISA schließt eine API für eine spätere Ausbaustufe nicht aus.

Für Hersteller mit vielen Produkten oder einem hohen Schwachstellenaufkommen entsteht dadurch zunächst ein manueller Übergabepunkt. Incident-Response-, Vulnerability-Management- und Compliance-Prozesse lassen sich noch nicht vollständig technisch mit der SRP verbinden.

Hinzu kommt ein Detail der aktuellen Plattformversion. Der integrierte Zähler für die 72-Stunden-Meldung berechnet die Frist derzeit auf Basis der eingereichten Frühwarnung. Dadurch kann das System eine Meldung unter Umständen bereits als überfällig anzeigen, obwohl seit Bekanntwerden des Ereignisses noch keine 72 Stunden vergangen sind. ENISA kündigt eine Anpassung der Berechnungslogik für eine spätere Version an. Entscheidend bleiben die gesetzlichen Fristen.

Was IT-Verantwortliche jetzt organisatorisch prüfen sollten

Für Hersteller reicht es nicht aus, einen Zugang zur Plattform einzurichten. Die 24-Stunden-Frist setzt voraus, dass technische und organisatorische Prozesse bereits vor einem konkreten Sicherheitsfall definiert sind.

Unternehmen sollten insbesondere klären:

  • welche Produkte unter den Cyber Resilience Act fallen,
  • wer aktiv ausgenutzte Schwachstellen und schwere Vorfälle bewertet,
  • wer eine Meldung freigibt und über die SRP übermittelt,
  • welches CSIRT für das Unternehmen zuständig ist,
  • wie Produktentwicklung, Security, Compliance und Management zusammenarbeiten.

Gerade bei Drittanbieter-Komponenten ist zudem eine belastbare Übersicht über eingesetzte Bibliotheken, Firmware und weitere Softwarebestandteile relevant. Nur so lässt sich bei einer bekannt gewordenen Ausnutzung schnell feststellen, welche eigenen Produkte betroffen sein könnten.

Cyber Resilience Act erhöht den Druck auf Incident-Prozesse

Mit dem Start der Single Reporting Platform ist der Cyber Resilience Act für Hersteller erstmals unmittelbar im täglichen Sicherheitsbetrieb angekommen. Die vollständigen Produktanforderungen folgen erst Ende 2027, die Meldefristen gelten jedoch bereits heute.

Für Unternehmen liegt die zentrale Aufgabe deshalb weniger in der Plattform selbst. Entscheidend ist, dass Erkennung, Bewertung, Eskalation und Meldung innerhalb kurzer Fristen ineinandergreifen.

Weitere Entwicklungen rund um Regulierung, Security und IT-Infrastruktur ordnet der IT-Dock-Newsletter regelmäßig ein: https://it-dock.de/#newsletter.

Weiterführende Artikel

News
07 Okt. 2026 4 Min. Lesezeit

Mindfactory: Was Heises Einstieg in den Hardwarehandel bedeutet

Mindfactory gehört seit 2025 zur Heise-Gruppe. Der Deal verbindet Medien und Hardwarehandel. Was für IT-Einkäufer zählt.

IT-Dock Redaktion Jetzt lesen →
News
06 Okt. 2026 6 Min. Lesezeit

OpenAI Wasserzeichen: ChatGPT-Texte werden in der EU markiert

OpenAI Wasserzeichen markieren ChatGPT-Texte in der EU unsichtbar. Das bedeutet textGrain für Nutzer und Unternehmen.

IT-Dock Redaktion Jetzt lesen →
News
06 Okt. 2026 4 Min. Lesezeit

Simsalasim: Xing-Gründer plant Mobilfunk für zehn Euro

Simsalasim soll zehn Euro im Monat kosten und Daten in rund 100 Ländern bieten. Was bekannt ist und welche Fragen offen sind.

IT-Dock Redaktion Jetzt lesen →
News
06 Okt. 2026 5 Min. Lesezeit

Broadcom VMware Partner: Neue Regeln und strengere Vorgaben

Broadcom ordnet das VMware-Partnergeschäft neu: VCSP-Verträge wechseln ins Support Portal, Insight verliert US-Status.

IT-Dock Redaktion Jetzt lesen →
News
06 Okt. 2026 4 Min. Lesezeit

KI-Agenten: OpenAI, Microsoft und Meta werben um Unternehmen

Was Unternehmen zu Nutzen und Kontrolle wissen müssen.

IT-Dock Redaktion Jetzt lesen →
News
05 Okt. 2026 4 Min. Lesezeit

FRITZ!OS 8.50: Fritzbox-Update bringt Filter fürs Heimnetz

FRITZ!OS 8.50 bringt DNS-Filter und priorisiert Videocalls. Das sollten Nutzer wissen.

IT-Dock Redaktion Jetzt lesen →
News
05 Okt. 2026 4 Min. Lesezeit

Starlink: Medwedew droht mit Angriffen auf Satelliten

Starlink gerät ins Visier russischer Drohungen. Medwedew warnt vor Krieg im All. Was das für Unternehmen bedeutet.

IT-Dock Redaktion Jetzt lesen →
News
05 Okt. 2026 4 Min. Lesezeit

Schneider Electric: PTC-Übernahme für 22,6 Milliarden Dollar

Was der Milliardendeal für Industriesoftware und Unternehmenskunden bedeutet.

IT-Dock Redaktion Jetzt lesen →
News
05 Okt. 2026 3 Min. Lesezeit

NVIDIA GTC Berlin 2026: KI-Agenten und Robotik im Fokus

NVIDIA GTC Berlin 2026 zeigt KI-Agenten, Robotik und Infrastruktur. Welche Programmpunkte für Unternehmen relevant sind.

IT-Dock Redaktion Jetzt lesen →
News
02 Okt. 2026 4 Min. Lesezeit

Gemini 4 Argon: Zugang zunächst für Cyber-Verteidiger

Google nennt Fähigkeiten, Preise und Pläne für den breiten Zugang.

IT-Dock Redaktion Jetzt lesen →
Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top