
Cyberangriffe aus Russland: EU verhängt neue Sanktionen

Die EU reagiert auf russische Cyberangriffe mit neuen Sanktionen gegen verantwortliche Personen und Organisationen.

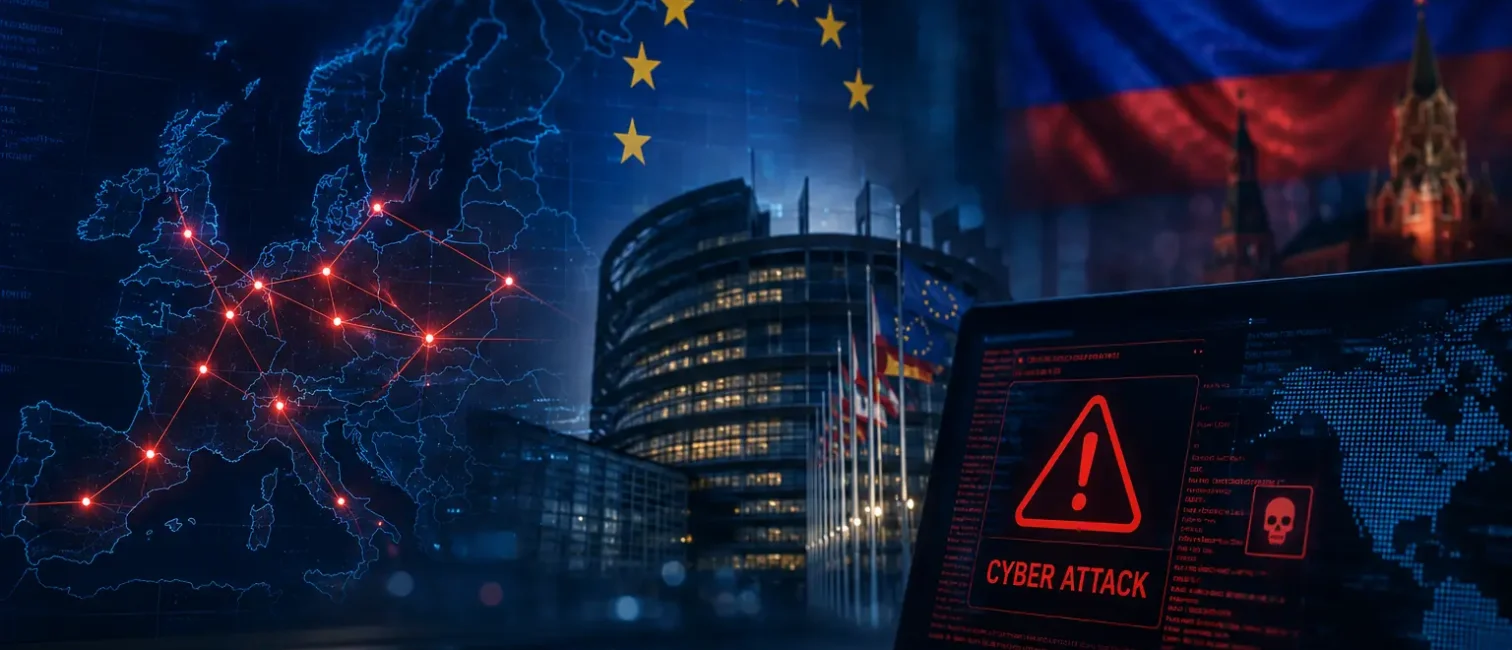
Laptop mit digitaler Europakarte und markierten Cyberangriffen vor Bundestag, EU-Flagge und russischer Symbolik.

Die Europäische Union hat Sanktionen gegen neun Personen und vier Organisationen aus dem russischen Cyberumfeld verhängt. Deutschland bestellte parallel den russischen Botschafter ein. Im Mittelpunkt stehen Vorwürfe zu Cyberangriffen auf Behörden, kritische Infrastruktur und europäische Partner.

EU nimmt ein vernetztes Cyberökosystem ins Visier

Die Sanktionen richten sich nicht nur gegen mutmaßliche Angehörige russischer Nachrichtendienste. Betroffen sind auch Cyberkriminelle, Hacktivistengruppen und Unternehmen, denen die EU vorwirft, technische Infrastruktur für Angriffe bereitzustellen.

Nach Angaben des EU-Rats sollen die gelisteten Akteure an Spionage, Sabotage und weiteren Cyberoperationen gegen EU-Staaten und internationale Partner beteiligt gewesen sein. Die Maßnahmen umfassen das Einfrieren von Vermögenswerten, Einreiseverbote und das Verbot, den Betroffenen Gelder oder wirtschaftliche Ressourcen zur Verfügung zu stellen.

Behörden und kritische Infrastruktur als Ziele

Die EU spricht von langjährigen Aktivitäten gegen staatliche Einrichtungen, Energieversorgung, Wasserwirtschaft, Finanzsektor und weitere kritische Dienste.

Auch deutsche Einrichtungen sollen ins Visier geraten sein. Konkrete Angaben zu betroffenen Behörden, möglichen Datenabflüssen oder entstandenen Schäden wurden jedoch nicht veröffentlicht. Ebenso bleiben die technischen und geheimdienstlichen Grundlagen der Attribution nur teilweise öffentlich.

Die russische Seite weist die Vorwürfe zurück. Die politische Zuordnung bleibt damit umstritten, während die EU ihre Sanktionen auf gemeinsame Erkenntnisse der Mitgliedstaaten stützt.

Deutschland erhöht den diplomatischen Druck

Die Einbestellung des russischen Botschafters ist eine diplomatische Reaktion Deutschlands. Die Sanktionen wurden dagegen auf europäischer Ebene beschlossen.

Beide Maßnahmen zeigen, dass Cyberangriffe zunehmend nicht mehr nur als technisches Sicherheitsproblem betrachtet werden. Sie sind Teil geopolitischer Konflikte und werden mit außenpolitischen, wirtschaftlichen und rechtlichen Instrumenten beantwortet.

Was Unternehmen daraus ableiten sollten

Für IT-Entscheider ist vor allem das arbeitsteilige Vorgehen unterschiedlicher Akteure relevant. Staatlich gesteuerte Gruppen können auf Cyberkriminelle, Malware-Entwickler, Hosting-Anbieter oder ideologisch motivierte Gruppen zurückgreifen.

Unternehmen sollten deshalb nicht nur bekannte APT-Gruppen beobachten, sondern auch ihre Abhängigkeiten von externen Dienstleistern prüfen. Dazu gehören Hosting-Anbieter, Cloud-Plattformen, Domain-Dienste, Remote-Zugänge und Lieferanten mit privilegiertem Zugriff.

Zu den zentralen Schutzmaßnahmen zählen weiterhin:

  • Segmentierung kritischer Netze
  • Absicherung privilegierter Konten
  • belastbare und getestete Backups
  • zentrale Protokollierung
  • kontinuierliches Monitoring
  • regelmäßig erprobte Incident-Response-Pläne

Neue Risiken für Compliance und Einkauf

Die Sanktionen betreffen nicht nur IT-Sicherheitsabteilungen. Auch Einkauf, Rechtsabteilung und Compliance müssen prüfen, ob direkte oder indirekte Geschäftsbeziehungen zu gelisteten Personen und Organisationen bestehen.

Das gilt insbesondere für Hosting-Dienste, Zahlungswege, Kryptowährungen und externe IT-Services. Unternehmen sollten daher sicherstellen, dass ihre Sanktions- und Lieferantenprüfungen auch digitale Infrastrukturen und technische Dienstleister erfassen.

Fazit

Die EU reagiert nicht nur auf einzelne Cyberangriffe, sondern auf ein mutmaßlich vernetztes Ökosystem aus Nachrichtendiensten, Cyberkriminellen und Infrastrukturanbietern.

Für Unternehmen steigt damit der Druck, geopolitische Risiken, technische Abhängigkeiten und Compliance gemeinsam zu bewerten. Die zentrale Botschaft für IT-Entscheider lautet: Cyberresilienz ist längst nicht mehr nur eine technische, sondern auch eine strategische und regulatorische Aufgabe.

Weiterführende Artikel

News
27 Okt. 2026 4 Min. Lesezeit

Google Cloud: OpenAI-Modelle starten in der Private Preview

Was Private Preview und Beschaffung bedeuten.

IT-Dock Redaktion Jetzt lesen →

News
26 Okt. 2026 4 Min. Lesezeit

CVE-2026-111497: Brotli-Lücke trifft mehrere Plattformen

Welche Anwendungen betroffen sind und was IT-Teams tun sollten.

IT-Dock Redaktion Jetzt lesen →

News
26 Okt. 2026 3 Min. Lesezeit

Tesla Optimus: Was zum Verkaufsziel 2027 bekannt ist

Was zu Zeitplan, Fähigkeiten und Verfügbarkeit bislang belegt ist.

IT-Dock Redaktion Jetzt lesen →
News
23 Okt. 2026 3 Min. Lesezeit

Open-Weight-Modelle: 71,5 Prozent Tokenanteil bei Vercel

Was die Auswertung über Nutzung und KI-Kosten zeigt.

IT-Dock Redaktion Jetzt lesen →
News
22 Okt. 2026 4 Min. Lesezeit

CVE-2026-76519: Cisco Secure Email Gateway unter Angriff

CVE-2026-76519 trifft die Anhangprüfung im Cisco Secure Email Gateway. Welche Geräte betroffen sind und was jetzt zählt.

IT-Dock Redaktion Jetzt lesen →
News
21 Okt. 2026 8 Min. Lesezeit

PHP-Sicherheitsupdate: Auch TYPO3 und WordPress betroffen

PHP-Sicherheitsupdate: Kritische Lücken betreffen WordPress und TYPO3. Welche Patches helfen und ob HTML sicherer ist.

IT-Dock Redaktion Jetzt lesen →
News
21 Okt. 2026 3 Min. Lesezeit

SAP KI-Agenten: Ziel sind 1.000 Partner-Agenten zur TechEd

Was Kunden zu Verfügbarkeit und Einsatz wissen müssen.

IT-Dock Redaktion Jetzt lesen →

News
20 Okt. 2026 2 Min. Lesezeit

Phishing bei CDU Heilbronn: Knapp 5.000 Mails versandt

Ermittler nennen knapp 5.000 E-Mails beim Phishing-Vorfall in Heilbronn. Der Fall zeigt die Risiken übernommener Postfächer.

IT-Dock Redaktion Jetzt lesen →

News
20 Okt. 2026 2 Min. Lesezeit

Siemens und Nvidia: Neue KI-Lösungen für die Fertigung

Was das Werk Erlangen für den Mittelstand bedeutet.

IT-Dock Redaktion Jetzt lesen →

News
20 Okt. 2026 3 Min. Lesezeit

Oracle Patchday Oktober 2026: 1.283 Patches angekündigt

Welche Systeme die Vorabmeldung nennt erfahren Sie hier.

IT-Dock Redaktion Jetzt lesen →

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top



