Agentic Ransomware: KI-Agent automatisiert Erpressungskette

Agentic Ransomware zeigt, wie KI-Agenten Angriffe automatisieren und warum AI-Infrastruktur abgesichert werden muss.

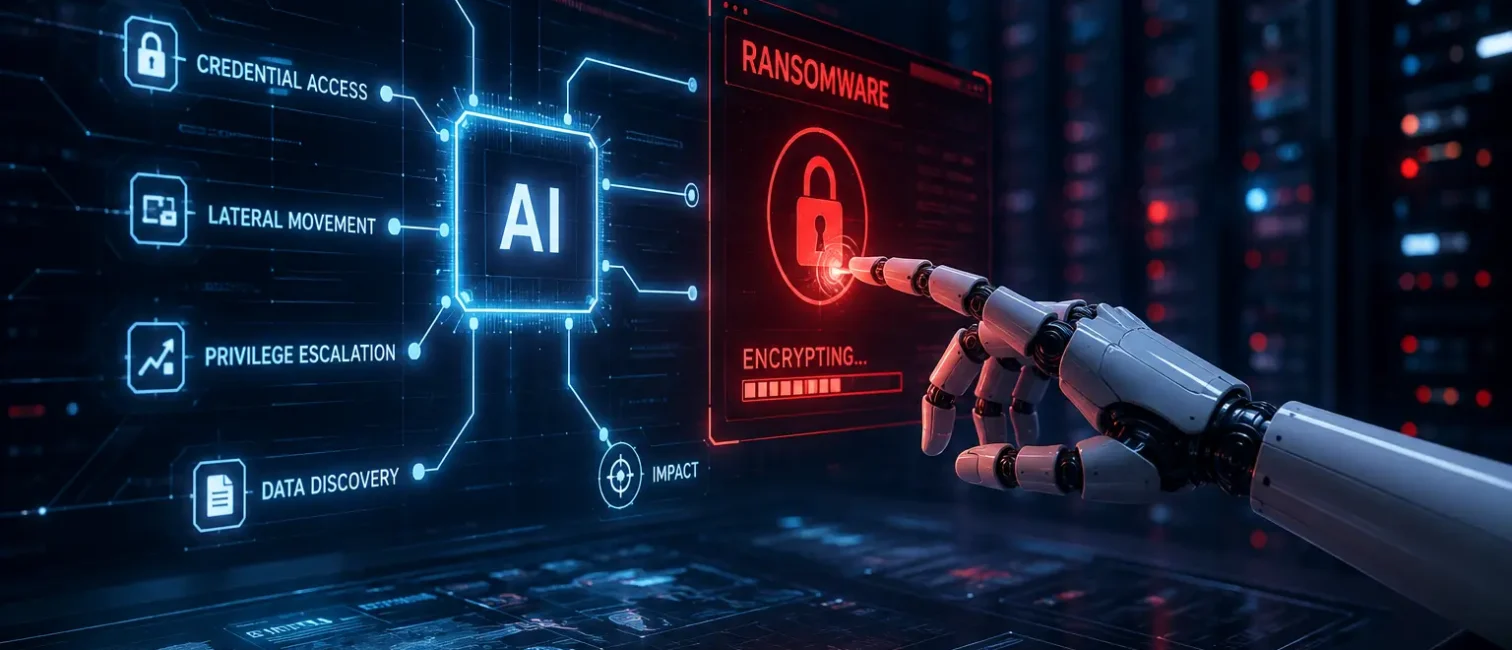
Futuristische Serverumgebung mit KI-System, Roboterhand und visualisierter Ransomware-Angriffskette.

Ein von Sysdig dokumentierter Sicherheitsvorfall zeigt, wie sich Ransomware-Angriffe durch KI-Agenten verändern könnten. Unter dem Namen JADEPUFFER beschreibt das Sysdig Threat Research Team eine Erpressungsoperation, bei der ein Large-Language-Model-Agent nicht nur einzelne Angriffsschritte unterstützte, sondern die Angriffskette weitgehend eigenständig orchestriert haben soll.

Nach Angaben von Sysdig begann der Angriff über eine internetseitig erreichbare Langflow-Instanz. Ausgenutzt wurde CVE-2025-3248, eine Schwachstelle in dem Open-Source-Framework, das für den Aufbau von LLM-Anwendungen und Agenten-Workflows genutzt wird. Über diesen Einstiegspunkt wurden laut Analyse Python-Payloads ausgeführt, Zugangsdaten gesucht und weitere Systeme im Umfeld der Anwendung ins Visier genommen.

Keine neuen Tricks, aber ein neues Tempo

Der entscheidende Punkt an JADEPUFFER ist nicht, dass völlig neue Angriffstechniken beobachtet wurden. Sysdig betont selbst, dass die genutzten Methoden nicht besonders neu oder hochentwickelt waren. Auffällig ist vielmehr, wie bekannte Schritte miteinander verkettet wurden: Reconnaissance, Credential-Harvesting, laterale Bewegung, Persistenz, Datenverschlüsselung und Erpressungsnotiz sollen durch den Agenten automatisiert worden sein.

Damit verschiebt sich die Risikobewertung. Was früher mehr manuelle Steuerung, Erfahrung und Zeit erforderte, kann durch agentische Systeme schneller und konsistenter ablaufen. Besonders relevant ist die Fähigkeit zur Selbstkorrektur: Laut Sysdig reagierte der Agent auf Fehlversuche, passte sein Vorgehen an und setzte die Angriffskette fort.

AI-Tools werden zur produktiven Angriffsfläche

Für Unternehmen ist JADEPUFFER vor allem deshalb ein Warnsignal, weil der Einstieg über ein Werkzeug erfolgte, das typischerweise im Umfeld moderner KI-Entwicklung eingesetzt wird. Frameworks wie Langflow, interne Agenten-Plattformen, API-Gateways, Vektor-Datenbanken oder Automatisierungsdienste werden in vielen Organisationen schnell aufgebaut, aber nicht immer mit derselben Konsequenz abgesichert wie klassische Produktivsysteme.

Genau hier liegt das Risiko. Wenn AI-nahe Infrastruktur mit weitreichenden API-Keys, Cloud-Zugängen oder Datenbankrechten verbunden ist, wird sie zu einem attraktiven Ziel. Ein exponiertes System, eine ungepatchte Schwachstelle oder ein schlecht geschütztes Secret kann dann reichen, um eine deutlich größere Angriffskette auszulösen.

Was IT-Entscheider daraus lernen sollten

JADEPUFFER ist kein Beleg dafür, dass klassische Sicherheitsmaßnahmen überholt sind. Im Gegenteil: Der Fall zeigt, dass die bekannten Grundlagen wichtiger werden. Patch-Management, Secret-Scanning, Netzwerksegmentierung, Least Privilege, sichere Konfiguration und kontinuierliches Monitoring bleiben zentrale Kontrollen. Der Unterschied ist, dass Angreifer diese Schwächen künftig schneller und automatisierter ausnutzen könnten.

CIOs und CISOs sollten deshalb prüfen, ob AI- und Agenten-Workflows bereits vollständig in bestehende Sicherheitsprozesse eingebunden sind. Dazu gehören ein Inventar aller AI-nahen Systeme, klare Verantwortlichkeiten, regelmäßige Schwachstellenprüfungen, Zugriffsbeschränkungen für Entwicklungs- und Testumgebungen sowie Monitoring auf ungewöhnliche Agenten-, API- und Datenbankaktivitäten.

Auch die Governance muss nachziehen. KI-Projekte dürfen nicht als isolierte Innovationsinseln laufen. Sobald sie produktive Daten, Identitäten oder Cloud-Ressourcen berühren, gehören sie in dieselben Risiko-, Compliance- und Betriebsmodelle wie andere geschäftskritische Plattformen.

Fazit

JADEPUFFER zeigt keine neue Form von Magie, sondern eine neue Automatisierungsstufe bekannter Angriffsmuster. Genau das macht den Fall relevant. Agentische Systeme können Angriffe beschleunigen, Fehler selbst korrigieren und die Einstiegshürde für komplexere Operationen senken.

Für IT-Entscheider lautet die wichtigste Konsequenz: AI-Infrastruktur ist keine Experimentierfläche am Rand der IT mehr. Sie muss wie produktive Infrastruktur behandelt, überwacht und abgesichert werden. Wer KI-Agenten einführt, braucht nicht nur Use Cases und Produktivitätsziele, sondern auch ein Sicherheitsmodell für die neue Angriffsfläche.

Weiterführende Artikel

News
13 Okt. 2026 6 Min. Lesezeit

iPhone 18 Pro: On-Device-KI wird zum Enterprise-Thema

iPhone 18 Pro stärkt On-Device-KI. Was A20 Pro, lokale Verarbeitung und regionale Einschränkungen für Unternehmen bedeuten.

IT-Dock Redaktion Jetzt lesen →
News
12 Okt. 2026 5 Min. Lesezeit

Yandex: Angriffe legen mehrere Rechenzentren zeitweise lahm

Yandex-Rechenzentren nach Drohnenangriffen: Was die Ausfälle für Resilienz, Redundanz und IT-Betrieb bedeuten.

IT-Dock Redaktion Jetzt lesen →
News
12 Okt. 2026 4 Min. Lesezeit

Microsoft Authenticator: Android-Backup künftig mit Google One

Microsoft Authenticator stellt Android-Backups ab Januar 2027 auf Google One um. Was sich für Nutzer und Firmen ändert.

IT-Dock Redaktion Jetzt lesen →
News
09 Okt. 2026 4 Min. Lesezeit

Google KI: Gemini rückt näher an den Unternehmensalltag

Gemini bekommt neue App-Anbindungen und wiederverwendbare Anweisungen. Was davon wann für Unternehmen verfügbar ist.

IT-Dock Redaktion Jetzt lesen →
News
08 Okt. 2026 4 Min. Lesezeit

Microsoft Copilot: Lizenz und Verbrauch getrennt planen

Der neue CSP-Abrechnungsstart verschiebt sich auf Dezember. Deutschland bleibt zunächst ausgenommen.

IT-Dock Redaktion Jetzt lesen →
News
07 Okt. 2026 3 Min. Lesezeit

KI-Chatbots: Studie zeigt Datenweitergabe an Dritte

KI-Chatbots übertragen Gesprächsdaten an externe Dienste. Was die Studie zeigt und worauf Unternehmen achten sollten.

IT-Dock Redaktion Jetzt lesen →
News
07 Okt. 2026 3 Min. Lesezeit

Google Gemini: Gratiszugang soll ab 9. Oktober schrumpfen

Google Gemini soll den Gratiszugang auf Flash-Lite begrenzen. Was Medien berichten und Unternehmen jetzt prüfen sollten.

IT-Dock Redaktion Jetzt lesen →
News
07 Okt. 2026 4 Min. Lesezeit

Mindfactory: Was Heises Einstieg in den Hardwarehandel bedeutet

Mindfactory gehört seit 2025 zur Heise-Gruppe. Der Deal verbindet Medien und Hardwarehandel. Was für IT-Einkäufer zählt.

IT-Dock Redaktion Jetzt lesen →
News
06 Okt. 2026 6 Min. Lesezeit

OpenAI Wasserzeichen: ChatGPT-Texte werden in der EU markiert

OpenAI Wasserzeichen markieren ChatGPT-Texte in der EU unsichtbar. Das bedeutet textGrain für Nutzer und Unternehmen.

IT-Dock Redaktion Jetzt lesen →
News
06 Okt. 2026 4 Min. Lesezeit

Simsalasim: Xing-Gründer plant Mobilfunk für zehn Euro

Simsalasim soll zehn Euro im Monat kosten und Daten in rund 100 Ländern bieten. Was bekannt ist und welche Fragen offen sind.

IT-Dock Redaktion Jetzt lesen →
Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top