TISAX: Zertifizierung, Ablauf & Kosten im Überblick

TISAX steht für Trusted Information Security Assessment Exchange. Das Verfahren ermöglicht Unternehmen, ihre Informationssicherheit nach einheitlichen Anforderungen prüfen zu lassen und die Ergebnisse mit Geschäftspartnern zu teilen.

TISAX-Assessment in der Automobilindustrie: Fahrzeug, Prüfkriterien für Automotive und Produktion, TISAX-Schild und vernetzte Standorte in Europa

Ohne TISAX können wir Sie für das nächste Projekt nicht berücksichtigen.

Für viele Unternehmen beginnt TISAX genau mit einer solchen Kundenanforderung. Ein Automobilhersteller oder Auftraggeber setzt eine Frist, anschließend müssen Geschäftsführung, IT und Informationssicherheit klären, was konkret erwartet wird.

Was ist TISAX überhaupt? Wer benötigt ein TISAX-Label? Welche Anforderungen stellt der VDA ISA? Wie unterscheiden sich TISAX und ISO 27001? Und mit welchen Kosten müssen Unternehmen rechnen?

Dieser Ratgeber führt von den Grundlagen bis zur konkreten Vorbereitung.

Was ist TISAX? Definition und Bedeutung

TISAX steht für Trusted Information Security Assessment Exchange. Das Verfahren ermöglicht Unternehmen, ihre Informationssicherheit nach einheitlichen Anforderungen prüfen zu lassen und die Ergebnisse mit Geschäftspartnern zu teilen. Es entstand auf Initiative der Automobilbranche, lässt sich aber auch in anderen Branchen einsetzen.

TISAX einfach erklärt

Automobilhersteller teilen sensible Entwicklungsdaten, technische Unterlagen und vertrauliche Projektinformationen mit Zulieferern und Dienstleistern. Sie müssen daher nachvollziehen können, wie ihre Partner diese Informationen schützen.

TISAX schafft dafür ein gemeinsames Prüfverfahren. Unternehmen können ihre Prüfergebnisse mehreren Geschäftspartnern zur Verfügung stellen. Das reduziert den Aufwand für separate Lieferantenprüfungen.

Wofür steht TISAX?

Die vier Bestandteile des Namens beschreiben die Grundidee:

Icon Schild mit Häkchen für Trusted
Trusted

Einheitliche Prüfregeln und zugelassene Prüfdienstleister schaffen Vertrauen in die Ergebnisse. Verantwortlich für das System ist die ENX Association, ein Zusammenschluss von Automobilherstellern, Zulieferern und Automobilverbänden.

Icon Schloss für Information Security
Information Security

Im Mittelpunkt steht der Schutz sensibler Informationen. Grundlage ist der VDA ISA, der Anforderungskatalog für Informationssicherheit.

Icon Klemmbrett mit Prüfhaken für Assessment
Assessment

Die Prüfung bewertet, wie ein Unternehmen die Anforderungen umsetzt. Bei erfolgreichem Abschluss erhält es TISAX-Labels für die geprüften Ziele.

Icon Austauschpfeile für Exchange
Exchange

Unternehmen können ihre Prüfergebnisse innerhalb des TISAX-Systems mit mehreren Geschäftspartnern teilen.

TISAX ist eine eingetragene Marke der ENX Association und wird offiziell häufig als „TISAX®“ geschrieben. Die verbreiteten Begriffe „TISAX-Zertifizierung“ und „TISAX-Zertifikat“ sind fachlich ungenau: Anders als bei ISO/IEC 27001 werden Labels statt Zertifikate vergeben.

Welche Rolle spielen ENX Association und VDA?

Für das Verständnis von TISAX sind zwei Organisationen zentral: die ENX Association und der Verband der Automobilindustrie, kurz VDA. Die ENX Association ist ein im Jahr 2000 gegründeter Verein, in dem sich Automobilhersteller, Zulieferer und nationale Automobilverbände zusammengeschlossen haben. Ihr Ziel ist es, eine sichere und vertrauenswürdige Zusammenarbeit in industriellen Wertschöpfungsnetzwerken zu ermöglichen.

Die ENX Association steuert das TISAX-System, betreibt die Plattform, definiert Rahmenbedingungen und lässt die Prüfdienstleister zu.

Die fachliche Grundlage für die Prüfung bildet der VDA ISA, der Information Security Assessment-Katalog des VDA. Er enthält Anforderungen an die Informationssicherheit und berücksichtigt branchenspezifische Anforderungen der Automobilindustrie.

Damit verbindet TISAX etablierte Grundsätze des Informationssicherheitsmanagements mit Anforderungen, die speziell innerhalb der automobilen Lieferkette relevant sind.

Warum brauchen Unternehmen TISAX? Pflicht und Zielgruppe

Eine allgemeine gesetzliche TISAX-Pflicht gibt es nicht. In der automobilen Lieferkette kann ein bestimmtes TISAX-Label jedoch vertraglich oder geschäftlich vorausgesetzt werden. Fordert ein Kunde den Nachweis, kann TISAX faktisch zur Voraussetzung für neue oder bestehende Aufträge werden.

Ist TISAX verpflichtend?

Relevant wird TISAX häufig durch die Geschäftsbeziehung.

Ein Automobilhersteller oder ein anderer Auftraggeber innerhalb der Lieferkette kann von einem Lieferanten verlangen, ein bestimmtes TISAX-Prüfziel nachzuweisen. Fehlt dieser Nachweis, können beispielsweise Ausschreibungen, neue Projekte oder bestehende Geschäftsbeziehungen betroffen sein.

Die entscheidende Frage lautet deshalb weniger:

„Sind wir gesetzlich zu TISAX verpflichtet?“

Sondern:

„Fordert einer unserer Kunden oder Geschäftspartner ein TISAX-Label von uns?“

Wer muss TISAX-zertifiziert sein?

TISAX betrifft vor allem Unternehmen, die mit sensiblen Informationen aus der Automobilbranche arbeiten.

Dazu können beispielsweise gehören:

  • Automobilzulieferer
  • Entwicklungsdienstleister
  • Engineering-Unternehmen
  • IT- und Softwaredienstleister
  • Beratungsunternehmen
  • Unternehmen mit Zugang zu Prototypen
  • Dienstleister, die vertrauliche Informationen von Automobilunternehmen verarbeiten

Dabei ist die Unternehmensgröße allein nicht ausschlaggebend. Auch ein Unternehmen mit 30 oder 50 Mitarbeitern kann betroffen sein, wenn es entsprechende Daten eines Kunden verarbeitet und dieser einen TISAX-Nachweis fordert.

Gerade für kleinere und mittlere Zulieferer entsteht daraus ein praktisches Problem: Die Anforderungen sind umfangreich, während eigene Informationssicherheits-, Compliance- oder ISMS-Ressourcen häufig begrenzt sind.

TISAX vs. ISO 27001: Was ist der Unterschied?

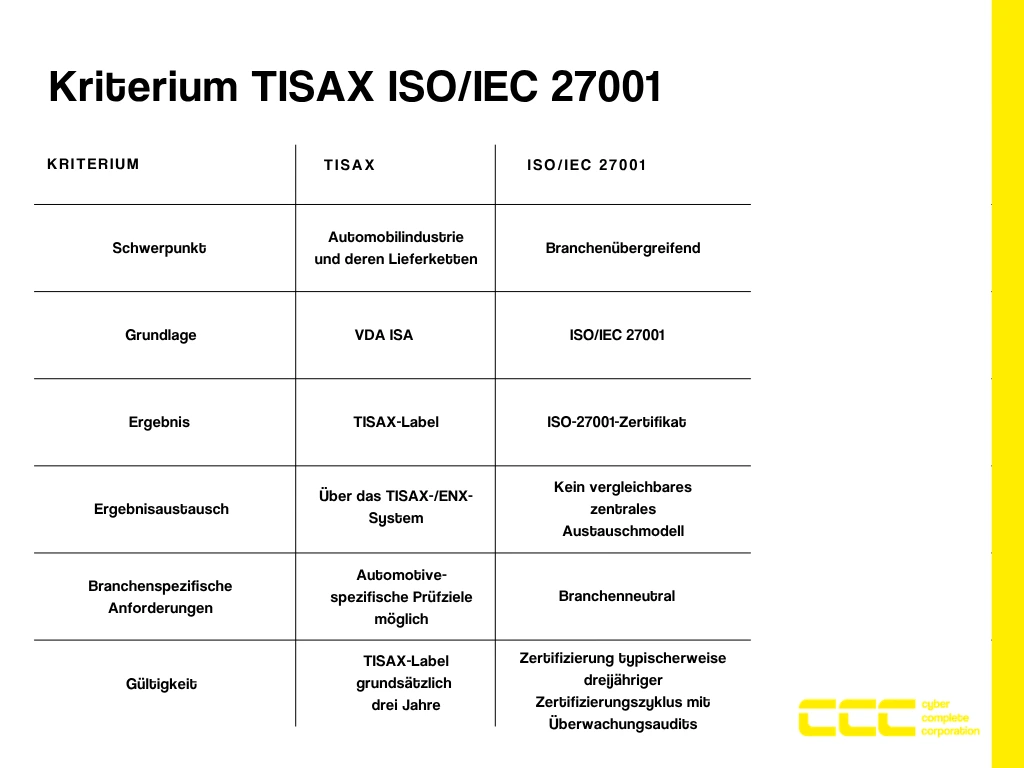
Vergleichstabelle TISAX und ISO/IEC 27001 nach Schwerpunkt, Grundlage, Ergebnis, Ergebnisaustausch, branchenspezifischen Anforderungen und Gültigkeit

TISAX und ISO/IEC 27001 im Vergleich: Unterschiede bei Prüfgrundlage, Ergebnis und Gültigkeit. Grafik: Cyber Complete Corporation GmbH

Kriterium TISAX ISO/IEC 27001
Schwerpunkt Automobilindustrie und deren Lieferketten Branchenübergreifend
Grundlage VDA ISA ISO/IEC 27001
Ergebnis TISAX-Label ISO-27001-Zertifikat
Ergebnisaustausch Über das TISAX-/ENX-System Kein vergleichbares zentrales Austauschmodell
Branchenspezifische Anforderungen Automotive-spezifische Prüfziele möglich Branchenneutral
Gültigkeit TISAX-Label grundsätzlich drei Jahre Zertifizierung typischerweise dreijähriger Zertifizierungszyklus mit Überwachungsaudits

ISO/IEC 27001 ist ein internationaler und branchenübergreifender Standard für Informationssicherheitsmanagementsysteme. TISAX ist dagegen auf die Automobilindustrie ausgerichtet und verwendet den VDA ISA als Prüfgrundlage. Eine ISO-27001-Zertifizierung ersetzt ein gefordertes TISAX-Assessment deshalb nicht automatisch.

Die Frage nach dem Unterschied zwischen TISAX und ISO 27001 gehört zu den häufigsten Fragen von Unternehmen.

Das liegt nahe, denn beide Ansätze beschäftigen sich intensiv mit Informationssicherheit und einem systematischen Umgang mit Risiken.

Trotzdem sind sie nicht identisch.

Ist TISAX auf ISO 27001 aufgebaut?

Der VDA ISA orientiert sich in wesentlichen Bereichen an etablierten Standards der Informationssicherheit, darunter ISO/IEC 27001.

Wer bereits ein funktionierendes Informationssicherheitsmanagementsystem nach ISO 27001 betreibt, bringt deshalb eine wertvolle Grundlage für TISAX mit.

Eine bestehende ISO-27001-Zertifizierung führt jedoch nicht automatisch zu einem TISAX-Label. Unternehmen müssen prüfen, welche zusätzlichen oder branchenspezifischen Anforderungen für ihren konkreten TISAX-Scope und die geforderten Prüfziele gelten.

TISAX und NIS2: Wo liegen die Überschneidungen?

Unternehmen der Automobilindustrie sind teilweise gleichzeitig mit TISAX und NIS2 konfrontiert. Das bedeutet jedoch nicht automatisch, dass zwei vollständig getrennte Informationssicherheitsprojekte notwendig sind.

Eine Analyse der ENX Association zeigt umfangreiche Überschneidungen zwischen den Anforderungen des ISA6 und den materiellen Anforderungen der NIS2-Richtlinie an Informations- und Cybersicherheit.

Wer seine von NIS2 betroffenen Standorte TISAX-konform aufgestellt hat, verfügt deshalb bereits über eine starke Grundlage für die Umsetzung der entsprechenden Cybersicherheitsanforderungen.

Wichtig ist die Abgrenzung: TISAX ersetzt keine individuelle NIS2-Prüfung. Nationale gesetzliche Anforderungen, Meldepflichten und die konkrete Betroffenheit eines Unternehmens müssen separat betrachtet werden.

Für Unternehmen ist deshalb ein gemeinsamer ISMS-Ansatz sinnvoller, als TISAX, ISO 27001 und NIS2 als vollständig voneinander getrennte Projekte zu behandeln.

Welche Anforderungen stellt TISAX an Unternehmen?

Die TISAX-Anforderungen werden über den VDA ISA konkretisiert. Bewertet werden je nach Prüfziel unter anderem Informationssicherheit sowie zusätzliche Anforderungen an Prototypenschutz und Datenschutz. Unternehmen müssen dabei nicht nur Dokumente vorlegen, sondern die tatsächliche Umsetzung und den Reifegrad ihrer Prozesse nachweisen.

Der VDA-ISA-Katalog

Der VDA ISA ist das zentrale Arbeitsinstrument bei der Vorbereitung auf ein TISAX-Assessment.

Stand August 2026:
VDA ISA 2027 wurde am 1. Juli 2026 veröffentlicht. Assessments, die 2027 bestellt werden, basieren auf ISA 2027. Für 2026 bestellte Verfahren gelten entsprechende Übergangsregeln für ISA 6.

Er ermöglicht Unternehmen zunächst eine strukturierte Selbsteinschätzung. Dabei wird geprüft, wie gut relevante Anforderungen bereits umgesetzt sind.

Typische Themen betreffen beispielsweise:

  • Organisation der Informationssicherheit
  • Risikomanagement
  • Zugriffskontrollen und Berechtigungen
  • Umgang mit Mitarbeitern
  • Lieferanten und externe Dienstleister
  • physische Sicherheit
  • technische Schutzmaßnahmen
  • Umgang mit Sicherheitsvorfällen
  • Business Continuity
  • Datenschutz
  • Prototypenschutz, sofern relevant

Nicht jede Anforderung des VDA ISA gilt in jedem Assessment in identischer Form. Der Katalog unterscheidet unter anderem zwischen „Muss“- und „Sollte“-Anforderungen sowie zusätzlichen Anforderungen bei hohem oder sehr hohem Schutzbedarf.

Welche Anforderungen tatsächlich im Mittelpunkt stehen, hängt vom jeweiligen Assessment Scope und den vereinbarten Prüfzielen ab.

Deshalb ist es wenig sinnvoll, den VDA ISA einfach von oben nach unten „abzuarbeiten“. Zuerst muss klar sein, welche Prüfziele gelten und welche Anforderungen daraus für das eigene Unternehmen entstehen.

Was bedeutet Reifegrad bei TISAX?

Der Reifegrad beschreibt, wie zuverlässig und dauerhaft ein Prozess im Unternehmen umgesetzt ist. Im Self-Assessment wird deshalb nicht nur bewertet, ob eine Sicherheitsmaßnahme grundsätzlich vorhanden ist, sondern wie weit sie tatsächlich etabliert und nachweisbar umgesetzt wurde.

Im ISA wird für die relevanten Kontrollfragen ein Reifegrad ermittelt. Die Bewertung erfolgt grundsätzlich auf einer Skala von 0 bis 5. Zusätzlich kann eine Frage unter bestimmten Voraussetzungen als „nicht anwendbar“ bewertet werden.

Entscheidend ist der Vergleich zwischen zwei Werten:

Zielreifegrad

Welcher Reifegrad wird für die jeweilige Anforderung erwartet?

Eigener Reifegrad

Wie weit ist der entsprechende Prozess im Unternehmen tatsächlich umgesetzt?

Liegt der eigene Reifegrad unter dem Zielreifegrad, entsteht eine Lücke, die vor beziehungsweise im Verlauf des TISAX-Assessments relevant werden kann.

Ein Beispiel:

Ein Unternehmen hat eine Richtlinie für Berechtigungen erstellt und freigegeben. Das allein bedeutet noch nicht, dass der Prozess ausreichend etabliert ist. Der Reifegrad zeigt, wie weit die tatsächliche Umsetzung reicht:

Icon Reifegrad 0 von 5 als Balkenskala
Reifegrad 0

Der erforderliche Prozess ist nicht vorhanden oder wird nicht umgesetzt.

Icon Reifegrad 1 von 5 als Balkenskala
Reifegrad 1

Der Prozess wird grundsätzlich durchgeführt, erfolgt aber noch nicht vollständig oder verlässlich.

Icon Reifegrad 2 von 5 als Balkenskala
Reifegrad 2

Der Prozess wird geplant und gesteuert umgesetzt. Verantwortlichkeiten und Abläufe sind grundsätzlich geregelt.

Icon Reifegrad 3 von 5 als Balkenskala
Reifegrad 3

Der Prozess ist unternehmensweit definiert, dokumentiert und wird nach einem festgelegten Standard umgesetzt.

Icon Reifegrad 4 von 5 als Balkenskala
Reifegrad 4

Die Wirksamkeit des Prozesses wird regelmäßig gemessen und überwacht. Abweichungen werden erkannt und gesteuert.

Icon Reifegrad 5 von 5 als Balkenskala
Reifegrad 5

Der Prozess wird auf Basis der gewonnenen Erkenntnisse kontinuierlich verbessert und optimiert.

Bei der Berechtigungsvergabe bedeutet das beispielsweise: Eine vorhandene Richtlinie allein reicht nicht aus. Entscheidend ist auch, ob Verantwortlichkeiten klar geregelt sind, Berechtigungen nach einem definierten Verfahren vergeben und regelmäßig überprüft werden und entsprechende Nachweise vorhanden sind.

Genau hier unterscheidet sich ein funktionierendes Informationssicherheitsmanagement von einem Ordner voller Richtlinien.

Welche TISAX-Prüfziele gibt es?

Die TISAX-Prüfziele legen fest, welche Anforderungen im konkreten Assessment geprüft werden. Sie richten sich danach, welche Informationen und Schutzobjekte ein Unternehmen verarbeitet und welchen Schutzbedarf der Auftraggeber dafür vorgibt.

TISAX unterscheidet verschiedene Prüfziele für Informationssicherheit, Vertraulichkeit, Verfügbarkeit, Prototypenschutz und Datenschutz.

Dazu gehören unter anderem:

  • Info high (Informationssicherheit bei hohem Schutzbedarf)
  • Info very high (Informationssicherheit bei sehr hohem Schutzbedarf)
  • Confidential (Vertrauliche Informationen)
  • Strictly confidential (Streng vertrauliche Informationen)
  • High availability (Hohe Verfügbarkeit)
  • Very high availability (Sehr hohe Verfügbarkeit)
  • Proto parts (Prototypenbauteile)
  • Proto vehicles (Prototypenfahrzeuge)

Welches Prüfziel relevant ist, sollte nicht nach Bauchgefühl entschieden werden. Gibt ein Automobilhersteller oder Geschäftspartner konkrete Vorgaben, bilden diese die Grundlage für die weitere TISAX-Vorbereitung.

Die Prüfziele bestimmen außerdem, welche Bereiche des VDA ISA angewendet werden und welches Assessment Level erforderlich ist.

Praxis-Tipp:
Bevor ein Unternehmen mit Dokumentation oder technischen Maßnahmen beginnt, sollte geklärt sein, welches TISAX-Prüfziel der Kunde tatsächlich fordert.

TISAX-Level, Schutzklassen und Labels

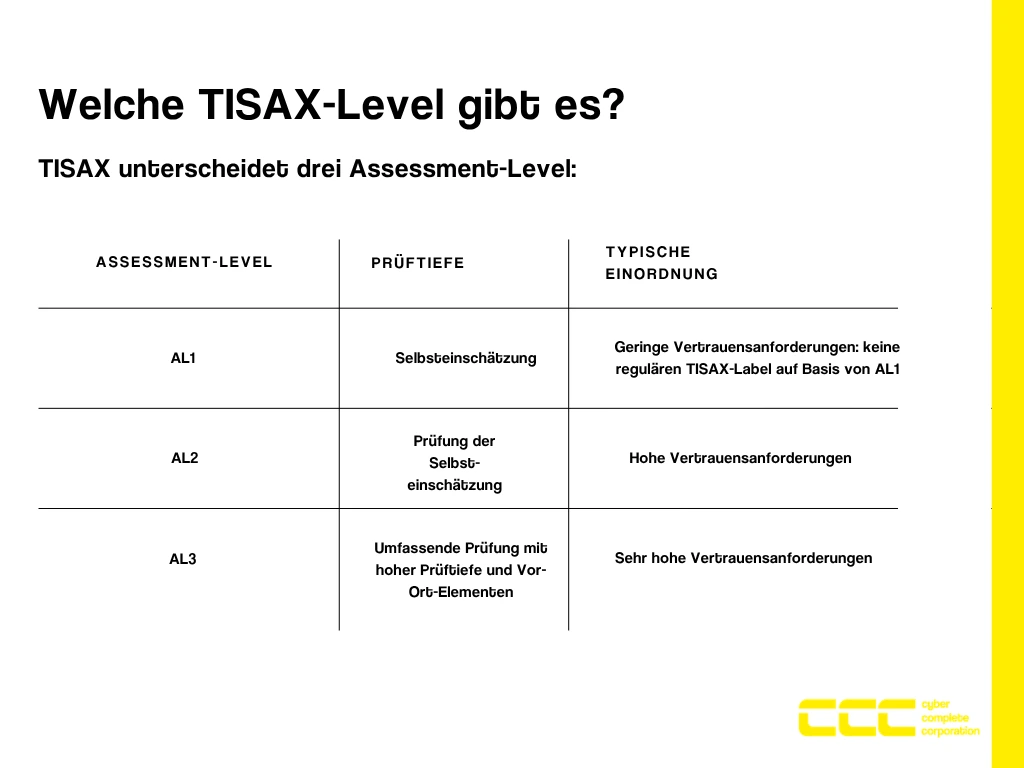
TISAX unterscheidet die Assessment Level AL1, AL2 und AL3. Sie beschreiben nicht unterschiedliche Qualitätsstufen eines Unternehmens, sondern die Prüftiefe beziehungsweise Vertrauensstufe des Assessments. Welches Assessment Level erforderlich ist, ergibt sich aus den gewählten TISAX-Prüfzielen.

AL1, AL2 und AL3 sollten nicht einfach als „schlecht, mittel und gut“ verstanden werden.

Je höher der Schutzbedarf der betreffenden Informationen oder Schutzobjekte, desto intensiver kann die Prüfung ausfallen.

Tabelle der TISAX-Assessment-Level AL1, AL2 und AL3 mit Prüftiefe und typischer Einordnung der Vertrauensanforderungen

Die TISAX-Assessment-Level AL1, AL2 und AL3 im Überblick. Grafik: Cyber Complete Corporation GmbH

Assessment-Level Prüftiefe Typische Einordnung
AL1 Selbsteinschätzung Geringe Vertrauensanforderungen: keine regulären TISAX-Label auf Basis von AL1
AL2 Prüfung der Selbsteinschätzung Hohe Vertrauensanforderungen
AL3 Umfassende Prüfung mit hoher Prüftiefe und Vor-Ort-Elementen Sehr hohe Vertrauensanforderungen

Assessment Level 1, AL1

AL1 basiert im Wesentlichen auf einer Selbsteinschätzung. Ein Prüfer kontrolliert, ob die Selbsteinschätzung vollständig vorliegt, bewertet ihren Inhalt aber nicht umfassend. Aufgrund der niedrigen Vertrauensstufe werden Ergebnisse auf AL1 innerhalb von TISAX nicht als reguläre Assessment-Ergebnisse verwendet. Geschäftspartner können eine entsprechende Selbsteinschätzung jedoch außerhalb von TISAX anfordern.

Assessment Level 2, AL2

Bei AL2 führt der Audit Provider eine Plausibilitätsprüfung der Selbsteinschätzung durch. Dazu gehören die Prüfung von Nachweisen und in der Regel Interviews mit Verantwortlichen für Informationssicherheit. Der Prüfer verifiziert dabei nicht jede einzelne Anforderung in derselben Tiefe wie bei AL3.

Assessment Level 3, AL3

AL3 umfasst eine deutlich tiefere Prüfung. Der Audit Provider prüft Dokumente und Umsetzungsnachweise, führt Interviews mit Verantwortlichen und Prozessbeteiligten und überprüft die tatsächliche Umsetzung der relevanten Anforderungen.

AL3-Assessments finden häufig in einer Kombination aus Remote- und Vor-Ort-Prüfung statt. Dabei wird die Dokumentenprüfung oftmals remote beziehungsweise außerhalb des Unternehmensstandorts durchgeführt. Vor Ort werden anschließend unter anderem die zuvor gemachten Angaben, die tatsächliche Umsetzung von Sicherheitsmaßnahmen, Prozesse und örtliche Gegebenheiten überprüft.

Wichtig:
Das notwendige Assessment Level ergibt sich aus den verarbeiteten Daten und dem daraus resultierenden Prüfziel und ist keine Auswahlentscheidung des Unternehmens.

Was sind TISAX-Labels?

TISAX-Labels dokumentieren das Ergebnis eines erfolgreich abgeschlossenen Assessments für bestimmte Prüfziele.

Mögliche Prüfziele betreffen beispielsweise den Umgang mit vertraulichen beziehungsweise streng vertraulichen Informationen, hohe oder sehr hohe Verfügbarkeit sowie Anforderungen aus Bereichen wie Prototypenschutz und Datenschutz.

Für Unternehmen bedeutet das:

Nicht einfach „TISAX machen“, sondern zuerst den Scope klären.

Wer hier falsch startet, riskiert unnötigen Aufwand oder ein Assessment, das am eigentlichen Kundenbedarf vorbeigeht.

Was ist der TISAX Assessment Scope?

Der TISAX Assessment Scope legt fest, was konkret Gegenstand der Prüfung ist. Er umfasst die relevanten Prozesse, Verfahren und Ressourcen an den im Scope enthaltenen Standorten, die für die Sicherheit der durch die Prüfziele definierten Schutzobjekte und Schutzziele relevant sind.

Der Scope ist damit eine der wichtigsten Grundlagen des gesamten TISAX-Projekts.

Anders als bei einer ISO/IEC-27001-Zertifizierung kann der Prüfbereich bei TISAX nicht beliebig zugeschnitten werden. TISAX arbeitet grundsätzlich mit einem definierten Standard-Scope. Dadurch sollen Assessment-Ergebnisse verschiedener Unternehmen besser vergleichbar bleiben.

Warum ist der Scope bei TISAX so wichtig?

Bevor die Registrierung erfolgt, muss geklärt werden, welche Standorte für die Kundenanforderung relevant sind und welche Prüfziele dort erfüllt werden müssen.

Das wirkt sich unmittelbar auf den späteren Prüfaufwand aus.

Ein zu knapp gedachter Scope kann dazu führen, dass die Anforderungen eines Kunden nicht vollständig abgedeckt werden. Gleichzeitig beeinflussen Anzahl und Struktur der einbezogenen Standorte den Aufwand des Assessments.

Unternehmen sollten deshalb vor der Registrierung klären:

  • Welche Kundenanforderung liegt konkret vor?
  • Welche TISAX-Prüfziele werden verlangt?
  • Welche Standorte sind betroffen?
  • Wo werden die relevanten Informationen verarbeitet?
  • Welche Prozesse und Ressourcen gehören zum Prüfbereich?

Tipp:
Scope und Prüfziele gehören an den Anfang des Projekts. Wer hier unsauber startet, riskiert später zusätzliche Arbeit, Kosten und Abstimmung mit dem Kunden.

Wie läuft eine TISAX-Zertifizierung ab?

Der TISAX-Prozess beginnt mit der Festlegung des Scopes und der Registrierung über die ENX-Plattform. Danach folgen Self-Assessment, Gap-Analyse und Vorbereitung. Die eigentliche Prüfung übernimmt ein zugelassener Audit Provider. Nach erfolgreichem Abschluss können die Prüfergebnisse beziehungsweise Labels gezielt geteilt werden.

  • Anforderungen der Kunden klären

    Bevor interne Maßnahmen gestartet werden, sollte feststehen, welche Prüfziele die Kunden verlangen und welche Unternehmensbereiche oder Standorte betroffen sind.

    Die Kundenanforderungen bestimmen, welche Prüfziele nachzuweisen sind und welche Standorte im Assessment berücksichtigt werden müssen.

  • Assessment Scope definieren und registrieren

    Anschließend wird festgelegt, welche Standorte, Prozesse und organisatorischen Einheiten in das Assessment einbezogen werden.

    Danach erfolgt die Registrierung im TISAX-System über ENX.

  • VDA-ISA-Self-Assessment durchführen

    Das Unternehmen bewertet seinen aktuellen Stand anhand des VDA ISA.

    Damit wird sichtbar, welche Anforderungen bereits erfüllt sind und wo Lücken bestehen.

  • GAP-Analyse und Maßnahmenplan erstellen

    Gerade für Unternehmen ohne bestehendes ISMS lohnt sich eine strukturierte GAP-Analyse. Sie übersetzt einen umfangreichen Anforderungskatalog in konkrete Aufgaben:

    • Was fehlt?
    • Welche Maßnahmen haben Priorität?
    • Wer ist verantwortlich?
    • Welche Nachweise werden benötigt?
    • Welche technischen oder organisatorischen Änderungen sind notwendig?
  • Maßnahmen umsetzen und dokumentieren

    Jetzt beginnt die eigentliche Arbeit.

    Fehlende Prozesse werden aufgebaut, Richtlinien angepasst, Verantwortlichkeiten geklärt und technische Maßnahmen umgesetzt.

    Wichtig ist dabei die Dokumentation und Nachweisbarkeit. Ein Prozess muss nicht nur beschrieben, sondern im Unternehmen umgesetzt und regelmäßig überprüft werden. In dem Fall spricht man von „gelebten“ Prozessen.

  • TISAX-Assessment durchführen

    Die eigentliche TISAX-Prüfung wird von einem zugelassenen Audit Provider durchgeführt.

    Die konkrete Prüftiefe richtet sich nach dem Assessment Level.

Was passiert bei Abweichungen im TISAX-Assessment?

Ein TISAX-Assessment muss nicht sofort mit einem vollständig konformen Ergebnis enden. Werden Abweichungen festgestellt, bewertet der Audit Provider, wie schwerwiegend diese sind und welches Risiko daraus für die Informationssicherheit entsteht.

TISAX unterscheidet dabei unter anderem zwischen Nebenabweichungen und Hauptabweichungen.

Nebenabweichung

Eine Nebenabweichung liegt vor, wenn zwar eine Anforderung oder eine eigene Richtlinie nicht vollständig eingehalten wird, daraus aber kein erhebliches unmittelbares Risiko für die Informationssicherheit entsteht. Gleichzeitig bestehen keine grundsätzlichen Zweifel daran, dass das Informationssicherheitsmanagementsystem insgesamt wirksam funktioniert. Typische Beispiele sind vereinzelte oder sporadische Fehler beziehungsweise einzelne Defizite bei der Umsetzung von Anforderungen.

Hauptabweichung

Eine Hauptabweichung ist deutlich kritischer. Sie liegt vor, wenn ein erhebliches unmittelbares Risiko für die Informationssicherheit besteht oder Zweifel an der Gesamtwirksamkeit des Informationssicherheitsmanagementsystems aufkommen. Dazu können beispielsweise systematische Abweichungen oder Umsetzungsdefizite gehören, die kritische Risiken für vertrauliche Informationen verursachen.

Diese Unterscheidung hat direkte Auswirkungen auf das Prüfergebnis. Gibt es mindestens eine Hauptabweichung, lautet das Gesamtprüfergebnis zunächst „Hauptabweichend“. Auch unbehandelte Nebenabweichungen führen zunächst zu einem hauptabweichenden Gesamtprüfergebnis. Erst wenn für Nebenabweichungen ein angemessener Maßnahmenplan vorliegt und dieser entsprechend geprüft wurde, kann ein Gesamtprüfergebnis „Nebenabweichend“ erreicht werden.

Bei einem nebenabweichenden Ergebnis können temporäre TISAX-Labels vergeben werden. Voraussetzung ist unter anderem eine Maßnahmenplanprüfung mit dem entsprechenden Ergebnis. Diese temporären Labels sind grundsätzlich mit permanenten Labels vergleichbar, haben jedoch eine kürzere Gültigkeitsdauer, die sich an den vorgesehenen Umsetzungsfristen der Abhilfemaßnahmen orientiert.

Bei einem hauptabweichenden Ergebnis müssen die relevanten Probleme zunächst bearbeitet werden. Durch geeignete Kompensations- und Abhilfemaßnahmen kann sich das Ergebnis im weiteren Prüfprozess von „Hauptabweichend“ zu „Nebenabweichend“ und schließlich zu „Konform“ entwickeln.

Entscheidend ist dabei die Frist:
Abweichungen müssen grundsätzlich innerhalb von maximal neun Monaten nach der Abschlussbesprechung der Erstprüfung beseitigt werden. Werden die notwendigen Maßnahmen nicht innerhalb dieses Zeitraums abgeschlossen, werden keine entsprechenden TISAX-Labels erreicht und eine neue Erstprüfung wird notwendig.

Dafür erstellt das Unternehmen einen Maßnahmenplan, in dem unter anderem die Feststellung, die Ursache, die geplanten Abhilfemaßnahmen und ein konkretes Umsetzungsdatum dokumentiert werden. Anschließend kann eine Follow-up-Prüfung erfolgen. Dabei kontrolliert der Audit Provider, ob die zuvor festgestellten Abweichungen tatsächlich beseitigt wurden.

Für Unternehmen bedeutet das: Das eigentliche TISAX-Assessment sollte nicht der Zeitpunkt sein, an dem wesentliche Lücken erstmals sichtbar werden. Je früher Abweichungen durch Self-Assessment und GAP-Analyse erkannt und bearbeitet werden, desto geringer ist das Risiko, nach der Erstprüfung unter Zeitdruck nachsteuern zu müssen.

Prüfergebnisse teilen

Nach Abschluss des Assessments können die TISAX-Labels über das ENX-Portal gezielt mit anderen TISAX-Teilnehmern geteilt werden.

Genau dieser Austausch ist ein zentraler Bestandteil von TISAX: Ein Unternehmen muss seine Informationssicherheitsmaßnahmen nicht für jeden einzelnen Geschäftspartner vollständig neu prüfen lassen. Stattdessen können vorhandene Assessment-Ergebnisse mit mehreren berechtigten Partnern geteilt werden.

Dabei entscheidet das geprüfte Unternehmen, welche Informationen ein Geschäftspartner sehen darf. Neben den TISAX-Labels können abhängig vom gewählten Sharing-Level auch weitergehende Informationen aus dem Assessment bereitgestellt werden.

Das unterscheidet TISAX deutlich von einem klassischen Zertifikat, das lediglich als Dokument vorgelegt wird.

Was kostet eine TISAX-Zertifizierung?

Die Kosten einer TISAX-Zertifizierung lassen sich nicht seriös mit einer einzigen Pauschale beziffern. Entscheidend sind Scope, Standorte, Assessment Level, vorhandener Reifegrad und notwendige Vorbereitungsmaßnahmen. Zu Registrierung und Audit kommen deshalb häufig interne sowie externe Projektkosten hinzu.

Die Kostenfrage gehört zu den wichtigsten Punkten für Geschäftsführer und Projektverantwortliche.

Dabei müssen mehrere Kostenblöcke getrennt betrachtet werden.

  • ENX-Gebühren

    Für die Teilnahme und Registrierung fallen Gebühren bei ENX an. Nach der derzeit veröffentlichten Standard-Preisliste liegt die Registrierungsgebühr bei 405 Euro je Assessment Scope Location.

    Preise können sich ändern. Vor Projektbeginn sollte deshalb die aktuelle ENX-Preisliste geprüft werden.

  • Kosten des Audit Providers

    Hinzu kommen die Kosten für das eigentliche Assessment durch einen zugelassenen Prüfdienstleister.

    Sie hängen unter anderem von Assessment Level, Scope, Anzahl und Lage der Standorte sowie dem notwendigen Prüfaufwand ab.

    Am Markt genannte Größenordnungen für Assessments kleinerer und mittlerer Unternehmen bewegen sich teilweise im mittleren vierstelligen bis niedrigen fünfstelligen Bereich. Dabei handelt es sich ausdrücklich nicht um einen offiziellen TISAX- oder ENX-Festpreis, sondern lediglich um Orientierungswerte verschiedener Marktanbieter.

    Ein belastbarer Preis kann erst nach Klärung des konkreten Scopes und Assessment-Levels eingeholt werden.

  • Kosten der Vorbereitung

    Dieser Kostenblock wird häufig unterschätzt.

    Fehlen grundlegende Prozesse der Informationssicherheit, können beispielsweise Aufwände entstehen für:

    • GAP-Analyse
    • Aufbau oder Weiterentwicklung des ISMS
    • Richtlinien und Prozesse
    • Risikomanagement
    • technische Sicherheitsmaßnahmen
    • Berechtigungskonzepte
    • Lieferantenmanagement
    • Awareness und Schulungen
    • Dokumentation und Nachweise
    • interne Personalressourcen
    • externe Beratung

Die wirtschaftlich wichtigere Frage lautet:

Wie groß ist die Lücke zwischen unserem heutigen Reifegrad und dem geforderten TISAX-Prüfziel?

TISAX-Zertifizierung vorbereiten: typische Fehler vermeiden

Viele Probleme entstehen nicht im Assessment, sondern Monate vorher.

  • Falscher oder unklarer Scope
  • TISAX wird zum reinen IT-Projekt erklärt
  • Dokumentation wird mit Umsetzung verwechselt
  • Vorbereitung beginnt zu spät.

Praxisbeispiel:
Ein Automobilzulieferer mit 80 Mitarbeitern erhält von einem Auftraggeber die Vorgabe, bis Jahresende ein bestimmtes TISAX-Label nachzuweisen.

Intern gibt es IT-Sicherheitsmaßnahmen, aber kein vollständig aufgebautes Informationssicherheitsmanagementsystem.

Jetzt direkt einen Audit Provider zu buchen, wäre der falsche erste Schritt.

Zunächst werden Kundenanforderung, Prüfziel und Scope geklärt. Anschließend wird der aktuelle Stand anhand des VDA ISA bewertet.

Eine GAP-Analyse zeigt, dass technische Schutzmaßnahmen bereits vorhanden sind, aber Prozesse im Risikomanagement, Lieferantenmanagement und bei der Dokumentation fehlen.

Daraus entsteht ein priorisierter Maßnahmenplan.

Erst jetzt lassen sich Aufwand, Verantwortlichkeiten, Ressourcen, Budget und realistischer Zeitplan belastbar planen.

Genau dieser Schritt macht aus einer abstrakten Kundenforderung ein steuerbares TISAX-Projekt.

Zusammengefasste Checkliste: So starten Unternehmen mit TISAX

Wer erstmals mit einer TISAX-Anforderung konfrontiert wird, sollte in dieser Reihenfolge vorgehen:

  • Kundenanforderung und gewünschtes Prüfziel schriftlich klären.

  • Betroffene Standorte, Prozesse und Informationen identifizieren.

  • Assessment Scope festlegen.

  • Aktuellen VDA ISA beschaffen und ehrliches Self-Assessment durchführen.

  • Bestehenden Reifegrad realistisch bewerten.

  • GAP-Analyse durchführen.

  • Abweichungen nach Risiko und Aufwand priorisieren.

  • Verantwortlichkeiten und Budget festlegen.

  • Fehlende organisatorische und technische Maßnahmen umsetzen.

  • Nachweise sammeln und Assessment vorbereiten.

  • Internes Audit durchführen.

  • Ausreichend Zeit für mögliche Korrekturmaßnahmen einplanen.

  • Zugelassenen Audit Provider auswählen.

  • Korrekturmaßnahmen umsetzen und Follow-up-Prüfung vorbereiten.

Wer diese Reihenfolge einhält, reduziert Blindarbeit und bekommt deutlich früher ein realistisches Bild davon, was TISAX für das eigene Unternehmen tatsächlich bedeutet.

TISAX mit Cyber Complete Corporation GmbH vorbereiten

Für Unternehmen mit eigener großer Security- oder Compliance-Abteilung lässt sich die Vorbereitung intern organisieren.

Bei mittelständischen Automobilzulieferern sieht die Realität häufig anders aus: Das Tagesgeschäft läuft weiter, IT-Ressourcen sind knapp und trotzdem steht eine verbindliche Kundenanforderung im Raum.

Cyber Complete Corporation GmbH unterstützt Unternehmen bei der Vorbereitung auf TISAX und beim Aufbau der dafür erforderlichen Managementstrukturen.

Ein sinnvoller Einstieg ist eine TISAX-GAP-Analyse. Dabei wird der bestehende Reifegrad mit den relevanten Anforderungen abgeglichen. Daraus entsteht keine weitere allgemeine Checkliste, sondern eine priorisierte Roadmap für das konkrete Unternehmen.

Wenn intern die notwendigen Informationssicherheitsressourcen fehlen, kann die weitere Umsetzung über CISO-as-a-Service begleitet werden.

Das Ziel ist dabei größer als das Bestehen eines Assessments.

Ein funktionierendes Managementsystem soll Informationssicherheit dauerhaft steuerbar machen und gleichzeitig eine belastbare Grundlage für Kundenanforderungen und weitere regulatorische Themen schaffen.

TISAX-Anforderungen erhalten?
Wir prüfen mit Ihnen, wo Ihr Unternehmen heute steht und welche Schritte bis zum geforderten Assessment notwendig sind. Sprechen Sie mit uns über eine TISAX-GAP-Analyse.

Häufige Fragen zu TISAX

Weiterführende Artikel

Allgemein
08 Okt. 2026 9 Min. Lesezeit

Spam-Anrufe 2026: Nummern prüfen und blockieren | IT-Dock

Auffällige Nummern prüfen, Anrufe auf iPhone und Android blockieren und Betrugsversuche melden.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
18 Sep. 2026 9 Min. Lesezeit

Den richtigen IT-Dienstleister für den Mittelstand finden

Wer Fehler vermeiden will, braucht einen strukturierten Auswahlprozess, der auf klaren Kriterien basiert.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
14 Sep. 2026 13 Min. Lesezeit

ISO-27001-Zertifizierung: Ablauf, Kosten und Zeitplan

Viele Unternehmen in Deutschland stehen vor der gleichen Frage: Wie läuft eine ISO-27001-Zertifizierung eigentlich ab?

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
10 Sep. 2026 13 Min. Lesezeit

ISO 27001-Zertifizierung: So läuft der Prozess wirklich ab

Wer als KMU an Ausschreibungen größerer Unternehmen teilnehmen will, kommt an dem Thema schlicht nicht mehr vorbei.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
07 Aug. 2026 16 Min. Lesezeit

EDR vs. XDR: Unterschiede, Vorteile & Auswahlhilfe | IT-Dock

EDR überwacht Endgeräte, XDR erweitert das Prinzip auf Netzwerk, Identitäten und Cloud. Was die Technik erkennt und was Ihre Organisation damit anfangen kann.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
05 Aug. 2026 18 Min. Lesezeit

Managed Detection and Response (MDR): Leitfaden 2026

Was ein MDR-Service leistet, wo die Grenze zu EDR, SIEM und SOC verläuft und worauf es bei der Anbieterauswahl ankommt.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
04 Aug. 2026 14 Min. Lesezeit

Smishing erkennen & abwehren: Leitfaden für Unternehmen

Smishing ist Phishing per SMS. Angreifer verschicken Textnachrichten im Namen eines vertrauenswürdigen Absenders wie Paketdienst, Bank, Behörde oder Vorgesetzte.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
27 Juli 2026 12 Min. Lesezeit

Whaling | Definition, Angriff erkennen & schützen

Was ist Whaling? Wie diese gezielte Phishing-Attacke auf Führungskräfte funktioniert, woran Sie sie erkennen und wie Sie Ihr Unternehmen schützen.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
22 Juli 2026 14 Min. Lesezeit

CEO Fraud erkennen und verhindern – der Ratgeber

CEO Fraud (Fake President): Wie die Betrugsmasche funktioniert, woran Sie sie erkennen und wie Sie Ihr Unternehmen wirksam davor schützen.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
21 Juli 2026 11 Min. Lesezeit

Vishing | Voice Phishing erkennen, abwehren & melden

Vishing erklärt: So funktioniert Voice Phishing, so erkennen Sie betrügerische Anrufe – und das hilft nach einem Telefonbetrug. Mit Beispielen & FAQ.

Hendrik Schrandt Jetzt lesen →

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top