MDR Security: Definition, Kosten & Auswahl | IT-Dock
Was ein MDR Security Service leistet, wie die Preise zustande kommen und woran Sie passende Anbieter erkennen.
Im IT-Support gehört der Begriff seit Jahrzehnten zum Wortschatz, meistens mit einem Augenzwinkern. Für die IT-Sicherheit ist das Thema weniger lustig.

Im Ticket steht „Internet geht nicht“. Der Support prüft Netzwerkverbindung, Firewall und Namensauflösung, alles läuft. Am Ende war am Notebook das WLAN ausgeschaltet. Ins Ticket schreibt der Kollege einen kurzen Vermerk: Layer-8-Problem.
Im IT-Support gehört der Begriff seit Jahrzehnten zum Wortschatz, meistens mit einem Augenzwinkern. Für die IT-Sicherheit ist das Thema weniger lustig. Viele Datenpannen beginnen mit einer menschlichen Handlung, etwa mit einem Klick auf einen präparierten Link oder einer falsch gesetzten Berechtigung. Hier lesen Sie, woher der Begriff kommt, wo Layer-8-Fehler im Alltag entstehen und was Unternehmen dagegen tun können.
Ein Layer-8-Problem ist ein IT-Fehler, dessen Ursache beim Menschen liegt. Die Technik arbeitet korrekt, aber jemand bedient sie falsch oder umgeht eine Regel. Fachleute sprechen auch von menschlichem Fehlverhalten im Umgang mit IT. Gleichbedeutend sind Layer-8-Fehler und Bedienfehler.
Der Name spielt auf das OSI-Modell an. Dieses Modell der Normungsorganisation ISO beschreibt in sieben Schichten, wie Computer in einem Netzwerk miteinander kommunizieren. Eine achte Schicht gibt es offiziell nicht. Mit „OSI-Layer 8“, manchmal auch „ISO-Layer 8“ genannt, meinen IT-Fachleute deshalb den Menschen, der über allen technischen Schichten sitzt und mit dem System arbeitet.
Im Support-Alltag ist der Begriff oft eine höfliche Umschreibung. Wer „Layer-8-Problem“ ins Ticket schreibt, muss den Anwender nicht direkt vorführen. In der IT-Sicherheit hat der Begriff eine ernstere Bedeutung. Dort steht Layer 8 für den menschlichen Faktor, an dem Angriffe wie Phishing und Social Engineering ansetzen. Social Engineering bedeutet: Angreifer manipulieren Menschen gezielt, damit diese zum Beispiel ein Passwort verraten oder eine Überweisung freigeben.
Der Begriff stammt aus dem Jargon von Netzwerktechnikern und Support-Teams. Bei der Fehlersuche arbeiten sie sich oft Schicht für Schicht durch das OSI-Modell: Kabel, Verbindung, Weiterleitung, Anwendung. Ist dort alles in Ordnung und das Problem besteht trotzdem, bleibt nur noch eine Ebene übrig.
Einen festen Erfinder hat der Begriff nicht. Ein frühes schriftliches Beispiel für die Idee ist RFC 2321 vom 1. April 1998. RFCs sind die technischen Grundlagendokumente des Internets, und am 1. April erscheinen dort traditionell Scherzausgaben. RFC 2321 beschreibt ein fiktives Werkzeug zur Fehlerbehebung und ergänzt die Netzwerkschichten um eine politische und eine religiöse Schicht. Später griffen Sicherheitsexperten den Gedanken ernsthaft auf. Laut Wikipedia nutzten unter anderem Bruce Schneier und der Sicherheitsanbieter RSA den Begriff, um den Menschen als Faktor der IT-Sicherheit zu beschreiben.
Neben Layer 8 kursieren im IT-Support weitere Codes für Anwenderfehler. Die meisten stammen aus dem englischsprachigen Raum. Sie klingen technisch und meinen trotzdem den Menschen.
| Begriff | Bedeutung |
|---|---|
| PEBKAC | „Problem Exists Between Keyboard And Chair“: Das Problem sitzt zwischen Tastatur und Stuhl. |
| PICNIC | „Problem In Chair, Not In Computer“: Das Problem sitzt auf dem Stuhl, nicht im Computer. |
| ID-10-T-Fehler | Sieht aus wie ein Fehlercode. Ohne Bindestriche ergibt sich das englische Wort „idiot“. |
| Fehler 40 | Der Fehler sitzt etwa 40 Zentimeter vor dem Bildschirm. |
| DAU | „Dümmster anzunehmender User“, ein Wortspiel auf den GAU, den größten anzunehmenden Unfall. |
Verwandt ist auch der Spruch RTFM („Read the fine manual“), mit dem genervte Admins auf die Anleitung verweisen. Alle diese Begriffe sind Insider-Witze. Gegenüber Anwendern sollten sie nicht fallen. Warum das auch für die Sicherheit wichtig ist, zeigt der Abschnitt zum Umgang im Support.
Das OSI-Modell (Open Systems Interconnection) ist ein Referenzmodell der ISO, festgelegt in der Norm ISO/IEC 7498-1. Es teilt die Kommunikation zwischen Rechnern in sieben Schichten auf. Jede Schicht übernimmt eine klar umrissene Aufgabe und arbeitet mit den Schichten direkt darüber und darunter zusammen. Für die Fehlersuche ist das praktisch: Netzwerkteams ordnen ein Problem einer Ebene zu und prüfen dort gezielt.
Die Tabelle zeigt die sieben Schichten mit ihrer Aufgabe und einem typischen Fehlerbild. Ganz unten steht die inoffizielle achte Schicht.
| Schicht | Bezeichnung | Aufgabe in einfachen Worten | Typisches Fehlerbild |
|---|---|---|---|
| 1 | Bitübertragungsschicht | überträgt Signale über Kabel oder Funk | Netzwerkkabel defekt oder nicht eingesteckt |
| 2 | Sicherungsschicht | verbindet Geräte im selben Netz | Anschluss am Switch dem falschen Teilnetz zugeordnet |
| 3 | Vermittlungsschicht | findet den Weg zwischen Netzen | falsche IP-Adresse, Ziel nicht erreichbar |
| 4 | Transportschicht | sorgt für vollständige Datenpakete | Firewall sperrt eine benötigte Verbindung |
| 5 | Sitzungsschicht | hält eine Verbindung aufrecht | Verbindung bricht nach einer Zeitüberschreitung ab |
| 6 | Darstellungsschicht | übersetzt und verschlüsselt Daten | Umlaute erscheinen als Zeichensalat |
| 7 | Anwendungsschicht | Schnittstelle zu Programmen wie Browser oder Mail | Mailprogramm arbeitet fehlerhaft |
| 8 | Mensch (inoffiziell) | bedient das System | Passwort mit aktiver Feststelltaste eingegeben |
Die achte Zeile gehört streng genommen nicht in diese Tabelle. Das OSI-Modell beschreibt technische Kommunikation und kennt keine Benutzer. Nützlich ist die Ergänzung dennoch, weil sie eine Lücke benennt. Ein Netzwerk kann auf allen sieben Schichten einwandfrei arbeiten und trotzdem versagen, sobald ein Mensch eine falsche Entscheidung trifft.
Einige Fachleute erweitern das Modell noch weiter nach oben. Eine einheitliche Zählung gibt es dafür nicht. Häufig steht Layer 9 für die Organisation, also für Management, Budget und interne Politik. Layer 10 steht in manchen Varianten für Staat und Regulierung, etwa Gesetze und Compliance-Vorgaben. Laut Wikipedia hat der Sicherheitsexperte Ian Farquhar diese Erweiterung 2010 in einem Beitrag für RSA beschrieben.
Ein Layer-9-Problem entsteht, wenn Technik und Anwender funktionieren, aber eine Entscheidung fehlt. Das Projekt hängt, weil niemand das Budget freigibt. Die Sicherheitsmaßnahme bleibt liegen, weil sich keiner zuständig fühlt. Für den IT-Betrieb sind diese Fälle oft hartnäckiger als ein Bedienfehler, weil die IT sie nicht allein lösen kann.
Layer-8-Probleme reichen vom harmlosen Bedienfehler bis zum Auslöser eines Sicherheitsvorfalls. Für die Einordnung hilft es, fünf Bereiche zu unterscheiden.
Der Klassiker ist das Ticket, das ein großes Problem meldet und ein kleines meint. „Das Internet ist kaputt“ bedeutet oft, dass eine einzelne Website nicht lädt. Das Passwort scheitert an der Feststelltaste. Die Datei ist weg, weil jemand beim Schließen auf „Nicht speichern“ geklickt hat.
Solche Fälle kosten selten viel Geld, aber sie kosten Zeit. Jedes Ticket bindet jemanden im Support, auch wenn die Lösung zwei Minuten dauert. Wer diese Tickets auswertet, erkennt Muster. Taucht dieselbe Frage jede Woche auf, fehlt vermutlich eine Anleitung, oder eine Oberfläche führt Nutzer in die Irre.
Gefährlich wird Layer 8, wenn Angreifer ihn gezielt ausnutzen. Phishing-Mails, gefälschte Anrufe vom angeblichen IT-Support, im Fachjargon Vishing, oder eine Rechnung, die genau wie die eines echten Lieferanten aussieht: Social Engineering nutzt Vertrauen und Zeitdruck aus. Besonders gezielt arbeiten Angreifer beim Spear-Phishing, bei dem sie Nachrichten auf einzelne Personen zuschneiden.
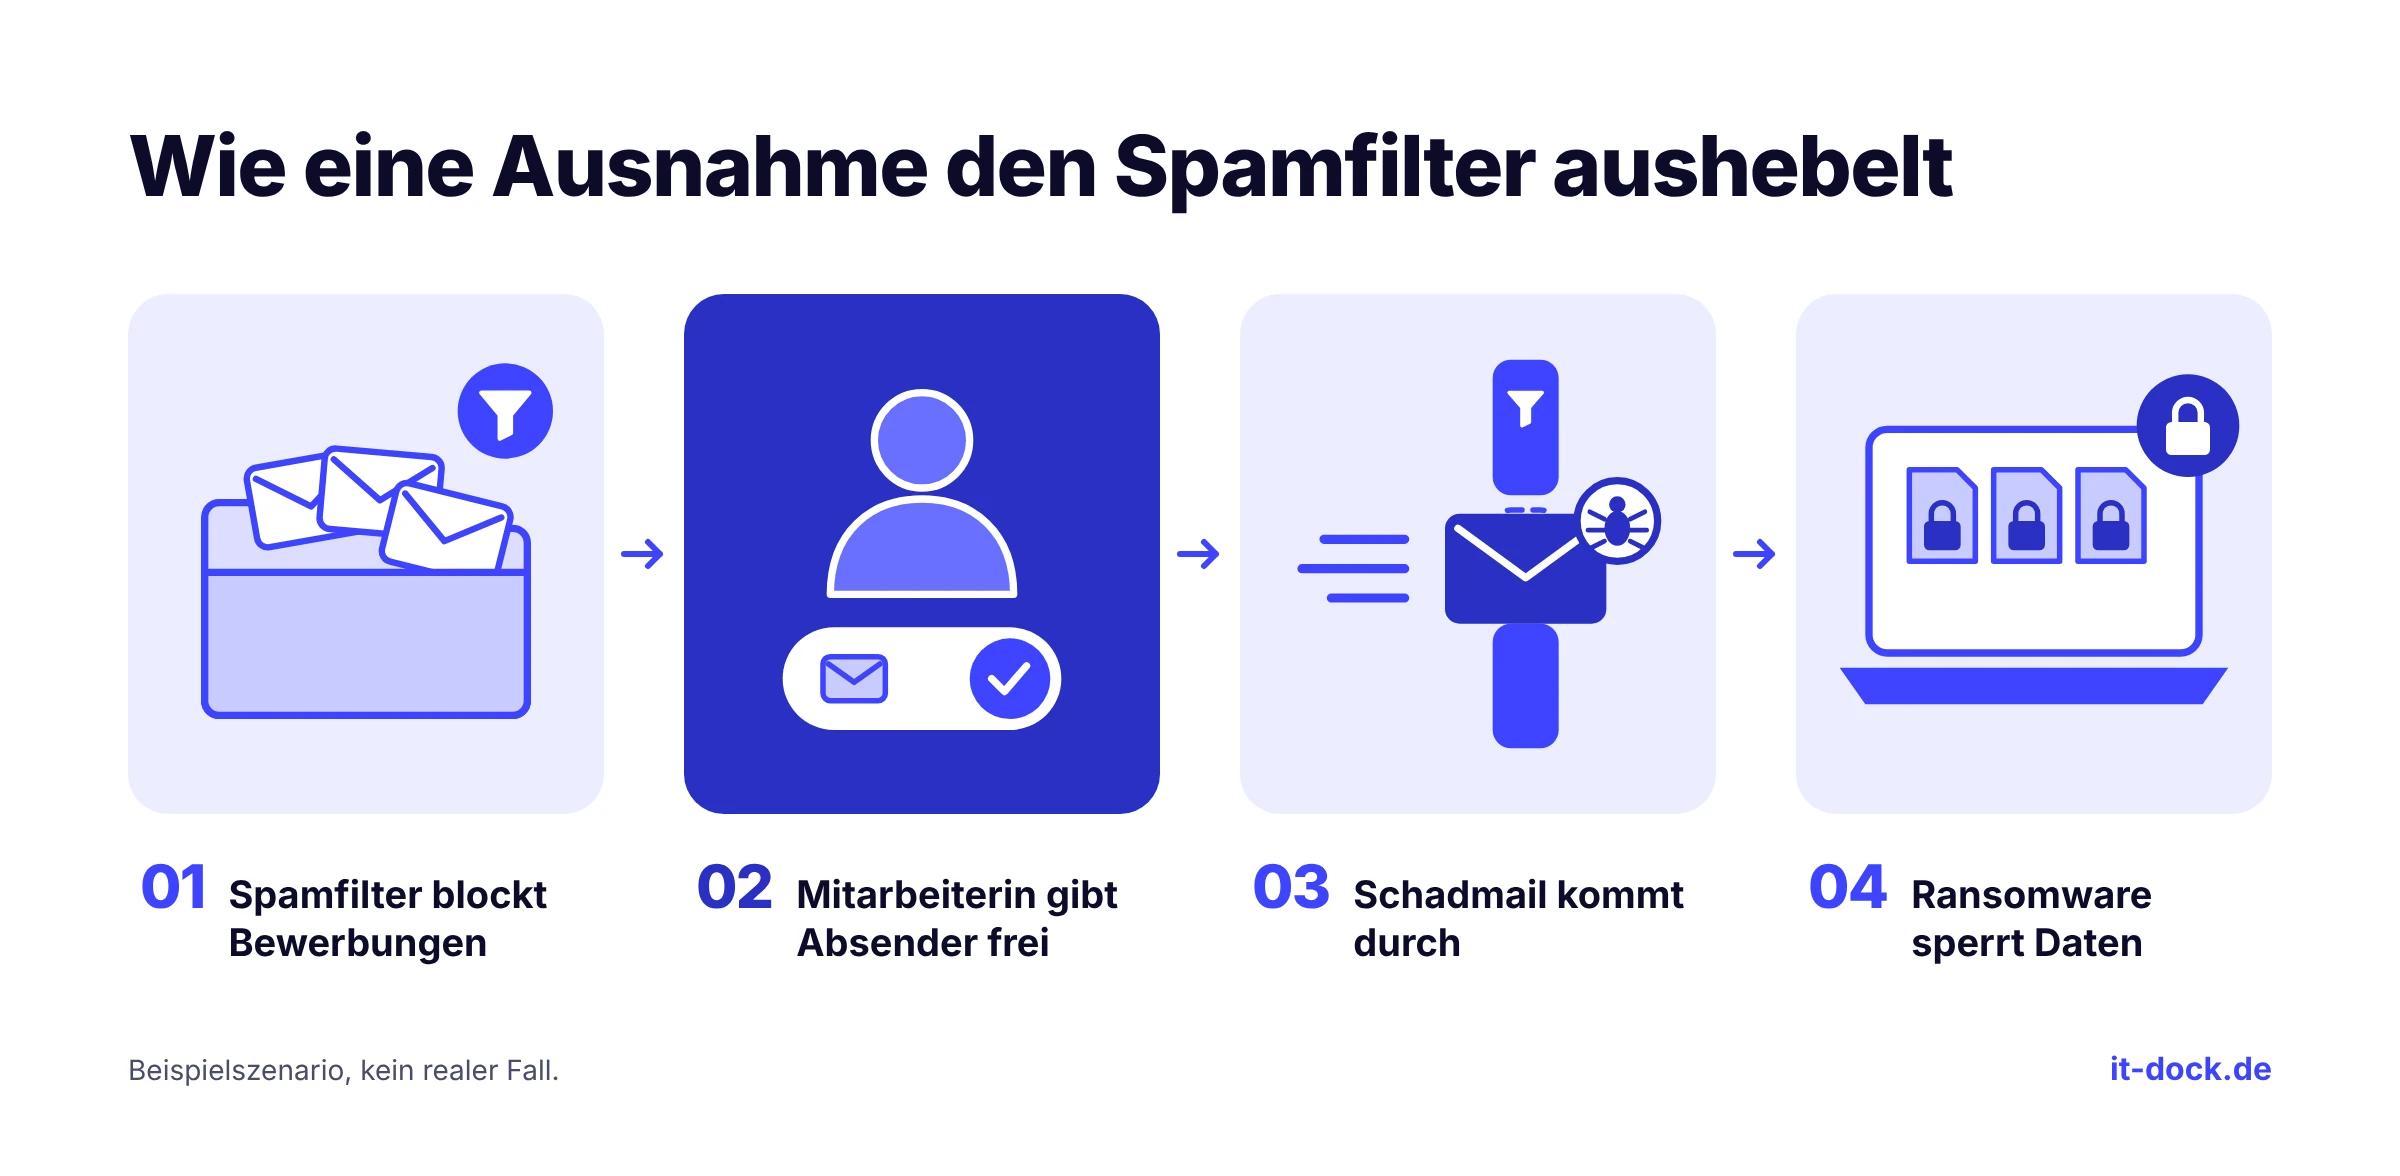
Ein typisches Muster sieht so aus: Eine Mitarbeiterin in der Personalabteilung ärgert sich, weil der Spamfilter Bewerbungen abfängt. Sie gibt einen Absender manuell frei. Wenige Tage später kommt über diese Adresse eine Bewerbung mit präpariertem Anhang, der im Hintergrund Ransomware nachlädt. Firewall und Virenschutz haben funktioniert. Die manuelle Freigabe hat sie umgangen.

Mit Administratorrechten lässt sich unter anderem Software installieren und der Virenschutz abschalten. Ein Anwender ohne solche Rechte richtet begrenzten Schaden an. Mit Administratorrechten sieht das anders aus. Dann reicht eine geänderte Gruppenrichtlinie, also eine zentrale Windows-Einstellung für viele Rechner. Oder eine Berechtigung, die jemand „nur kurz“ für alle geöffnet hat. Besonders riskant ist die Kombination aus weitreichenden Rechten und Halbwissen. Der Anwender ändert etwas, das ihm sinnvoll erscheint, und erinnert sich zwei Wochen später nicht mehr daran.
Auch Administratoren sind Layer 8. Eine Änderung an der Firewall am Freitagnachmittag, ohne Ticket und ohne Dokumentation, erzeugt am Montag dieselben Symptome wie ein Hardwaredefekt. Die Fehlersuche dauert dann entsprechend länger, weil niemand an die Änderung denkt.
Mit generativer KI ist ein neues Feld für Layer-8-Fehler dazugekommen. Mitarbeitende kopieren Kundendaten oder Vertragsentwürfe in öffentliche Chatbots, weil sie schnell eine Zusammenfassung brauchen. Oft wissen sie nicht, wo diese Daten landen und ob der Anbieter sie für sein Training nutzt. Nutzen Beschäftigte KI-Tools ohne Freigabe der IT, sprechen Fachleute von Shadow AI.
Ein zweites Risiko liegt im blinden Vertrauen. KI-Antworten klingen überzeugend, auch wenn sie falsch sind. Wer einen KI-generierten Konfigurationsvorschlag ungeprüft übernimmt, macht im Grunde denselben Fehler wie bei einer ungeprüften Anleitung aus einem Forum.
Ein Teil der Layer-8-Probleme hat mit einzelnen Klicks wenig zu tun. Er entsteht in der Organisation, etwa durch Übergaben im Stehen oder Zuständigkeiten, die zwischen IT und Dienstleister nie jemand geklärt hat. Unter Zeitdruck entstehen Behelfslösungen, sogenannte Workarounds, die als Übergang gedacht waren. Ein Jahr später hängt ein Prozess daran, und niemand weiß mehr genau, warum es sie gibt.
Diese Fehler zeigen sich selten sofort. Sie machen Systeme über Jahre schwerer verständlich, bis eine Störung oder ein Personalwechsel sie sichtbar macht. Hier verschwimmt die Grenze zu Layer 9. Der einzelne Mensch handelt nachvollziehbar, aber die Organisation hat ihm keinen klaren Weg vorgegeben.
Angreifer suchen den einfachsten Weg ins Unternehmen. Eine gut gewartete Firewall zu überwinden kostet Zeit und Können. Für eine glaubwürdige Phishing-Mail genügen dagegen oft ein paar öffentlich zugängliche Infos über die Firma und ihre Mitarbeitenden. Deshalb taucht der Begriff in der Computersicherheit so häufig auf. Fachleute fassen darunter alle Angriffe und Pannen, bei denen ein Mensch die Tür öffnet.
Belastbare Zahlen liefert der Data Breach Investigations Report (DBIR) von Verizon. Die Ausgabe 2026 wertet mehr als 22.000 bestätigte Datenpannen aus 145 Ländern aus. Bei 62 Prozent davon war ein unbeabsichtigtes menschliches Element beteiligt, im Vorjahr waren es 60 Prozent. Verizon zählt dazu Fehler, die Nutzung gestohlener Zugangsdaten und erfolgreiche Social-Engineering-Angriffe. Absichtliche Taten böswilliger Insider rechnet Verizon seit der Ausgabe 2024 nicht mehr in diesen Wert ein.
Für Deutschland gibt es Zahlen aus der Studie Wirtschaftsschutz 2026 des Digitalverbands Bitkom. 16 Prozent der befragten Unternehmen nennen Phishing als Ursache eines Schadens in den vergangenen zwölf Monaten. Unter den Unternehmen, bei denen ein Cyberangriff Schaden angerichtet hat, sehen 18 Prozent ein unzureichendes Sicherheitsbewusstsein der Beschäftigten als Ursache.
Häufig liest man auch, 95 Prozent aller Cyberangriffe gingen auf menschliche Fehler zurück. Diese Zahl taucht meist ohne nachvollziehbare Quelle auf, deshalb verwenden wir sie hier nicht. Die belegten Werte sind niedriger, aber hoch genug.
Ein weiterer Trend entwertet alte Faustregeln. Phishing-Mails ließen sich lange an Rechtschreibfehlern und holprigem Deutsch erkennen. Mit KI-gestütztem Phishing schreiben Angreifer fehlerfreie, persönlich zugeschnittene Nachrichten in wenigen Minuten. Auch Deepfakes, also KI-gefälschte Stimmen und Videos, kommen häufiger vor: Laut Bitkom berichten 8 Prozent der Unternehmen von Schäden durch Deepfakes, im Vorjahr waren es 4 Prozent.
Der Begriff Layer-8-Problem legt eine einfache Erklärung nahe: Ein Mensch hat einen Fehler gemacht. Für die Analyse eines Vorfalls reicht das selten. Die bessere Frage lautet, warum der Fehler möglich war und warum er dem Mitarbeiter in dem Moment sinnvoll erschien.
Im Beispiel mit dem Spamfilter hat die Mitarbeiterin ein echtes Problem gelöst, denn Bewerbungen gingen verloren. Sie hatte das Recht, Absender freizugeben, und niemand hatte ihr erklärt, warum das riskant ist. Mitarbeitende umgehen ein Sicherheitskonzept, das ihre tägliche Arbeit bremst. Das kommt in vielen Unternehmen vor, meist aus gutem Willen.
Für IT-Verantwortliche folgt daraus ein unbequemer Gedanke. Viele Layer-8-Fehler sind eine Frage des Designs. Wenn jeder Nutzer lokale Adminrechte hat oder ein Sicherheitsprozess zu umständlich ist, hat die Organisation den Fehler mit vorbereitet. Das Fachmagazin it-daily kommt zu einem ähnlichen Schluss: Systeme sollten Fehlbedienungen möglichst technisch verhindern, etwa über rollenbasierte Zugriffsrechte und automatische Prüfungen. Schulungen allein reichen dafür nicht aus.
Dazu kommt der Umgangston. Wer für einen Fehlklick vorgeführt wird, meldet den nächsten nicht. Diese Zeit fehlt dann bei der Reaktion. Eine Nutzerin, die nach fünf Minuten anruft und von einem seltsamen Link berichtet, ist für die IT ein Glücksfall. Sie sollte sich auch so behandelt fühlen.
Gegen Layer-8-Probleme hilft kein einzelnes Werkzeug. In der Praxis wirken Technik, klare Abläufe und Schulungen zusammen. Fehlt einer dieser Bausteine, müssen die anderen mehr auffangen, als sie leisten können.
Menschen machen Fehler. Die Technik sollte deshalb vor allem die Folgen begrenzen. Mehr-Faktor-Authentifizierung (MFA) verlangt neben dem Passwort einen zweiten Nachweis, etwa einen Code oder einen Sicherheitsschlüssel. Ein abgefischtes Passwort allein reicht Angreifern dann nicht mehr. Am besten schützen phishing-resistente Verfahren wie Passkeys oder FIDO2-Schlüssel. Einmalcodes per SMS oder App können Angreifer mit gefälschten Login-Seiten in Echtzeit mit abgreifen.
Das Prinzip der minimalen Rechte (Least Privilege) bedeutet: Jede Person bekommt nur die Rechte, die sie für ihre Arbeit braucht. Lokale Administratorrechte für normale Nutzer sollten die begründete Ausnahme sein. Netzwerksegmentierung teilt das Firmennetz in getrennte Bereiche auf, damit sich ein Angriff nach einem Fehlklick nicht ungehindert ausbreitet. Konsequent zu Ende gedacht führt das zum Sicherheitsmodell Zero Trust, das jeden Zugriff einzeln prüft, auch innerhalb des eigenen Netzes.
Dazu kommen E-Mail-Filter, die verdächtige Anhänge und Links abfangen, automatische Updates und ein Backup, dessen Wiederherstellung Sie regelmäßig testen. Mindestens eine Kopie sollte getrennt vom Firmennetz liegen, damit Ransomware sie nicht mitverschlüsseln kann. Protokolle helfen bei der Aufklärung. Wer Änderungen und Anmeldungen nachvollziehen kann, muss sich bei der Fehlersuche nicht auf Erinnerungen verlassen. In größeren Umgebungen bündelt ein SIEM-System diese Protokolle und schlägt bei Auffälligkeiten Alarm.
Viele Fehler entstehen, weil niemand genau weiß, wie etwas richtig läuft. Klare Standards helfen, zum Beispiel ein fester Weg für Software-Installationen und für neue Berechtigungen. Jede Ausnahme macht die Umgebung komplexer und die Fehlersuche länger.
Halten Sie bei Änderungen fest, was sich geändert hat und warum. Das Warum fehlt in vielen Änderungsprotokollen, dabei hilft es dem Nachfolger am meisten. Behelfslösungen, die unter Zeitdruck entstehen, sollten Sie als solche kennzeichnen und mit einem Termin zum Aufräumen versehen. Sonst werden sie unbemerkt Teil der Infrastruktur.
Mindestens genauso wichtig ist ein einfacher Meldeweg für Sicherheitsvorfälle. Alle Mitarbeitenden sollten wissen, wen sie anrufen, wenn sie auf einen verdächtigen Link geklickt haben. Und sie sollten das ohne Angst vor Konsequenzen tun können. Für verdächtige Mails reicht oft ein Melde-Button im Mailprogramm.
Eine Pflichtschulung pro Jahr mit Folien und Abschlusstest ändert wenig am Verhalten. Wirksamer sind Security-Awareness-Trainings in kurzen, regelmäßigen Einheiten, die an echten Beispielen aus dem eigenen Unternehmen ansetzen. Phishing-Simulationen schicken dabei harmlose Test-Mails an die Belegschaft. Sie zeigen, wie anfällig das Unternehmen tatsächlich ist, und machen Fortschritte messbar. Wer in der Simulation klickt, bekommt eine Erklärung und keine Abmahnung.
Auch die Sprache zählt. Fachbegriffe wie Spoofing oder Pretexting sagen den meisten Mitarbeitenden nichts. Ein konkretes Beispiel bleibt eher hängen, etwa die gefälschte Rechnung, die letzte Woche tatsächlich im Postfach der Buchhaltung lag. Schulungen sollten außerdem Telefon, SMS und Messenger abdecken, denn Angreifer weichen zunehmend auf diese Kanäle aus.
Führungskräfte gehören ebenfalls in die Schulungen. Gerade sie stehen beim CEO-Fraud im Fokus. Dabei geben sich Betrüger als Geschäftsführung aus und fordern eilige Überweisungen an.
Im Support werden Layer-8-Probleme zuerst sichtbar. Gezielte Rückfragen helfen dort mehr als Vermutungen: Was genau sehen Sie? Seit wann? Was haben Sie zuletzt geöffnet oder geändert? Der Satz „Ich habe nichts gemacht“ ist meist ehrlich gemeint, aber selten vollständig. Ein Blick in die Protokolldateien klärt oft schneller, was passiert ist.
Bezeichnungen wie PEBKAC oder DAU sollten intern bleiben, und auch dort lohnt sich Zurückhaltung. Hilfreicher ist es, Layer-8-Tickets sauber zu kategorisieren. Häufen sich die Fälle bei einer Anwendung oder in einer Abteilung, zeigt das einen Schulungsbedarf oder eine Schwachstelle im Design. Die IT-Leitung kann dann Schulungen oder Software gezielt verbessern.
Mit diesen acht Fragen verschaffen Sie sich einen ersten Überblick. Jede Frage, die Sie nicht sicher beantworten können, zeigt einen möglichen Ansatzpunkt.
Im Support ist ein Layer-8-Problem meist eine Kleinigkeit, in der IT-Sicherheit dagegen ein häufiger Einstieg für Angreifer. Laut Verizon war 2026 bei 62 Prozent der Datenpannen ein Mensch beteiligt.
Wer das Thema ernst nimmt, setzt an mehreren Stellen an: Rechte begrenzen, Abläufe klären, Mitarbeitende regelmäßig schulen und Fehler früh melden lassen. Vieles davon können interne IT-Teams selbst anstoßen. Für Phishing-Simulationen, Awareness-Programme oder eine Rund-um-die-Uhr-Überwachung wie Managed Detection and Response holen sich viele Mittelständler externe Unterstützung.
Sie möchten Phishing-Simulationen aufsetzen oder Ihre Rechtevergabe von außen prüfen lassen? Beschreiben Sie Ihr Vorhaben in wenigen Sätzen. Der IT-Lotse von IT-Dock gleicht es mit über 2.000 IT-Dienstleistern ab und schlägt Ihnen passende Anbieter vor. Ohne Anmeldung.
Passende IT-Sicherheitsanbieter finden oder selbst im Anbieterverzeichnis stöbern
Nein. Das OSI-Modell nach ISO/IEC 7498-1 hat sieben Schichten und endet bei der Anwendungsschicht. Layer 8 ist eine inoffizielle Erweiterung aus dem IT-Jargon. In Fachtexten zur IT-Sicherheit steht der Begriff für den menschlichen Faktor.
Wer Sie „Layer 8“ nennt, unterstellt Ihnen scherzhaft einen Bedienfehler. Gemeint ist: Die Technik funktioniert, das Problem liegt beim Menschen davor. Unter IT-Leuten ist das meist augenzwinkernd gemeint. Im Zweifel fragen Sie einfach nach, was genau schiefgelaufen ist. Oft steckt ein Tipp dahinter, der Ihnen beim nächsten Mal Zeit spart.
Ein Layer-7-Problem liegt auf der Anwendungsschicht. Netzwerk und Verbindung funktionieren, aber die Anwendung selbst arbeitet fehlerhaft. Beispiele sind ein falsch konfiguriertes Mailprogramm oder ein Softwarefehler in einer Webanwendung. Im Support grenzt der Begriff den Fall vom Layer-8-Problem ab: Die Ursache liegt noch in der Software.
Layer 9 steht meist für die Organisation, also Management und Budget. Ein Layer-9-Problem bremst ein Vorhaben, obwohl technisch alles bereit ist. Das Geld ist nicht freigegeben, oder für eine Richtlinie fühlt sich niemand verantwortlich. Eine einheitliche Definition gibt es nicht.
Der Begriff ist als Insider-Witz entstanden und wirkt abwertend, wenn ein Anwender ihn auf sich bezieht. Im Ticketsystem nutzen viele Teams ihn als Kategorie für Bedienfehler. Im Gespräch mit Anwendern sollten Sie ihn vermeiden. Sachliche Kategorien wie „Bedienfehler“ oder „Schulungsbedarf“ helfen bei der späteren Auswertung ohnehin mehr.
PEBKAC steht für „Problem Exists Between Keyboard And Chair“. Gemeint ist der Mensch zwischen Tastatur und Stuhl. Die Abkürzung meint dasselbe wie Layer 8 und stammt ebenfalls aus dem englischsprachigen IT-Support.
Nein. Menschen machen Fehler, auch gut geschulte. Realistisch ist, die Zahl der Fehler zu senken und ihre Folgen zu begrenzen. MFA, eingeschränkte Rechte und getestete Backups sorgen dafür, dass ein einzelner Fehlklick nicht das ganze Unternehmen lahmlegt. Fortschritte messen Sie zum Beispiel über die Klickrate in Phishing-Simulationen und die Zeit, bis ein Vorfall gemeldet wird.
Kommentare (0)
Noch keine Kommentare vorhanden.