NIS2UmsuCG, das NIS-2-Umsetzungsgesetz: Wer betroffen ist, welche Pflichten gelten und was Unternehmen jetzt tun müssen

Das NIS2UmsuCG ist das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz, mit dem Deutschland die europäische NIS-2-Richtlinie in nationales Recht überführt hat.

NIS2UmsuCG: Symbolbild zum NIS-2-Umsetzungsgesetz mit NIS2-Schriftzug in einem vernetzten Sicherheitssystem

Anzeige | ForeNova Technologies

Rechtsstand

Rechtsstand seit 26. August 2026. Das NIS2UmsuCG gilt seit dem 6. Dezember 2025 (BGBl. 2025 I Nr. 301). Die gesetzliche Registrierungsfrist für bereits betroffene Einrichtungen endete am 6. März 2026, die vom BSI kommunizierte Nachfrist am 31. Juli 2026. Der Gesetzgeber hat das BSI-Gesetz 2026 bereits mehrfach geändert, zuletzt mit Wirkung zum 29. Juli 2026.

Das NIS2UmsuCG ist das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz, mit dem Deutschland die europäische NIS-2-Richtlinie in nationales Recht überführt hat. Es gilt seit dem 6. Dezember 2025, fasst das BSI-Gesetz (BSIG) komplett neu und erfasst nach Schätzung des BSI rund 29.500 Einrichtungen, vorher waren es etwa 4.500. Wer dazugehört, muss sich beim BSI registrieren, Risikomanagementmaßnahmen nach § 30 BSIG umsetzen und erhebliche Sicherheitsvorfälle innerhalb von 24 Stunden melden. Die Geschäftsleitung trägt dafür eine eigene, im Gesetz benannte Verantwortung.

Die Frage, die sich jetzt viele Unternehmen stellen müssen lautet: Gilt das Gesetz wirklich schon, betrifft es Ihr Unternehmen, welche Fristen sind verstrichen? Dieser Artikel klärt den Stand des Gesetzes, die Betroffenheit nach Anlage 1 und Anlage 2, Pflichten, Fristen und Bußgelder, gibt einen Leitfaden in sieben Schritten und ordnet das Verhältnis zu ISO 27001 ein.

Was ist das NIS2UmsuCG? Definition und Einordnung

Das NIS2UmsuCG ist das deutsche Gesetz zur Umsetzung der NIS-2-Richtlinie. Es handelt sich hierbei um eine vollständige Neufassung des BSI-Gesetzes, welches seit Dezember 2025 alle Pflichten für betroffene Unternehmen umfasst.

Wofür steht die Abkürzung NIS2UmsuCG?

NIS2UmsuCG kürzt den Arbeitstitel „NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz“ ab. Der amtliche Langtitel lautet „Gesetz zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung“, datiert auf den 2. Dezember 2025 und verkündet in BGBl. 2025 I Nr. 301. Daneben laufen die Bezeichnungen NIS-2-Umsetzungsgesetz und, für die Entwurfsfassungen, NIS2UmsuCG-E. Gemeint ist immer dasselbe Gesetz.

Es ist ein Artikelgesetz mit 30 Artikeln, dessen Kern Artikel 1 mit dem neuen BSIG bildet. Wer eine konkrete Pflicht sucht, findet sie deshalb im BSI-Gesetz, etwa in § 30 BSIG für die Risikomanagementmaßnahmen, und nur selten im Mantelgesetz selbst.

Wie verhält sich das Gesetz zur EU-Richtlinie NIS-2?

Die Richtlinie (EU) 2022/2555, kurz NIS-2, richtet sich an die Mitgliedstaaten und beschreibt Mindestanforderungen, die jeder Staat bis zum 17. Oktober 2024 in eigenes Recht übertragen musste. Für ein Unternehmen in Deutschland entfaltet die Richtlinie selbst keine unmittelbare Pflicht, die Pflichten stehen im nationalen Gesetz. Deutschland hat die Umsetzungsfrist um mehr als ein Jahr verfehlt, die EU-Kommission leitete deshalb ein Vertragsverletzungsverfahren ein.

Die Verwechslung von Richtlinie und Umsetzungsgesetz ist der häufigste Fehler in der Diskussion. Die Betroffenheitsprüfung richtet sich nach § 28 BSIG, verbindlich ist allein der deutsche Text, inklusive deutscher Besonderheiten wie der Zweiteilung in „besonders wichtige“ und „wichtige“ Einrichtungen.

Was ändert sich im BSI-Gesetz konkret?

Das alte BSIG kannte im Wesentlichen KRITIS-Betreiber und einige digitale Dienste. Das neue BSIG erweitert den Kreis auf alle Einrichtungsarten der Anlagen 1 und 2 und führt neue Pflichten ein: die Registrierung beim BSI (§ 33), einen Mindestkatalog von zehn Risikomanagementmaßnahmen (§ 30 Abs. 2), ein gestuftes Meldeverfahren (§ 32), die Pflicht der Geschäftsleitung zu Umsetzung, Überwachung und Schulung (§ 38) und einen erweiterten Bußgeldrahmen (§ 65). Betreiber kritischer Anlagen behalten ihre besonderen Anforderungen, darunter Angriffserkennung und turnusmäßige Nachweise (§§ 31, 39). Durch diese Novelle sind nun deutlich mehr Unternehmen betroffen.

Vieles aus dem Maßnahmenkatalog war in gut geführten IT-Organisationen längst Praxis. Neu ist, dass das Gesetz benennt, wer dafür einstehen muss, und dass sich alles dokumentieren, nachweisen und gegenüber einer Aufsicht erklären lassen muss.

Aktueller Stand: Wo steht das NIS2UmsuCG heute?

Das NIS-2-Umsetzungsgesetz ist seit dem 6. Dezember 2025 geltendes Recht. Es gibt keinen Entwurf mehr, über den sich streiten ließe, und keine allgemeine Übergangsfrist. Wer nach dem aktuellen Stand sucht, bekommt trotzdem oft Treffer aus der Entwurfsphase. Die Chronologie erklärt, warum.

Vom Referentenentwurf bis zur Verkündung: die Chronologie

Datum Station Was passiert ist
2023 bis Juni 2024 Referentenentwürfe des BMI Mehrere Entwurfsstände des Bundesinnenministeriums, in Fachkreisen als NIS2UmsuCG-E diskutiert
24. Juli 2024 Erster Regierungsentwurf Kabinettsbeschluss, Bundestagsdrucksache 20/13184, erste Lesung im Oktober 2024
November 2024 Verfahren gescheitert Bruch der Ampelkoalition, das Vorhaben verfällt mit dem Ende der Wahlperiode
23. Juni 2025 Neuer Referentenentwurf Das BMI legt den überarbeiteten Entwurf erneut vor
30. Juli 2025 Regierungsentwurf Kabinettsbeschluss, Bundestagsdrucksache 21/1501
13. November 2025 Bundestag Beschluss in zweiter und dritter Lesung
21. November 2025 Bundesrat Keine Anrufung des Vermittlungsausschusses
5. Dezember 2025 Verkündung Bundesgesetzblatt 2025 I Nr. 301, Ausfertigung am 2. Dezember 2025
6. Dezember 2025 Inkrafttreten Tag nach der Verkündung, ohne allgemeine Übergangsfrist
6. März 2026 Ende der gesetzlichen Registrierungsfrist Drei Monate nach Inkrafttreten (§ 33 Abs. 1 BSIG) für alle zu diesem Zeitpunkt betroffenen Einrichtungen
17. März 2026 und 29. Juli 2026 Änderungen des BSIG KRITIS-Dachgesetz und ein Änderungsgesetz vom Juli 2026 passen unter anderem § 33 BSIG an und fügen mit § 66 BSIG eine Übergangsregelung ein

Der Gesetzgeber hat das BSIG seit dem Inkrafttreten bereits nachgeschärft, unter anderem über das KRITIS-Dachgesetz. Ein weiteres Vorhaben, das Gesetz zur Stärkung der Cybersicherheit, liegt seit Juni 2026 im Bundestag und ist nicht in Kraft.

Warum viele Informationen im Netz veraltet sind

Das Gesetz hat drei Jahre Entwurfsgeschichte, und ein großer Teil der Artikel dazu stammt aus dieser Zeit. Typische Spuren: Es ist vom „NIS2UmsuCG-E“ die Rede, von einem erwarteten Inkrafttreten „Anfang 2026″, von abweichenden Paragrafennummern aus dem Referentenentwurf oder von Pflichten der Geschäftsleitung, die im Entwurf schärfer formuliert waren als im verkündeten Gesetz. Auch die Nachfrist für die Registrierung haben viele so weitergetragen, als hätte das BSI die gesetzliche Frist verlängert. Das ist nicht der Fall, mehr dazu im Abschnitt zu den Fristen.

Prüfen Sie bei jeder Quelle, ob sie ein Datum des Rechtsstands nennt, ob sie das BSIG in der Fassung ab Dezember 2025 zitiert (erkennbar an § 28 für die Betroffenheit und § 30 für die Maßnahmen) und ob sie zwischen Richtlinie und Umsetzungsgesetz trennt. Wenn Sie zuerst wissen wollen, wo Ihr eigenes Unternehmen steht, hilft ein strukturierter Selbsttest: Der NIS-2-Readiness-Check von ForeNova prüft die Betroffenheit und den Umsetzungsstand von 16 Kernanforderungen und fasst das Ergebnis als PDF zusammen. Verbindlich bleibt nur die eigene Prüfung nach § 28 BSIG.

Wer ist vom NIS2UmsuCG betroffen?

Betroffen ist, wer nach § 28 BSIG als besonders wichtige oder als wichtige Einrichtung gilt. Das hängt von zwei Fragen ab: Lässt sich das Unternehmen einer Einrichtungsart aus Anlage 1 oder Anlage 2 zuordnen, und überschreitet es die Größenschwellen? Dazu kommen einige Einrichtungsarten, die unabhängig von ihrer Größe erfasst sind.

Besonders wichtige Einrichtungen (§ 28 Abs. 1 BSIG)

Als besonders wichtig gelten Betreiber kritischer Anlagen, qualifizierte Vertrauensdiensteanbieter, Top-Level-Domain-Registries und DNS-Diensteanbieter, jeweils ohne Größenschwelle. Anbieter öffentlicher Telekommunikationsdienste und Netzbetreiber gehören ab 50 Mitarbeitern oder ab jeweils 10 Millionen Euro Jahresumsatz und Bilanzsumme dazu. Alle übrigen Einrichtungsarten aus Anlage 1 fallen darunter, wenn sie mindestens 250 Mitarbeiter beschäftigen oder mehr als 50 Millionen Euro Jahresumsatz und zugleich mehr als 43 Millionen Euro Bilanzsumme ausweisen.

Wichtige Einrichtungen (§ 28 Abs. 2 BSIG)

Wichtige Einrichtungen sind Vertrauensdiensteanbieter ohne Qualifizierung, kleinere Telekommunikationsanbieter sowie alle Einrichtungsarten aus Anlage 1 oder Anlage 2 mit mindestens 50 Mitarbeitern oder mit mehr als 10 Millionen Euro Jahresumsatz und zugleich mehr als 10 Millionen Euro Bilanzsumme. Der Pflichtenkatalog ist für beide Gruppen weitgehend identisch. Unterschiede bestehen bei der Aufsicht, die bei wichtigen Einrichtungen nur anlassbezogen tätig wird (§ 62 BSIG), und beim Bußgeldrahmen.

Welche Schwellenwerte gelten?

Kriterium Wichtige Einrichtung Besonders wichtige Einrichtung
Sektoren Anlage 1 und Anlage 2 Anlage 1
Mitarbeiter ab 50 ab 250
oder Umsatz und Bilanzsumme über 10 Mio. Euro Umsatz und über 10 Mio. Euro Bilanzsumme über 50 Mio. Euro Umsatz und über 43 Mio. Euro Bilanzsumme
Ohne Größenschwelle Vertrauensdiensteanbieter Betreiber kritischer Anlagen, qualifizierte Vertrauensdiensteanbieter, TLD-Registries, DNS-Diensteanbieter
Aufsicht anlassbezogen (§ 62 BSIG) proaktiv, das BSI kann Nachweise anordnen (§ 61 BSIG)
Bußgeldobergrenze 7 Mio. Euro oder 1,4 % des weltweiten Jahresumsatzes 10 Mio. Euro oder 2 % des weltweiten Jahresumsatzes

Für die Berechnung verweist § 28 Abs. 4 BSIG auf die KMU-Empfehlung 2003/361/EG der EU-Kommission. Daten von Partnerunternehmen und verbundenen Unternehmen zählen mit, es sei denn, das Unternehmen betreibt seine IT-Systeme nachweislich unabhängig von der Gruppe. Eine Tochter mit 40 Mitarbeitern, die die Konzern-IT nutzt, kann deshalb betroffen sein. Umgekehrt bleiben Geschäftstätigkeiten unberücksichtigt, die im Verhältnis zur gesamten Geschäftstätigkeit vernachlässigbar sind (§ 28 Abs. 3 BSIG). Was vernachlässigbar heißt, ist Auslegungssache und verdient eine schriftliche Begründung.

„‚Wir sind zu klein, um betroffen zu sein.‘ Diesen Satz hören wir am häufigsten, und er stimmt selten. In mehreren Bereichen greift NIS-2 unabhängig von der Größe, ein Betrieb mit zehn Leuten kann also unter die Regeln fallen, etwa als DNS-Diensteanbieter, als Vertrauensdiensteanbieter oder als Betreiber einer kritischen Anlage. Kritische Infrastruktur reicht dabei weiter, als die meisten erwarten: das regionale Krankenhaus, der örtliche Wasserversorger, das Rechenzentrum, das kleine Firmen hostet, der Binnenhafen der Region. Und selbst wer auf dem Papier nicht in den Anwendungsbereich fällt, bleibt selten außen vor: Betroffene Unternehmen müssen ihre Lieferkette absichern und verlangen von ihren Dienstleistern Nachweise über Sicherheitsmaßnahmen, bevor sie weiter mit ihnen arbeiten.“

Adam Luzsicza, Senior Product Manager bei ForeNova

Die betroffenen Sektoren nach Anlage 1 und Anlage 2

Anlage 1: Sektoren besonders wichtiger und wichtiger Einrichtungen Anlage 2: Sektoren wichtiger Einrichtungen
Energie (Strom, Fernwärme und Fernkälte, Kraftstoffe und Heizöl, Gas einschließlich Wasserstoff) Transport und Verkehr: Post- und Kurierdienste
Transport und Verkehr (Luftverkehr, Schienenverkehr, Schifffahrt, Straßenverkehr) Abfallbewirtschaftung
Finanzwesen (Bankwesen, Finanzmarktinfrastrukturen) Produktion, Herstellung und Handel mit chemischen Stoffen
Gesundheit (Gesundheitsdienstleister, Referenzlabore, Arzneimittelforschung und -herstellung, kritische Medizinprodukte) Produktion, Verarbeitung und Vertrieb von Lebensmitteln
Wasser (Trinkwasser, Abwasser) Verarbeitendes Gewerbe: Medizinprodukte, Datenverarbeitungsgeräte, Elektronik und Optik, elektrische Ausrüstungen, Maschinenbau, Kraftwagen und sonstiger Fahrzeugbau
Digitale Infrastruktur (unter anderem Cloud-Dienste, Rechenzentren, Content Delivery Networks, DNS, Vertrauensdienste, Telekommunikation, Managed Service Provider und Managed Security Service Provider) Anbieter digitaler Dienste (Online-Marktplätze, Suchmaschinen, soziale Netzwerke)
Weltraum Forschung

Zwei Punkte übersehen viele Unternehmen. Managed Service Provider und Managed Security Service Provider stehen ausdrücklich in Anlage 1. Ein Systemhaus mit 50 Mitarbeitern, das Kunden-IT betreibt, ist damit selbst eine wichtige Einrichtung. Und Anlage 2 erfasst mit Maschinenbau, Elektronik und Fahrzeugbau einen großen Teil des industriellen Mittelstands, der sich bislang zu Recht nicht als kritische Infrastruktur verstanden hat. Prüfen Sie die Zuordnung deshalb auf Ebene der konkreten Einrichtungsart, nicht allein auf Ebene des Sektors.

Betroffen über die Lieferkette, auch ohne eigene Einstufung

§ 30 Abs. 2 Nr. 4 BSIG verlangt von jeder betroffenen Einrichtung Maßnahmen zur „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern“. Regulierte Unternehmen geben diese Pflicht vertraglich weiter: als Sicherheitsanhang zum Rahmenvertrag, als Fragebogen oder als Auditrecht. Ein Zulieferer mit 30 Mitarbeitern unterliegt dem BSIG dann zwar nicht selbst, muss seinem Kunden aber liefern, was dieser nachweisen muss: Meldewege, Zugriffsregeln, Patchprozesse, Notfallpläne. Prüfen Sie deshalb beide Richtungen: Was verlangen Ihre Kunden von Ihnen, und was müssen Sie von Ihren eigenen Dienstleistern verlangen, wenn Sie selbst betroffen sind?

Welche Pflichten bringt das NIS2UmsuCG?

Die Pflichten verteilen sich auf wenige Paragrafen des BSIG: Registrierung (§ 33), Risikomanagement (§ 30), Meldung erheblicher Sicherheitsvorfälle (§ 32), Unterrichtung von Kunden auf Anordnung (§ 35) und die Pflichten der Geschäftsleitung (§ 38). Betreiber kritischer Anlagen tragen zusätzlich besondere Anforderungen und Nachweispflichten (§§ 31, 39).

Registrierungspflicht beim BSI (§ 33 BSIG)

Betroffene Einrichtungen müssen sich spätestens drei Monate, nachdem sie erstmals als solche gelten, beim BSI registrieren (§ 33 Abs. 1 BSIG). Sie übermitteln Name und Rechtsform, Kontaktdaten einschließlich öffentlicher IP-Adressbereiche, den Sektor nach Anlage 1 oder 2, die EU-Mitgliedstaaten, in denen sie Dienste erbringen, und die zuständigen Aufsichtsbehörden. Änderungen melden sie spätestens binnen zwei Wochen nach (§ 33 Abs. 5 BSIG). Die Registrierung läuft über das BSI-Portal, der Zugang setzt ein ELSTER-Organisationszertifikat und ein Konto bei „Mein Unternehmenskonto“ voraus. Cloud-, Rechenzentrums- und Managed-Service-Anbieter übermitteln zusätzliche Angaben nach § 34 BSIG. Die Registrierung selbst schafft keine Sicherheit, aber einen benannten Ansprechpartner, den das BSI bei Hinweisen auf Bedrohungen erreicht. Sorgen Sie dafür, dass ein solcher Hinweis auch am Freitagabend jemanden erreicht, der handeln darf.

Risikomanagementmaßnahmen nach § 30 BSIG

§ 30 Abs. 1 BSIG verpflichtet zu „geeigneten, verhältnismäßigen und wirksamen technischen und organisatorischen Maßnahmen“, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der eingesetzten IT zu vermeiden und die Auswirkungen von Sicherheitsvorfällen gering zu halten. Maßstab ist der Stand der Technik, und die Einrichtung muss die Einhaltung dokumentieren. Absatz 2 nennt zehn Bereiche, die jede Einrichtung mindestens abdecken muss:

  • Konzepte zur Risikoanalyse und zur Sicherheit in der Informationstechnik

  • Bewältigung von Sicherheitsvorfällen

  • Aufrechterhaltung des Betriebs, etwa Backup-Management, Wiederherstellung nach einem Notfall und Krisenmanagement

  • Sicherheit der Lieferkette einschließlich der Beziehungen zu unmittelbaren Anbietern und Diensteanbietern

  • Sicherheit bei Erwerb, Entwicklung und Wartung von IT-Systemen, Komponenten und Prozessen, einschließlich Management und Offenlegung von Schwachstellen

  • Konzepte und Verfahren zur Bewertung der Wirksamkeit der Risikomanagementmaßnahmen

  • Grundlegende Schulungen und Sensibilisierungsmaßnahmen im Bereich der Sicherheit in der Informationstechnik

  • Konzepte und Verfahren für den Einsatz kryptografischer Verfahren

  • Konzepte für die Sicherheit des Personals, die Zugriffskontrolle und die Verwaltung von IKT-Systemen, -Produkten und -Prozessen

  • Multi-Faktor-Authentifizierung oder kontinuierliche Authentifizierung, gesicherte Sprach-, Video- und Textkommunikation sowie gegebenenfalls gesicherte Notfallkommunikationssysteme

Die Liste kann als Gliederung für eine Gap-Analyse dienen. Eine Einkaufsliste für Produkte ist sie nicht. Bei Punkt 2 und 3 lohnt eine unbequeme Frage: Wer entscheidet nachts um zwei, ob ein Vorfall erheblich ist und ob Systeme vom Netz gehen? Solange diese Zuständigkeit nicht benannt ist, bleibt das Konzept Papier.

Aus der Praxis: die zwei häufigsten Lücken

Wie weit Papier und Praxis auseinanderliegen, zeigt sich in den NIS-2-Readiness-Checks von ForeNova. Zwei Befunde kehren dort ständig wieder.

Die erste Lücke ist die Lieferkette (Nr. 4). Verträge erwähnen Sicherheit meist nur in allgemeinen Formulierungen. Es fehlt eine Übersicht, welcher Dienstleister auf welche Systeme zugreifen darf, ein Beleg, dass dessen Sicherheit tatsächlich geprüft und nicht nur zugesichert wurde, und konkrete Sicherheitsanforderungen im Servicevertrag selbst. Die Hürde ist dabei selten technisch: Vielen Unternehmen ist es schlicht unangenehm, Sicherheitsfragen an einen Dienstleister zu richten, auf den sie angewiesen sind. Dazu kommt, dass ein jährlicher Fragebogen keinen Lieferanten erkennt, der im nächsten Quartal kompromittiert wird. Hilfreicher ist ein MDR-Dienst (Managed Detection and Response), der laufend auf auffälliges Verhalten achtet, etwa wenn ein Tool plötzlich Systeme erreicht, die es nie zuvor berührt hat. Eine Lücke im Lieferantenmanagement wird dann nicht automatisch zum Sicherheitsvorfall.

Die zweite Lücke ist das Backup (Nr. 3 und Nr. 6). Fast jedes Unternehmen hat eine Backup-Richtlinie, aber nur wenige können einen datierten Wiederherstellungstest vorlegen. Das wiegt schwerer, als es klingt: Moderne Ransomware greift zuerst die Backup-Infrastruktur an, Kopien, die online und in der Domäne hängen, fallen also genau dann aus, wenn sie gebraucht werden. Und ein fehlerfrei durchgelaufener Backup-Job sieht im Dashboard genauso aus wie einer, der einen unbrauchbaren Wiederherstellungspunkt erzeugt hat. „Ein grünes Dashboard beweist, dass der Job gelaufen ist. Es beweist nicht, dass Sie Ihre Daten zurückbekommen“, sagt Adam Luzsicza von ForeNova. Genau deshalb verlangt Nr. 6 der Liste eine eigene Wirksamkeitsbewertung. Die gute Nachricht: Ransomware verschlüsselt nicht sofort. Zwischen Erstzugriff und Verschlüsselung liegt ein Zeitfenster, in dem Angreifer Rechte ausweiten und immer öfter gezielt nach Backups suchen. Wer dieses Verhalten erkennt, braucht die Wiederherstellung im besten Fall nie.

Meldepflichten: 24 Stunden, 72 Stunden, ein Monat (§ 32 BSIG)

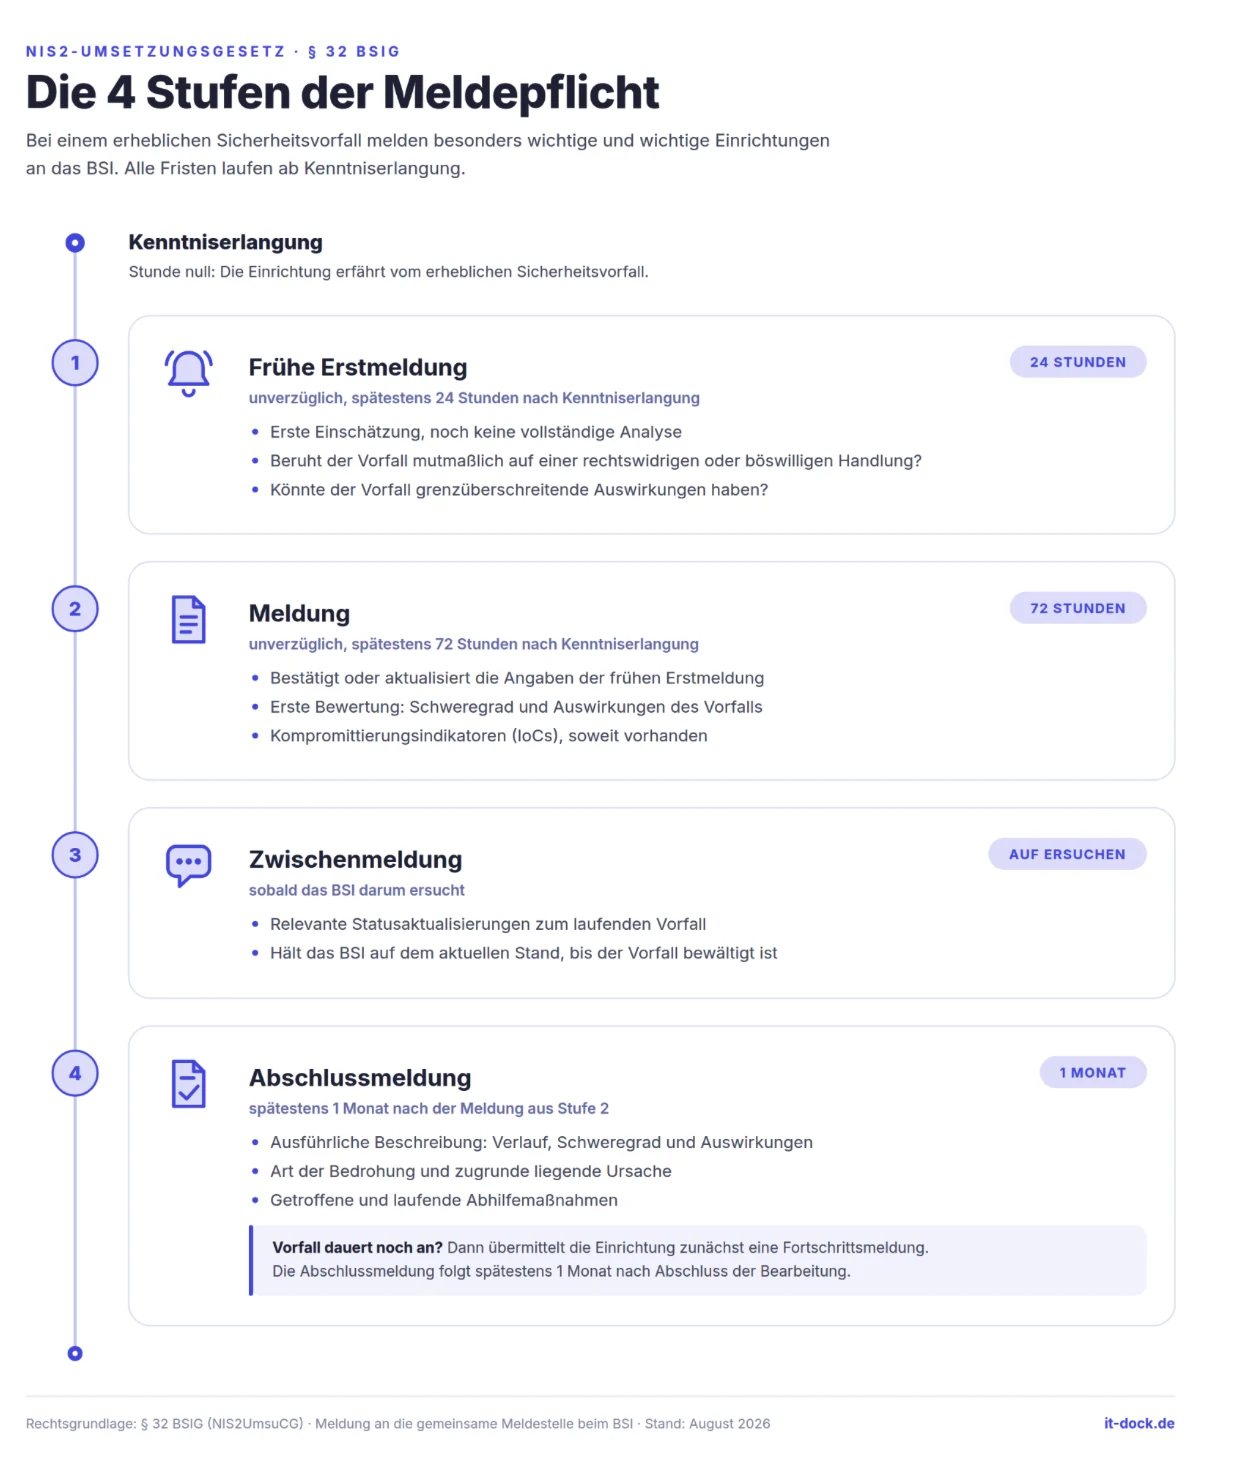
Erhebliche Sicherheitsvorfälle melden Einrichtungen an die gemeinsame Meldestelle von BSI und BBK. Erheblich ist ein Vorfall nach § 2 BSIG, wenn er schwerwiegende Betriebsstörungen oder finanzielle Verluste für die Einrichtung verursacht hat oder verursachen kann oder andere Personen erheblich schädigt. Die Meldung erfolgt in Stufen:

Stufe Frist Inhalt
Frühe Erstmeldung unverzüglich, spätestens 24 Stunden nach Kenntniserlangung Verdacht auf rechtswidrige oder böswillige Handlung, mögliche grenzüberschreitende Auswirkungen
Meldung innerhalb von 72 Stunden nach Kenntniserlangung Erste Bewertung von Schwere und Auswirkungen, Kompromittierungsindikatoren
Zwischenmeldung auf Ersuchen des BSI Aktualisierung relevanter Statusänderungen
Abschlussmeldung spätestens einen Monat nach der 72-Stunden-Meldung Ausführliche Beschreibung, Art der Bedrohung, Ursachen, Abhilfemaßnahmen; bei andauerndem Vorfall zunächst eine Fortschrittsmeldung
Infografik: Die 4 Stufen der Meldepflicht nach § 32 BSIG, von der frühen Erstmeldung nach 24 Stunden bis zur Abschlussmeldung nach einem Monat

Die 24 Stunden laufen ab Kenntniserlangung, und darin steckt die eigentliche Anforderung. Eine Organisation kann nur melden, was sie erkannt und als erheblich bewertet hat. Erkennung, Bewertung und Freigabe der Meldung müssen deshalb an definierten Stellen liegen, auch außerhalb der Bürozeiten. Wer sein Monitoring an einen Dienstleister ausgelagert hat, etwa über Managed Detection and Response oder ein extern betriebenes SIEM, muss klären, wer die Meldung an das BSI auslöst und wer sie inhaltlich verantwortet. Der Dienstleister erkennt, die Meldepflicht bleibt bei der Einrichtung. Hersteller vernetzter Produkte trifft seit dem 11. September 2026 zusätzlich die Meldepflicht des Cyber Resilience Act, die neben der NIS-2-Meldung läuft.

Praxisperspektive: vom Alarm zur Meldung in fünf Schritten

Ein MDR-Dienst bearbeitet laufend Sicherheitsvorfälle: verdächtige Logins, Malware auf einem Endgerät, auffälligen Netzwerkverkehr. Fast alle davon sind binnen Minuten eingedämmt, bleiben ohne Betriebsfolgen und lösen keine Meldepflicht aus. Der Moment, der die Frist auslöst, ist also nicht der Alarm auf dem Bildschirm eines SOC-Analysten, sondern die Einstufung eines Vorfalls als erheblich. Diese Einordnung ist eine unternehmerische und rechtliche Entscheidung, keine rein technische. Aufschieben lässt sie sich trotzdem nicht, denn unverzüglich heißt ohne schuldhaftes Zögern. Genau deshalb zählt der Eskalationsweg am Ende mehr als die Detektion.

Wie es ohne diese Vorbereitung läuft, beschreibt Luzsicza mit einem typischen Verlauf: Dienstagnacht um zwei trifft Ransomware einen mittelständischen Logistiker bei Nürnberg. Bemerkt wird der Angriff um sieben, da sind die Systeme bereits verschlüsselt. Den ganzen Vormittag konzentriert sich das Team auf das scheinbar einzig Wichtige, die Wiederherstellung des Betriebs. Was niemand im Gebäude auf dem Schirm hat: Seit dem Einbruch läuft eine zweite Uhr, 24 Stunden für die Meldung an das BSI. Es gibt keinen Plan dafür, keine registrierte Kontaktstelle und niemanden, der sicher sagen kann, ob die Meldepflicht überhaupt greift. Sie greift. Als die Frage endlich auf dem Tisch liegt, ist das Fenster größtenteils zu.

Mit Vorbereitung sieht derselbe Fall anders aus. Unter MDR läuft der Eskalationsweg bei ForeNova so:

  • Erkennen und eindämmen (Minuten)

    Das SOC identifiziert die verdächtige Aktivität und isoliert betroffene Systeme sofort.

  • Fakten feststellen (erste Stunde)

    Welche Systeme sind betroffen, welche Daten, läuft der Angriff noch, gibt es Verschlüsselung oder Datenabfluss? Das SOC fasst das schriftlich zusammen.

  • An eine benannte Person eskalieren

    Übergabe an eine festgelegte, auch am Wochenende erreichbare Person mit Stellvertretung. Das SOC liefert Fakten und Schweregrad, über die Erheblichkeit entscheidet es nicht.

  • Geschäftsleitung entscheidet

    Sie bewertet den Vorfall gegen die NIS-2-Schwelle. Fällt die Einordnung knapp aus, geht vorsorglich die frühe Erstmeldung raus.

  • Melden über das BSI-Portal (innerhalb von 24 Stunden)

    Die beim BSI registrierte Kontaktstelle des Unternehmens übermittelt die Meldung, der MDR-Dienst liefert die technischen Details zu.

Die üblichen Verzögerungen liegen dabei selten in der Technik: kein Meldeplan, keine benannte Kontaktstelle, keine Vertretungsregel und niemand, der über die Erheblichkeit entscheiden darf. Alle vier Punkte lassen sich vorab klären, in Ruhe statt am Samstagmorgen.

Nachweispflichten: Wer muss was belegen?

Eine turnusmäßige Nachweispflicht kennt das BSIG nur für Betreiber kritischer Anlagen. Sie belegen die Umsetzung ihrer Maßnahmen alle drei Jahre durch Sicherheitsaudits, Prüfungen oder Zertifizierungen, den Zeitpunkt legt das BSI fest (§ 39 BSIG). Bei allen anderen besonders wichtigen Einrichtungen kann das BSI Audits, Prüfungen oder Zertifizierungen anordnen (§ 61 Abs. 1 BSIG) und frühestens drei Jahre nach Inkrafttreten, also ab Dezember 2028, die Vorlage von Nachweisen verlangen (§ 61 Abs. 3 BSIG). Wichtige Einrichtungen prüft das BSI nur, wenn Tatsachen die Annahme rechtfertigen, dass sie ihre Pflichten nicht erfüllen (§ 62 BSIG). Der Unterschied zwischen „Nachweis auf Anordnung“ und „keine Nachweispflicht“ ist kleiner, als er klingt: Die Dokumentationspflicht aus § 30 Abs. 1 BSIG gilt für alle Einrichtungen, und wer nichts dokumentiert hat, kann im Prüfungsfall nichts vorlegen.

Der Nachweisordner: Was bei einer Prüfung schnell greifbar sein muss

Es zählt nicht nur, dass Maßnahmen existieren. Es zählt, dass sich ihr Stand zu einem bestimmten Zeitpunkt belegen lässt, wenn jemand danach fragt. Die meisten Unternehmen bemerken diese Lücke erst, wenn es bereits brennt: Ein Vorfall läuft, die 24-Stunden-Frist tickt, und jemand rekonstruiert aus dem Gedächtnis, wer welche Richtlinie freigegeben hat und wann sie zuletzt geprüft wurde. ForeNova empfiehlt deshalb einen einzigen, aktuell gehaltenen Nachweisordner, den auch eine fachfremde Person weitergeben kann, ohne die IT anzurufen. Der Praxistest dafür ist einfach: Dauert das Zusammensuchen länger als einen Nachmittag, ist der Ordner nicht bereit. Die folgende Übersicht ist ein Startpunkt, kein vollständiges Inventar. Sie sammelt die Nachweise, die in Prüfungen am häufigsten fehlen:

Bereich Das gehört in den Ordner
Governance und Risiko Datierte Risikoanalyse mit benanntem Verantwortlichen. Informationssicherheitsrichtlinie mit nachweisbarer Freigabe durch die Geschäftsleitung.
Vorfallbehandlung und Meldung Incident-Response-Plan, der Cyberszenarien abdeckt und nicht nur Hardwareausfälle. Schriftliche Bestätigung der beim BSI registrierten Kontaktstelle samt Stellvertretung.
Technische Maßnahmen Aktuelles Asset-Inventar. Richtlinie zu Zugriffskontrolle und Multi-Faktor-Authentifizierung, mit Belegen, dass sie bei privilegierten Konten und Fernzugängen durchgesetzt wird.
Betriebskontinuität Backup-Richtlinie mit definiertem RPO und RTO, also maximal tolerierbarem Datenverlust und Wiederanlaufzeit. Dokumentierte Wiederherstellungstests mit Datum.
Lieferkette Liste der kritischen Dienstleister mit den Zugriffen, die jeder einzelne hat. Sicherheitsanforderungen, die in den Lieferantenverträgen selbst stehen.
Wirksamkeitsprüfung Ergebnisse aus Penetrationstests oder Threat Hunting, der aktiven Suche nach Angriffsspuren, samt Beleg, dass gefundene Schwachstellen behoben wurden.

Der Ordner zahlt zugleich auf den nächsten Abschnitt ein: Mit ihm kann die Geschäftsleitung belegen, dass sie ihrer Überwachungspflicht nachgekommen ist.

Pflichten und persönliche Haftung der Geschäftsleitung (§ 38 BSIG)

§ 38 Abs. 1 BSIG verpflichtet die Geschäftsleitungen, die Risikomanagementmaßnahmen nach § 30 umzusetzen und ihre Umsetzung zu überwachen. Verletzen sie diese Pflicht, haften sie ihrer Einrichtung für den schuldhaft verursachten Schaden nach den gesellschaftsrechtlichen Regeln der jeweiligen Rechtsform (§ 38 Abs. 2 BSIG), bei einer GmbH also über § 43 GmbHG, bei einer AG über § 93 AktG. Das Gesetz schafft keine neue Haftungsart. Es stellt aber klar, dass Informationssicherheit zum Pflichtenkreis der Geschäftsleitung gehört, bei der GmbH also der Geschäftsführung, bei der AG des Vorstands, und nimmt ihr das Argument, das Thema sei allein Sache der IT.

Zwei Details sind für die Einordnung wichtig. Das in den Entwürfen enthaltene Verbot, auf Ersatzansprüche gegen die Geschäftsleitung zu verzichten, ist nicht Gesetz geworden. Und § 65 BSIG knüpft kein Bußgeld an die Pflichten aus § 38 selbst, die Bußgeldtatbestände betreffen die Pflichten der Einrichtung. Bei besonders wichtigen Einrichtungen kann die zuständige Aufsichtsbehörde als letztes Mittel aber einer unzuverlässigen Geschäftsleitung die Tätigkeit vorübergehend untersagen, wenn die Einrichtung Anordnungen des BSI trotz Fristsetzung nicht umsetzt (§ 61 Abs. 9 BSIG). In der Praxis heißt Überwachung: Die Geschäftsleitung lässt sich regelmäßig berichten, entscheidet über Budget und Prioritäten und dokumentiert diese Entscheidungen. Die operative Umsetzung darf beim IT-Leiter oder CISO liegen, die Pflicht, hinzusehen, bleibt bei der Geschäftsleitung.

Schulungspflicht für Geschäftsführer und Vorstände (§ 38 Abs. 3 BSIG)

Geschäftsleitungen müssen regelmäßig an Schulungen teilnehmen, um Risiken und Risikomanagementpraktiken der Informationssicherheit erkennen und bewerten und deren Auswirkungen auf die eigenen Dienste beurteilen zu können (§ 38 Abs. 3 BSIG). Eine Frist oder Mindeststundenzahl nennt das Gesetz nicht, das BSI hat dazu ein Infopaket veröffentlicht. Die Teilnahme ist Prüfgegenstand (§§ 61, 62 BSIG). Sinnvoll ist eine Schulung, die an den eigenen Risiken ansetzt: Welche Dienste dürfen wie lange ausfallen, welche Abhängigkeiten bestehen zu Dienstleistern, wer entscheidet im Vorfall? Ein Security-Awareness-Training für Mitarbeitende nach § 30 Abs. 2 Nr. 7 ersetzt diese Schulung nicht.

Fristen im Überblick: Was gilt wann?

Für die Registrierung gab es eine gesetzliche Frist und danach eine Nachfrist des BSI. Beide sind abgelaufen. Für die Umsetzung der Maßnahmen gab es nie eine Frist: Sie gelten seit dem 6. Dezember 2025.

Die gesetzliche Registrierungsfrist nach § 33 BSIG

Die Frist beträgt drei Monate ab dem Zeitpunkt, zu dem eine Einrichtung erstmals als betroffen gilt (§ 33 Abs. 1 BSIG). Für alle Unternehmen, die beim Inkrafttreten die Kriterien bereits erfüllten, lief sie am 6. März 2026 ab. Wer erst später betroffen wird, etwa durch Wachstum über die Schwelle von 50 Mitarbeitern oder durch eine Übernahme, hat ab diesem Zeitpunkt drei Monate. Das BSI-Portal für die Registrierung ist seit dem 6. Januar 2026 freigeschaltet.

Die Nachfrist des BSI bis zum 31. Juli 2026 und was seitdem gilt

Bis zum Ende der gesetzlichen Frist hatten sich deutlich weniger Einrichtungen registriert als erwartet. Das BSI wandte sich deshalb im Juni 2026 an die Wirtschaftsverbände und erklärte, es gehe davon aus, dass alle noch nicht registrierten Einrichtungen die Registrierung bis zum 31. Juli 2026 abschließen. Diese Nachfrist, häufig Kulanzfrist genannt, war reine Kulanz im Verwaltungsvollzug. Sie hat die gesetzliche Frist weder verlängert noch ersetzt.

Die Zahlen zeigen die Lücke. Zum 31. Juli 2026 waren laut Bundesregierung 19.058 Einrichtungen registriert (das BSI veröffentlicht die Registrierungszahlen regelmäßig unter NIS-2 in Zahlen), davon 12.354 wichtige und 6.487 besonders wichtige. Der Schätzung von rund 29.500 Betroffenen steht damit eine Quote von etwa zwei Dritteln gegenüber. In ihrer Antwort auf eine parlamentarische Anfrage vom 14. August 2026 kündigt die Bundesregierung an, dass das BSI gegen nicht registrierte Unternehmen Ordnungswidrigkeitsverfahren einleitet, sobald es Kenntnis von ihnen erlangt. Sie räumt zugleich ein, dass dem BSI registrierungspflichtige Einrichtungen in der Regel namentlich nicht bekannt sind. Die Kenntnis entsteht also über Hinweise, Vorfälle oder Prüfungen bei Kunden und Dienstleistern.

Was Unternehmen tun sollten, die sich noch nicht registriert haben

Registrieren, mit einer sauber dokumentierten Betroffenheitsprüfung. Eine verspätete Registrierung ist eine Ordnungswidrigkeit mit einem Rahmen bis 500.000 Euro (§ 65 Abs. 2 Nr. 6 und Abs. 5 BSIG). Ob und in welcher Höhe das BSI ein Bußgeld verhängt, liegt in seinem Ermessen. Eine freiwillige Nachregistrierung mit nachvollziehbarer Begründung, warum die Einstufung Zeit gebraucht hat, ist erkennbar die bessere Ausgangslage als ein Schreiben des BSI mit einer Auskunftsaufforderung nach § 33 Abs. 4 BSIG. Öffentlich bekannt gewordene Bußgelder wegen verspäteter Registrierung gab es bis zum Rechtsstand dieses Artikels nicht. Verlassen sollte sich darauf niemand.

Laufende Pflichten nach der Registrierung

Mit der Registrierung beginnt die eigentliche Arbeit. Die Maßnahmen nach § 30 gelten ohne Umsetzungsfrist, die Meldepflicht greift mit dem ersten erheblichen Vorfall, Änderungen der Registrierungsangaben müssen Sie binnen zwei Wochen nachmelden, und die Schulung der Geschäftsleitung wiederholt sich regelmäßig. Bewährt hat sich ein jährlicher Zyklus: Betroffenheit erneut prüfen, weil Wachstum, Zukäufe oder neue Geschäftsfelder die Einstufung verändern können, Risikoanalyse aktualisieren, Wirksamkeit der Maßnahmen bewerten, Dienstleisterliste durchgehen, der Geschäftsleitung berichten.

Bußgelder und Sanktionen bei Verstößen

Die Bußgeldvorschrift ist § 65 BSIG. Sie staffelt nach Art des Verstoßes und nach Einrichtungskategorie:

Verstoß Besonders wichtige Einrichtung Wichtige Einrichtung
Risikomanagementmaßnahmen nach § 30 nicht umgesetzt oder nicht dokumentiert, Meldepflicht nach § 32 verletzt, Unterrichtungspflicht nach § 35 verletzt bis 10 Mio. Euro bis 7 Mio. Euro
Dieselben Verstöße bei Unternehmen mit mehr als 500 Mio. Euro Gesamtumsatz bis 2 % des weltweiten Jahresumsatzes des Vorjahres bis 1,4 % des weltweiten Jahresumsatzes des Vorjahres
Nachweise nach § 39 nicht oder nicht rechtzeitig erbracht (nur Betreiber kritischer Anlagen) bis 1 Mio. Euro entfällt
Registrierung nach § 33 oder § 34 nicht, nicht richtig, nicht vollständig oder nicht rechtzeitig vorgenommen bis 500.000 Euro bis 500.000 Euro

Weitere Stufen zwischen 100.000 Euro und 5 Millionen Euro gelten für Verstöße gegen Anordnungen des BSI, gegen Mitwirkungspflichten bei Prüfungen und gegen die Vorgaben zu kritischen Komponenten. Verhängt eine Datenschutzaufsicht für denselben Sachverhalt bereits ein Bußgeld nach der DSGVO, verhängt das BSI nach dem BSIG kein weiteres (§ 65 Abs. 11 BSIG).

Bußgeldrahmen für besonders wichtige Einrichtungen

Bei den Kernpflichten Risikomanagement, Meldung und Unterrichtung reicht der Rahmen bis 10 Millionen Euro, bei Unternehmen mit mehr als 500 Millionen Euro Gesamtumsatz bis 2 Prozent des weltweiten Umsatzes des Vorjahres (§ 65 Abs. 5 und 6 BSIG). Dazu kommt die proaktive Aufsicht: Das BSI kann besonders wichtige Einrichtungen ohne konkreten Anlass prüfen (§ 61 BSIG).

Bußgeldrahmen für wichtige Einrichtungen

Für wichtige Einrichtungen gelten bei denselben Verstößen bis 7 Millionen Euro oder 1,4 Prozent (§ 65 Abs. 5 und 7 BSIG). Der praktische Unterschied liegt weniger im Betrag als in der Wahrscheinlichkeit einer Prüfung: Wichtige Einrichtungen prüft das BSI nur, wenn Tatsachen auf Verstöße hindeuten (§ 62 BSIG), etwa nach einem gemeldeten Vorfall oder einem Hinweis aus der Lieferkette.

Sanktionen bei fehlender Registrierung

Eine versäumte, falsche oder unvollständige Registrierung nach § 33 oder § 34 kann das BSI mit bis zu 500.000 Euro ahnden (§ 65 Abs. 2 Nr. 6 BSIG), für beide Einrichtungskategorien gleich. Bei Verdacht auf eine fehlende Registrierung kann es Unterlagen und Auskünfte verlangen (§ 33 Abs. 4 BSIG) und die Einrichtung im Zweifel selbst registrieren.

Aufsichtsbefugnisse des BSI

Das BSI kann bei besonders wichtigen Einrichtungen Audits, Prüfungen und Zertifizierungen anordnen, Geschäftsräume betreten, Unterlagen einsehen, verbindliche Anweisungen erteilen und die Beseitigung von Mängeln mit Fristen durchsetzen (§ 61 BSIG), notfalls mit Zwangsgeld bis 100.000 Euro (§ 63 BSIG). Befolgt eine Einrichtung Anordnungen trotz Fristsetzung nicht, kann das BSI die zuständige Fachaufsicht einschalten, die Genehmigungen aussetzen oder der Geschäftsleitung die Tätigkeit vorübergehend untersagen (§ 61 Abs. 9 BSIG). Sachlich betrachtet ist das Bußgeld selten das größte Risiko. Schwerer wiegt, dass ein Vorfall ohne Meldeprozess, ohne getestetes Backup und ohne dokumentierte Entscheidungen im Nachhinein die Frage aufwirft, ob die Geschäftsleitung ihrer Überwachungspflicht nachgekommen ist. Diese Frage stellen Versicherer, Kunden und im Streitfall Gerichte, unabhängig davon, ob das BSI je ein Verfahren eröffnet.

NIS2UmsuCG umsetzen: Leitfaden in sieben Schritten

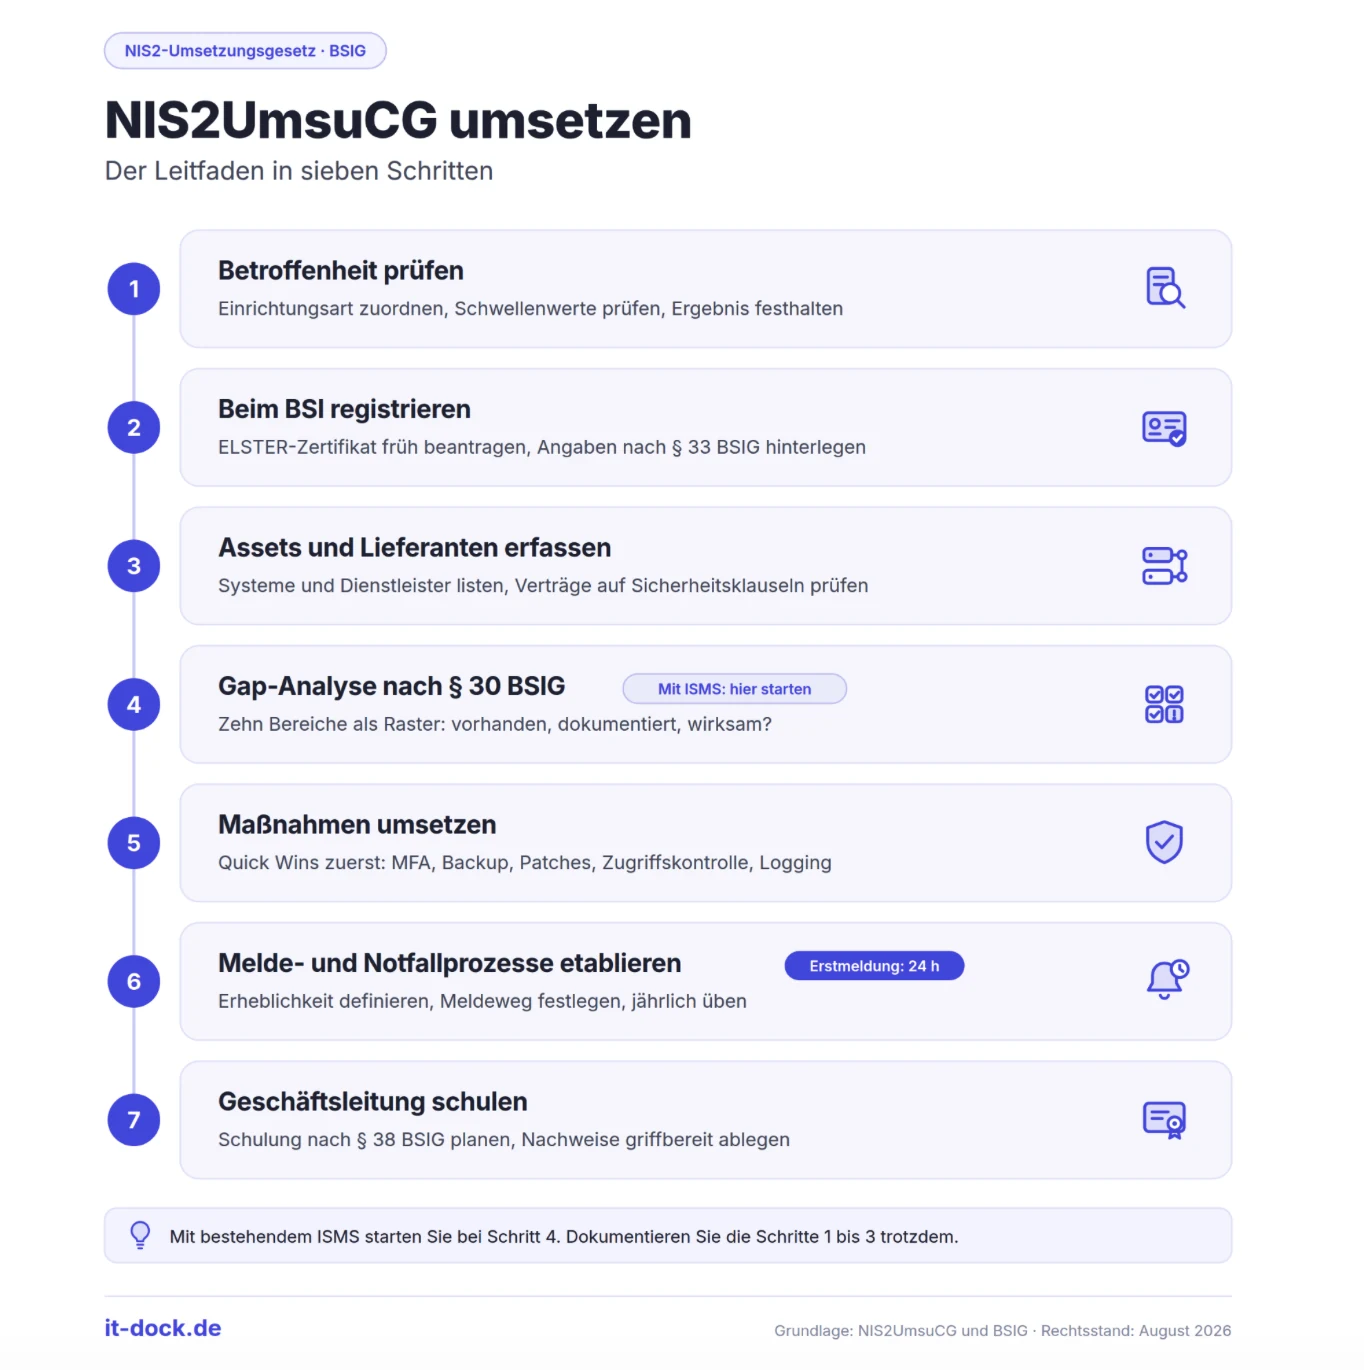
Die Reihenfolge folgt dem Gesetz und der Praxis: erst klären, ob und als was das Unternehmen betroffen ist, dann registrieren, dann die Lücken schließen. Wer bereits ein ISMS betreibt, startet bei Schritt 4 mit einem Vorsprung, sollte die ersten drei Schritte aber trotzdem dokumentieren.

Infografik: NIS2UmsuCG umsetzen in sieben Schritten, von der Betroffenheitsprüfung bis zur Schulung der Geschäftsleitung
  • Schritt 1: Betroffenheit prüfen und dokumentieren

    Ordnen Sie das Unternehmen einer Einrichtungsart aus Anlage 1 oder Anlage 2 zu und prüfen Sie die Schwellenwerte nach der KMU-Empfehlung, einschließlich der Frage, ob Partner- oder verbundene Unternehmen mitzählen. Halten Sie das Ergebnis schriftlich fest, mit Datum, Begründung und Verantwortlichem, auch wenn es „nicht betroffen“ lautet. Das BSI stellt dafür eine anonyme Online-Betroffenheitsprüfung bereit, die keine Bindungswirkung hat, aber beim Einstieg hilft.

  • Schritt 2: Beim BSI registrieren

    Beantragen Sie das ELSTER-Organisationszertifikat und das Konto bei „Mein Unternehmenskonto“, beides braucht Vorlauf. Stellen Sie die Angaben nach § 33 Abs. 1 BSIG zusammen, insbesondere die öffentlichen IP-Adressbereiche, die in vielen Unternehmen niemand auf Anhieb nennen kann. Registrieren Sie die Einrichtung im BSI-Portal und legen Sie fest, wer die Angaben pflegt.

  • Schritt 3: Assets und Lieferanten erfassen

    Erfassen Sie die IT-Systeme, Komponenten und Prozesse, die Sie für die Erbringung Ihrer Dienste nutzen, denn auf sie bezieht sich § 30 BSIG. Erfassen Sie daneben alle Dienstleister mit Zugriff auf diese Systeme oder mit Betriebsverantwortung dafür: Rechenzentrum, Cloud-Anbieter, Managed Service Provider, Softwarehersteller mit Fernwartung. Prüfen Sie die bestehenden Verträge auf Sicherheitsanforderungen, Meldewege und Auditrechte; meist zeigt sich hier die erste große Lücke.

  • Schritt 4: Gap-Analyse gegen § 30 BSIG

    Nehmen Sie die zehn Bereiche aus § 30 Abs. 2 als Raster. Beantworten Sie pro Bereich drei Fragen: Gibt es eine Maßnahme, ist sie dokumentiert, hat jemand ihre Wirksamkeit geprüft? Ein bestehendes ISMS liefert dafür die Basis. Ergebnis ist eine priorisierte Maßnahmenliste mit Verantwortlichen und Terminen, die die Geschäftsleitung freigibt.

  • Schritt 5: Technische und organisatorische Maßnahmen umsetzen

    Beginnen Sie mit den Maßnahmen, die das größte Risiko mit dem geringsten Aufwand senken: Multi-Faktor-Authentifizierung für Fernzugänge und Administratorkonten, ein Backup mit getesteter Wiederherstellung, ein geregeltes Patch- und Schwachstellenmanagement, eine nachvollziehbare Zugriffskontrolle und ein Logging, das Vorfälle überhaupt erkennbar macht. Die Verhältnismäßigkeit nach § 30 Abs. 1 erlaubt es, den Umfang an Größe und Risiko auszurichten. Sie erlaubt es nicht, einen der zehn Bereiche auszulassen.

  • Schritt 6: Melde- und Notfallprozesse etablieren

    Definieren Sie, ab wann ein Vorfall für Ihr Unternehmen „erheblich“ ist, wer das entscheidet und wer die Meldung an das BSI freigibt und absendet. Regeln Sie die Erreichbarkeit außerhalb der Bürozeiten und die Zusammenarbeit mit externen Monitoring-Dienstleistern. Bereiten Sie Vorlagen für die einzelnen Meldestufen vor und üben Sie den Ablauf einmal im Jahr an einem realistischen Szenario, etwa einem Ransomware-Befall am Wochenende. Bei der Übung zeigt sich, ob Ihre Organisation die 24 Stunden schafft.

  • Schritt 7: Geschäftsleitung schulen und Nachweise vorbereiten

    Planen Sie die Schulung der Geschäftsleitung nach § 38 Abs. 3 mit Teilnahmenachweis und festem Wiederholungsrhythmus. Vereinbaren Sie einen Berichtsweg, über den die Geschäftsleitung Risiken, Maßnahmenstand und offene Entscheidungen regelmäßig vorgelegt bekommt. Legen Sie Risikoanalyse, Maßnahmenliste, Prüfergebnisse und Schulungsnachweise so ab, dass Sie sie innerhalb weniger Tage vorlegen könnten.

Wer den eigenen Stand danach von außen spiegeln will, kann den NIS-2-Readiness-Check von ForeNova als Zwischenbilanz nutzen.

NIS2UmsuCG und ISO 27001: Was zählt bereits, was fehlt noch?

Ein zertifiziertes Informationssicherheits-Managementsystem (ISMS) nach ISO/IEC 27001 deckt einen großen Teil von § 30 BSIG ab. NIS-2-Konformität ersetzt es nicht. Das BSI formuliert das in seinem Infopaket zu ISO/IEC 27001 im Kontext NIS-2 ausdrücklich: Eine Zertifizierung ist keine Voraussetzung für die Erfüllung des BSIG, und sie gilt nicht als Nachweis der NIS-2-Konformität. Als Fundament ist sie trotzdem der beste Ausgangspunkt, den ein Unternehmen haben kann.

Überschneidungen mit einem bestehenden ISMS

Anforderung aus § 30 Abs. 2 BSIG Im ISO-27001-ISMS meist vorhanden Für das BSIG ergänzen oder prüfen
Risikoanalyse und Sicherheitskonzepte (Nr. 1) Risikobewertung, Erklärung zur Anwendbarkeit Geltungsbereich auf den gesamten relevanten Einrichtungsbetrieb ausweiten
Bewältigung von Sicherheitsvorfällen (Nr. 2) Incident-Management-Prozess Meldekette 24 Stunden, 72 Stunden, ein Monat; Freigabe der Meldung an das BSI
Aufrechterhaltung des Betriebs (Nr. 3) Business Continuity, Backup-Regeln Wiederherstellungstests dokumentieren, Krisenmanagement benennen
Sicherheit der Lieferkette (Nr. 4) Regeln für Lieferantenbeziehungen Anforderungen an unmittelbare Anbieter vertraglich festschreiben
Wirksamkeitsbewertung (Nr. 6) Interne Audits, Managementbewertung Ergebnisse als vorlegbare Nachweise vorhalten
Schulung (Nr. 7) und Geschäftsleitung (§ 38) Awareness-Programm für Mitarbeitende Eigene Schulung der Geschäftsleitung mit Teilnahmenachweis
Registrierung (§ 33) Nicht Teil der Norm Registrierung im BSI-Portal und Pflege der Angaben

Wo NIS-2 über ISO 27001 hinausgeht

Das BSI nennt drei Lücken. Den Geltungsbereich: ISO 27001 erlaubt es, das ISMS auf einzelne Standorte oder Geschäftsbereiche zu beschränken, das BSIG verlangt die Umsetzung für den gesamten relevanten Einrichtungsbetrieb. Die Risikobehandlung: Die Norm lässt neben der Risikoreduktion auch Risikoakzeptanz und Risikotransfer zu, das BSIG verlangt die Umsetzung geeigneter Maßnahmen. Und die gesetzlichen Pflichten, die in keiner Norm stehen: Registrierung, Meldepflichten und die Verantwortung der Geschäftsleitung. Für Betreiber kritischer Anlagen kann ein ISO-27001-Zertifikat Teil des Nachweises nach § 39 BSIG sein, wenn es die vom BSI festgelegten Rahmenbedingungen erfüllt.

Ein bestandenes Zertifizierungsaudit sagt außerdem wenig darüber, ob im Alltag klar ist, wer einen Vorfall bewertet, wer Ausnahmen genehmigt und wer der Geschäftsleitung berichtet. Genau diese Fragen prüft das BSIG über § 32 und § 38 mit. Für Unternehmen mit ISMS ist die NIS-2-Umsetzung deshalb weniger ein Technikprojekt als eine Überprüfung von Geltungsbereich, Zuständigkeiten und Meldefähigkeit.

Häufige Fragen zum NIS2UmsuCG

Fazit: Was von NIS2 betroffene Unternehmen jetzt tun sollten

Das NIS2UmsuCG ist seit mehr als acht Monaten geltendes Recht, die Fristen für die Registrierung sind abgelaufen, und die Bundesregierung hat angekündigt, dass das BSI Ordnungswidrigkeitsverfahren einleitet. Wer bisher abgewartet hat, hat dafür keinen Grund mehr. Vier Schritte haben Vorrang:

  1. Betroffenheit nach § 28 BSIG dokumentiert prüfen, auch wenn das Ergebnis „nicht betroffen“ lautet, und die Lieferkettenanforderungen der eigenen Kunden mitdenken.
  2. Falls betroffen: im BSI-Portal registrieren, ohne auf ein Schreiben des BSI zu warten.
  3. Die zehn Bereiche aus § 30 Abs. 2 BSIG als Raster für eine Gap-Analyse nutzen und die Ergebnisse von der Geschäftsleitung freigeben lassen.
  4. Meldeprozess und Erreichbarkeit so organisieren, dass die 24-Stunden-Frist auch an einem Samstag zu halten ist, und die Geschäftsleitung schulen.

Ein NIS2-Check kann Klarheit darüber bringen, inwiefern Ihr Unternehmen betroffen ist und wie hier sinnvolle nächste Schritte aussehen.

Weiterführende Artikel

Cybersecurity
14 Okt. 2026 22 Min. Lesezeit

TISAX-Zertifizierung | Ablauf, Kosten & Labels | IT-Dock

TISAX steht für Trusted Information Security Assessment Exchange. Das Verfahren ermöglicht Unternehmen, ihre Informationssicherheit nach einheitlichen Anforderungen prüfen zu lassen und die Ergebnisse mit Geschäftspartnern zu teilen.

Benjamin Richter Jetzt lesen →
Allgemein
08 Okt. 2026 9 Min. Lesezeit

Spam-Anrufe 2026: Nummern prüfen und blockieren | IT-Dock

Auffällige Nummern prüfen, Anrufe auf iPhone und Android blockieren und Betrugsversuche melden.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
18 Sep. 2026 9 Min. Lesezeit

Den richtigen IT-Dienstleister für den Mittelstand finden

Wer Fehler vermeiden will, braucht einen strukturierten Auswahlprozess, der auf klaren Kriterien basiert.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
14 Sep. 2026 13 Min. Lesezeit

ISO-27001-Zertifizierung: Ablauf, Kosten und Zeitplan

Viele Unternehmen in Deutschland stehen vor der gleichen Frage: Wie läuft eine ISO-27001-Zertifizierung eigentlich ab?

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
10 Sep. 2026 13 Min. Lesezeit

ISO 27001-Zertifizierung: So läuft der Prozess wirklich ab

Wer als KMU an Ausschreibungen größerer Unternehmen teilnehmen will, kommt an dem Thema schlicht nicht mehr vorbei.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
07 Aug. 2026 16 Min. Lesezeit

EDR vs. XDR: Unterschiede, Vorteile & Auswahlhilfe | IT-Dock

EDR überwacht Endgeräte, XDR erweitert das Prinzip auf Netzwerk, Identitäten und Cloud. Was die Technik erkennt und was Ihre Organisation damit anfangen kann.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
05 Aug. 2026 18 Min. Lesezeit

Managed Detection and Response (MDR): Leitfaden 2026

Was ein MDR-Service leistet, wo die Grenze zu EDR, SIEM und SOC verläuft und worauf es bei der Anbieterauswahl ankommt.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
04 Aug. 2026 14 Min. Lesezeit

Smishing erkennen & abwehren: Leitfaden für Unternehmen

Smishing ist Phishing per SMS. Angreifer verschicken Textnachrichten im Namen eines vertrauenswürdigen Absenders wie Paketdienst, Bank, Behörde oder Vorgesetzte.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
27 Juli 2026 12 Min. Lesezeit

Whaling | Definition, Angriff erkennen & schützen

Was ist Whaling? Wie diese gezielte Phishing-Attacke auf Führungskräfte funktioniert, woran Sie sie erkennen und wie Sie Ihr Unternehmen schützen.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
22 Juli 2026 14 Min. Lesezeit

CEO Fraud erkennen und verhindern – der Ratgeber

CEO Fraud (Fake President): Wie die Betrugsmasche funktioniert, woran Sie sie erkennen und wie Sie Ihr Unternehmen wirksam davor schützen.

IT-Dock Redaktion Jetzt lesen →

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top