MDR Security: Was Managed Detection and Response leistet und wann es sich für den Mittelstand rechnet

Was ein MDR Security Service leistet, wie die Preise zustande kommen und woran Sie passende Anbieter erkennen.

MDR Security: Symbolbild mit den drei Bausteinen Managed, Detection und Response

Anzeige | ForeNova Technologies

Sonntag, 2:40 Uhr. Die Sicherheitssoftware meldet verdächtige Skriptbefehle auf einem Fileserver. Wer schaut sich das an? In vielen mittelständischen Unternehmen lautet die ehrliche Antwort: niemand vor Montagmorgen.

MDR Security schließt genau diese Lücke in der Abwehr von Cyberbedrohungen. Wie der Service arbeitet, was er kostet, wo er sich von EDR, SIEM, SOC und MSSP abgrenzt und welche Fragen Sie einem Anbieter vor der Unterschrift stellen sollten, zeigen die folgenden Abschnitte.

Was ist MDR Security? Die Definition in einem Satz

MDR Security (Managed Detection and Response) ist ein externer Cybersecurity-Service: Ein Team aus Sicherheitsanalysten überwacht die IT-Umgebung eines Unternehmens rund um die Uhr, erkennt Bedrohungen, bewertet sie und dämmt Angriffe aktiv ein. Der Anbieter bringt Sicherheitstechnologien, Threat Intelligence und Sicherheitsexperten in einem Paket mit. Sie bezahlen also vor allem die Arbeit des Analystenteams, die Software gehört dazu.

Wofür steht die Abkürzung MDR?

MDR steht für Managed Detection and Response, auf Deutsch etwa „verwaltete Erkennung und Reaktion“. Managed heißt: Ein Dienstleister betreibt den Service. Detection meint das Aufspüren von Angriffen, etwa auf Endpunkten (Rechnern, Servern, Smartphones), im Netzwerk, in der Cloud oder bei Benutzerkonten. Response beschreibt die Reaktion, also das Isolieren eines Geräts, das Sperren eines Kontos oder das Blockieren einer Verbindung.

Im Security-Kontext hat MDR nichts mit der EU-Medizinprodukteverordnung zu tun, die ebenfalls als MDR abgekürzt wird. Wir bleiben im weiteren Text beim englischen Fachbegriff, den auch Anbieter und Ausschreibungen verwenden.

Warum ist MDR ein Service und keine Software?

Viele Hersteller nennen ihre Plattform „MDR“, obwohl sie im Kern ein Tool verkaufen. Ein EDR-System erkennt zwar Auffälligkeiten, entscheidet aber nicht, ob ein Alarm echt ist. Diese Entscheidung treffen Sicherheitsexperten. Bei MDR sitzen diese Menschen beim Anbieter, arbeiten im Schichtbetrieb und verpflichten sich in einem Service Level Agreement (SLA) zu festen Reaktionszeiten.

Ein schneller Test: Nennt ein Angebot weder Analysten noch Reaktionszeiten oder Eskalationswege, kaufen Sie im Kern ein Tool.

Warum brauchen Unternehmen MDR Security?

Die meisten Mittelständler haben längst gute Sicherheitstechnik im Einsatz: Firewall, EDR, Microsoft Defender, vielleicht ein SIEM. Das Problem liegt selten bei den Sicherheitstechnologien. Es fehlt jemand, der die Meldungen dieser Systeme zu jeder Uhrzeit liest, einordnet und darauf reagiert.

Alert Fatigue: Zu viele Meldungen, zu wenig Zeit

Jedes Sicherheitstool erzeugt Alarme. Zusammen kommen schnell Hunderte Meldungen pro Tag, die meisten davon harmlos. Kleine Sicherheitsteams oder die IT-Abteilung prüfen sie zwischen Tickets, Updates und Projekten. Irgendwann klicken sie Warnungen nur noch weg. Diesen Zustand nennt die Branche Alert Fatigue. In der Flut gehen dann die wenigen Alarme unter, die wirklich zählen.

Fachkräftemangel: 24/7 braucht mehr Leute, als man denkt

Eine Woche hat 168 Stunden. Um einen einzigen Platz rund um die Uhr zu besetzen, brauchen Sie rechnerisch gut vier Vollzeitkräfte. Zählen Sie Urlaub, Krankheit, Weiterbildung und eine zweite Person für Spitzenzeiten dazu, landen Sie bei sechs bis acht Analysten. Für Unternehmen mit weniger als rund 1.000 Mitarbeitenden rechnet sich ein solches Team kaum, zumal erfahrene Sicherheitsanalysten auf dem Arbeitsmarkt knapp und teuer sind.

Angreifer arbeiten dann, wenn Ihre IT frei hat

Ransomware-Gruppen, also Banden, die Daten verschlüsseln und für die Freigabe Lösegeld fordern, planen ihre Angriffe gern für Nächte, Wochenenden und Feiertage, weil dann kaum jemand die Überwachung besetzt. Ein bekanntes Beispiel ist der Angriff auf Kaseya im Juli 2021: Die Täter nutzten eine Schwachstelle in der Fernwartungssoftware VSA und schlugen am Freitag vor dem langen Feiertagswochenende in den USA zu. Über die Kunden betroffener IT-Dienstleister trafen sie laut Kaseya 800 bis 1.500 Unternehmen.

Laut Mandiant M-Trends 2026 blieben Angreifer im Jahr 2025 im Median 14 Tage unentdeckt, drei Tage länger als im Vorjahr. Entdeckten Unternehmen den Angriff selbst, lag der Wert bei rund neun Tagen. Kam der Hinweis von außen, waren es 25 Tage. Die IBM Cost of a Data Breach Studie 2025 misst einen anderen Wert: Im Schnitt vergingen 241 Tage, bis Unternehmen ein Datenleck erkannt und eingedämmt hatten. Die Zahl liegt höher, weil IBM einen Durchschnitt bildet und die Zeit bis zur Eindämmung mitzählt.

Beide Zahlen zeigen dasselbe Muster. Jeder Tag, den ein Angreifer unbemerkt im Netz verbringt, erhöht den Schaden. Fachleute nennen diese Zeitspanne Dwell Time. MDR setzt genau hier an und hebt das Sicherheitsniveau dort, wo die eigene Überwachung Lücken hat.

Wie funktioniert MDR Security in der Praxis?

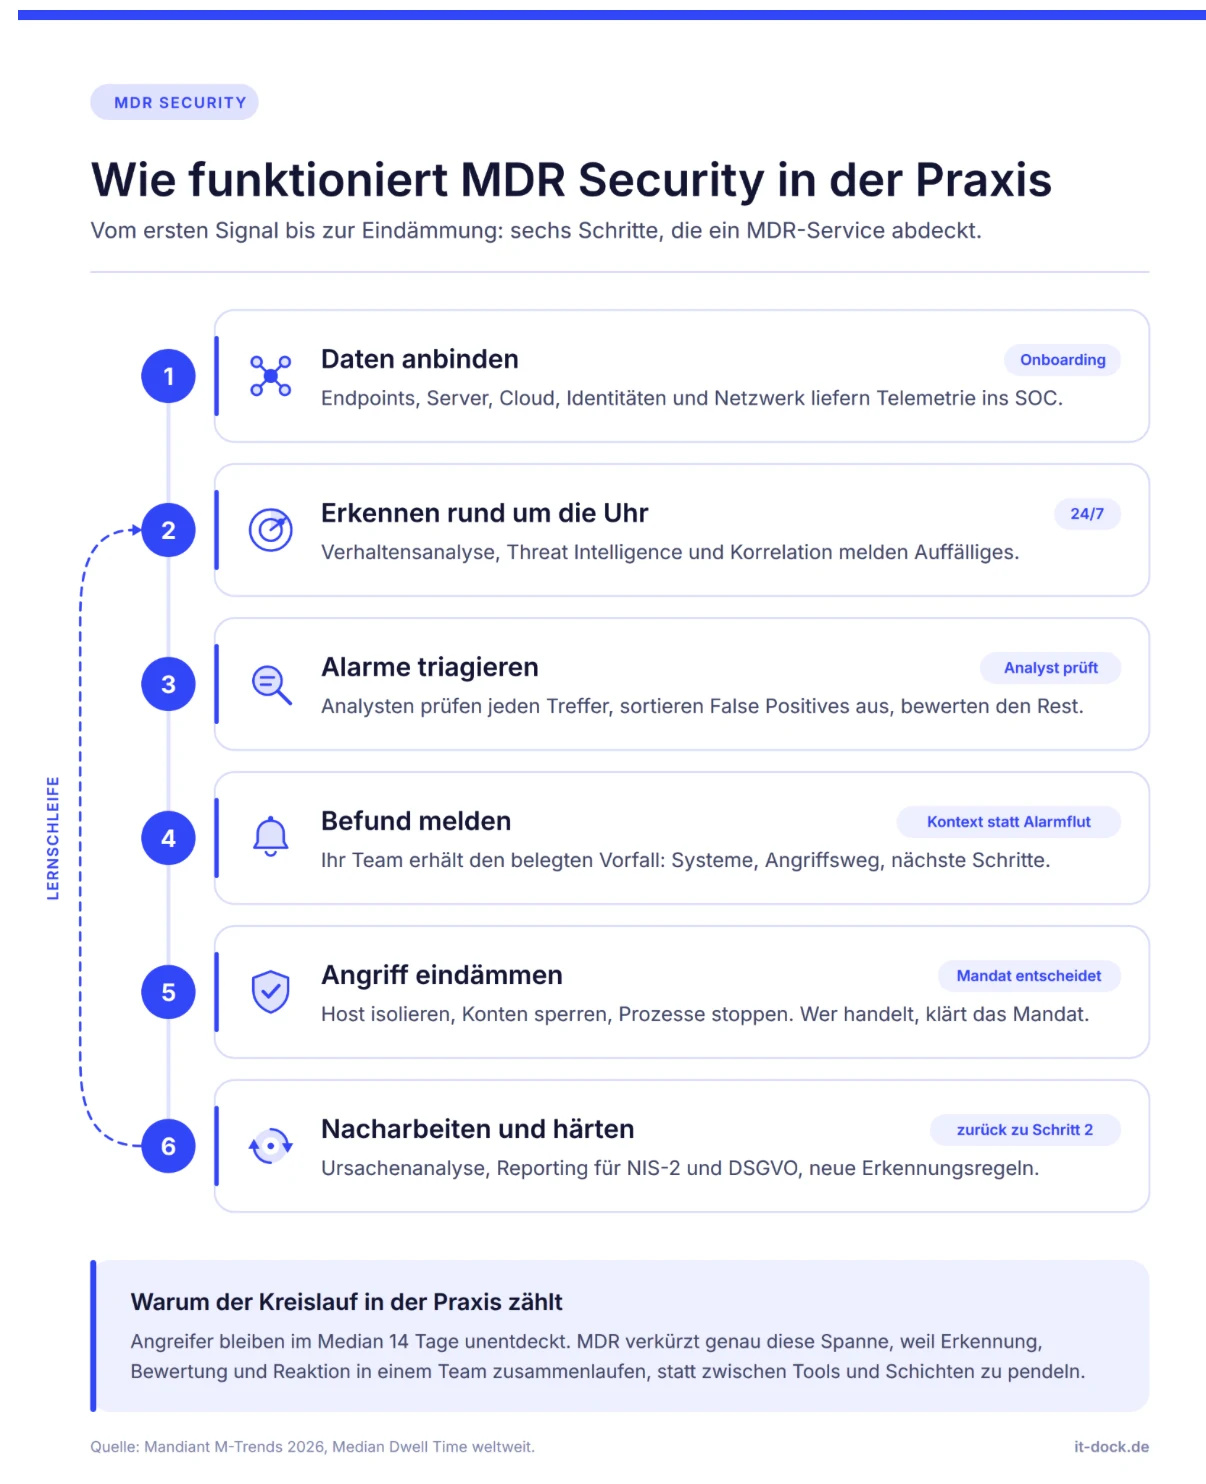
Ein MDR Security Service folgt einem wiederkehrenden Kreislauf aus sechs Schritten. Die Details unterscheiden sich je nach Anbieter, das Grundmuster bleibt gleich.

Infografik MDR Security: Kreislauf aus Datenanbindung, Erkennung rund um die Uhr, Triage, Befund, Eindämmung und Nacharbeit

Welche Datenquellen bindet MDR an?

Zuerst braucht das Analystenteam Sicht auf Ihre Umgebung. Dazu installiert der Anbieter Sensoren, also kleine Überwachungsprogramme, auf Endpunkten und Servern oder nutzt den Agenten Ihrer vorhandenen EDR-Software. Diese liefern Telemetrie, also laufende Daten zu Prozessen, Verbindungen und Anmeldungen. Hinzu kommen Netzwerkdaten, Protokolldaten (Logs) aus Cloud-Diensten wie Microsoft 365 oder Azure und Anmeldedaten aus dem Identitätsmanagement, etwa Active Directory oder Entra ID. Je mehr Quellen angebunden sind, desto weniger blinde Flecken bleiben.

Wie erkennt MDR einen Angriff?

Die Erkennung läuft auf drei Ebenen. Verhaltensanalysen suchen nach Mustern, die von der Normalität abweichen, etwa ein Buchhaltungskonto, das nachts Admin-Tools startet. Über Threat Intelligence, also gesammeltes Wissen über aktuelle Angreifer, gleichen die Systeme die Telemetrie mit bekannten Bedrohungen, Angreifer-Infrastrukturen und Techniken ab. Threat Hunting schließlich ist die aktive Suche: Sicherheitsanalysten prüfen gezielt Hypothesen, statt nur auf Alarme zu warten.

Was passiert bei der Triage?

Nicht jeder Alarm ist ein Angriff. In der Triage prüft ein Analyst, ob eine Meldung echt ist, wie schwer sie wiegt und welche Systeme betroffen sind. Diese Vorarbeit filtert den größten Teil der Fehlalarme heraus.

Was erfährt Ihr Team, wenn ein Alarm echt ist?

Bei Ihnen landet am Ende nur, was eine Entscheidung oder Handlung erfordert. Statt einer nackten Warnung erhalten Sie einen belegten Befund: welche Systeme betroffen sind, auf welchem Weg der Angreifer kam und welche Schritte jetzt anstehen. Mit diesem Kontext muss Ihr Team nachts nicht selbst recherchieren, sondern kann direkt entscheiden.

Wie reagiert der MDR-Anbieter auf einen Vorfall?

Hier trennt sich echte Abwehr von reinem Monitoring. Der Anbieter greift nach Playbooks ein, also nach vorher vereinbarten Ablaufplänen für typische Vorfälle. Er trennt ein befallenes Gerät vom Netz, sperrt ein übernommenes Konto oder blockiert die Verbindung zu dem Server, über den Angreifer ihre Schadsoftware steuern. Welche Maßnahmen er ohne Rückfrage ergreifen darf, legen Sie im Onboarding fest. Die vollständige Wiederherstellung und die Forensik, also die digitale Spurensicherung, gehören je nach Vertrag zum Service oder zur separaten Incident Response.

Wie das in der Praxis aussieht, beschreibt ForeNova so: Bei einem bestätigten Vorfall analysiert und bewertet das SOC zuerst die Lage und informiert den Kunden. Parallel kann es direkt eindämmen, etwa einen betroffenen Endpoint isolieren oder einen schädlichen Prozess stoppen. Weiterreichende oder geschäftskritische Maßnahmen stimmt das SOC dagegen gemeinsam mit dem Kunden ab.

Auf die Wiederherstellung allein sollten Sie sich trotzdem nicht verlassen. Moderne Ransomware sucht gezielt nach Backups und greift sie vor der Verschlüsselung an. Wie solche Angriffe ablaufen, zeigt ForeNova im Beitrag Backup ist kein Schutz.

Was passiert nach dem Vorfall?

Nach jedem Vorfall dokumentiert der Anbieter, was passiert ist und welche Maßnahmen gegriffen haben. Monatliche Berichte zeigen Trends, offene Schwachstellen und Empfehlungen. Diese Erkenntnisse fließen zurück in die Erkennungsregeln, sodass der Service mit der Zeit genauer wird.

Worin unterscheidet sich MDR von EDR, XDR, SIEM, SOC und MSSP?

Viele werfen die Begriffe durcheinander, dabei liegen sie auf verschiedenen Ebenen. EDR, XDR und SIEM sind Technologien. Ein SOC ist eine Funktion, also ein Team mit Prozessen. MDR und MSSP sind Betriebsmodelle, die festlegen, wer die Arbeit erledigt.

Begriff Ebene Was es leistet Wer betreibt es? Reagiert aktiv? Passt, wenn …
EDR (Endpoint Detection and Response) Technologie Erkennt verdächtiges Verhalten auf Endpunkten und Servern Ihre IT oder ein Dienstleister Nur automatisiert oder nach manueller Freigabe Sie ein eigenes Team haben, das die Konsole täglich betreut
XDR (Extended Detection and Response) Technologie Verknüpft Endpunkt-, Netzwerk-, Cloud- und Identitätsdaten Ihre IT oder ein Dienstleister Automatisiert, Entscheidung bleibt bei Menschen Sie mehrere Datenquellen zentral auswerten wollen
SIEM (Security Information and Event Management) Technologie Sammelt und korreliert Logs, liefert Compliance-Nachweise Meist ein SOC-Team In der Regel nicht, ein SIEM meldet vor allem Sie Logs länger aufbewahren und auswerten müssen
SOC (Security Operations Center) Funktion Team, das Sicherheitsmeldungen überwacht und bearbeitet Intern oder extern als Managed SOC Je nach Mandat Sie Security als dauerhafte Aufgabe organisieren
MSSP (Managed Security Service Provider) Betriebsmodell Betreibt Firewalls, Virenschutz und weitere Sicherheitstechnik Externer Dienstleister Meist nur Benachrichtigung Sie Technik auslagern, aber selbst reagieren können
MDR (Managed Detection and Response) Betriebsmodell Erkennt, bewertet und dämmt Angriffe rund um die Uhr ein Externes Analystenteam Ja, nach vereinbarten Playbooks Ihnen Personal für 24/7-Reaktion fehlt

Was ist der Unterschied zwischen EDR und MDR?

EDR ist das Werkzeug, MDR ist der Service drumherum. Ein EDR-System liefert Daten und Alarme. MDR sorgt dafür, dass ein Mensch diese Alarme auswertet und handelt. Viele MDR-Anbieter setzen selbst auf EDR oder XDR als technische Basis. Wie sich EDR und XDR im Detail unterscheiden, lesen Sie in unserem Vergleich EDR vs. XDR.

Worin unterscheiden sich MDR und ein Managed SOC?

Die Grenze ist fließend, und viele Anbieter nutzen beide Begriffe für dasselbe Angebot. Managed SOCs sind tendenziell breiter angelegt: Sie überwachen auch Compliance-Ereignisse, betreiben oft ein SIEM und arbeiten mit Ihren vorhandenen Tools. MDR fokussiert stärker auf Erkennung und schnelle Reaktion und bringt häufig eigene Technik mit. Im Gespräch mit Anbietern lohnt es sich deshalb, nach konkreten Leistungen zu fragen statt nach dem Etikett.

MDR oder MSSP: Wo verläuft die Grenze?

Klassische MSSPs verwalten Sicherheitstechnik. Sie pflegen Firewall-Regeln, verteilen Updates und schicken Ihnen eine Meldung, wenn etwas auffällt. Was danach passiert, liegt bei Ihnen. Ein MDR-Anbieter übernimmt genau diesen nächsten Schritt und greift selbst ein. Manche MSSPs bieten MDR inzwischen als eigenes Modul an.

Wie passt SIEM ins Bild?

Ein SIEM sammelt Logs aus allen Systemen und verknüpft sie. Ohne ein Team, das die Ergebnisse auswertet, bleibt es allerdings ein teurer Datenspeicher. Einige MDR-Services nutzen ein SIEM als Datenbasis, andere arbeiten ausschließlich mit XDR-Telemetrie. Für die Aufbewahrungspflichten einiger Regularien kann ein SIEM zusätzlich sinnvoll bleiben.

Eine ausführliche Einordnung aller Leistungsbausteine finden Sie in unserem Leitfaden zu Managed Detection and Response. Dieser Beitrag konzentriert sich auf die Entscheidungsfragen: Kosten, Regulatorik und Anbieterauswahl.

Welche Unternehmen profitieren am meisten von MDR Security?

MDR hilft vor allem dort, wo Sicherheitstechnik vorhanden ist, aber das Personal für den Dauerbetrieb fehlt. Das trifft auf einen großen Teil des Mittelstands zu.

Wie sieht die typische Ausgangslage im Mittelstand aus?

Ein Unternehmen mit 50 bis 1.000 Mitarbeitenden hat meist eine IT-Abteilung von zwei bis zehn Personen. Diese kümmert sich um Arbeitsplätze, Server, ERP, Telefonie und Projekte. Cybersicherheit ist eine Aufgabe unter vielen, ein eigenes Sicherheitsteam fehlt meist. Gleichzeitig steigen die Anforderungen durch NIS-2, Kunden-Audits und Cyberversicherungen. In dieser Lage denken viele Unternehmen zum ersten Mal über MDR nach.

In welchen Branchen ist der Bedarf besonders hoch?

Fertigung

Ein Angriff führt schnell zum Produktionsstillstand, und jede Stunde kostet Geld.

Vernetzte Produktion (OT)

In der Fertigung hängen zudem oft Maschinensteuerungen (OT) am selben Netz.

Gesundheitswesen

Hier stehen sensible Patientendaten und die Versorgung auf dem Spiel.

Finanzdienstleister

Sie unterliegen strengen Aufsichtsregeln.

Umfeld kritischer Infrastrukturen (KRITIS)

Zulieferer von Energieversorgern oder Logistikdienstleister fallen häufig unter NIS-2 oder werden von ihren Kunden in die Pflicht genommen.

Cyberversicherung

Ein weiterer Anlass: Prüfen Sie, was Ihr Versicherer im Antrag zu Erkennung und Reaktion abfragt.

Wann ist MDR nicht die richtige Antwort?

Wenn die Grundhygiene fehlt

MDR ersetzt keine Grundhygiene. Bleiben bekannte Schwachstellen ungepatcht und fehlen Multi-Faktor-Authentifizierung oder funktionierende Backups, sieht der Anbieter zwar jeden Einbruch, kann ihn aber nur begrenzt aufhalten. Diese Hausaufgaben sollten Sie zuerst erledigen.

Bei sehr kleinen Betrieben und Konzernen mit eigenem SOC

Für sehr kleine Betriebe mit einer Handvoll Rechnern ist ein vollwertiger MDR-Vertrag oft überdimensioniert. Dort reicht häufig ein gut betreuter Endpunktschutz über das Systemhaus. Am anderen Ende stehen Konzerne mit eigenem 24/7-SOC. Sie nutzen MDR eher ergänzend, etwa für Randzeiten oder einzelne Standorte.

Ohne internen Gegenpart

Wenn der Anbieter nachts einen Server isolieren will, muss jemand im Unternehmen erreichbar sein, der Entscheidungen treffen darf. Der Service verteilt die Verantwortung neu, er nimmt sie Ihnen aber nicht ab.

Was kostet ein MDR Security Service?

Pauschale Preise für einen MDR-Dienst gibt es nicht, und Listenpreise veröffentlichen die wenigsten Anbieter. Sie können die Angebote aber vergleichen, wenn Sie die Preislogik verstehen. Die meisten Anbieter rechnen pro Endpunkt und Monat ab, einige pro Nutzer. Bei Services mit SIEM kommt oft die Menge der Protokolldaten hinzu, gemessen in Gigabyte pro Tag. Üblich sind Mindestlaufzeiten von einem bis drei Jahren und eine einmalige Onboarding-Gebühr.

Welche Faktoren treiben die Kosten?

Endpunkte und Server

Den größten Einfluss hat die Zahl der überwachten Endpunkte und Server.

Angebundene Datenquellen

Wer neben Endpunkten auch Netzwerk, Cloud und Identitäten überwachen lässt, zahlt mehr.

Response-Tiefe

Reine Benachrichtigung kostet weniger als aktives Eingreifen samt Forensik.

SLA und Zusatzleistungen

Kürzere Reaktionszeiten, längere Datenaufbewahrung, Threat Hunting oder ein Incident-Response-Kontingent erhöhen den Preis.

Was ist günstiger: MDR-Service oder eigenes SOC?

Fair ist der Vergleich nur, wenn Sie alle Kostenblöcke eines internen SOC mitrechnen. Die folgende Übersicht zeigt, wo die Kosten jeweils anfallen.

Kostenblock Eigenes SOC MDR-Vertrag
Personal Sechs bis acht Analysten plus Leitung, Gehälter und Schichtzulagen Im Servicepreis enthalten
Recruiting und Fluktuation Laufend, da Security-Fachkräfte oft wechseln Entfällt
Technologie Lizenzen für SIEM, EDR oder XDR, Speicher, Betrieb Meist enthalten, teils mit eigener Lizenz kombinierbar
Threat Intelligence Eigene Feeds und Abonnements Enthalten
Weiterbildung Zertifizierungen und Schulungen pro Kopf Enthalten
Interne Ansprechpartner Voll im Team verankert Weiterhin nötig, aber mit deutlich weniger Aufwand
Anlaufzeit Monate bis zu einem Jahr bis zum stabilen Betrieb Wenige Wochen Onboarding

Der Preis für diese Entlastung: Sie geben einen Teil der Kontrolle über Priorisierung und Tooling ab und müssen den Anbieter über Vertrag, Berichte und Review-Termine steuern.

Wer eine konkrete Rechnung für das eigene Unternehmen aufstellen möchte, kann den MDR-SOC-Kostenrechner von ForeNova nutzen. Er stellt die Kosten eines internen SOC einem MDR-Service gegenüber.

Was leistet MDR bei NIS-2 und DSGVO?

MDR hilft bei regulatorischen Pflichten, erfüllt sie aber nicht allein. Die Verantwortung bleibt beim Unternehmen und seiner Geschäftsleitung.

Welche Pflichten aus NIS-2 unterstützt MDR?

Mit dem NIS-2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025 ein neu gefasstes BSI-Gesetz (BSIG). Nach Schätzung des BSI fallen rund 29.500 Einrichtungen darunter. Ob Ihr Unternehmen dazugehört, hängt vom Sektor nach Anlage 1 oder 2 des BSIG sowie von Mitarbeiterzahl, Umsatz und Bilanzsumme ab (§ 28 BSIG). Einen ersten Selbsttest bietet der NIS-2-Readiness-Check von ForeNova: Er prüft die Betroffenheit und den Umsetzungsstand von 16 Kernanforderungen und fasst das Ergebnis als PDF zusammen.

Zu den Pflichten zählen Maßnahmen zur Bewältigung von Sicherheitsvorfällen (§ 30 BSIG) und ein gestuftes Meldeverfahren (§ 32 BSIG). Einen erheblichen Sicherheitsvorfall melden Sie spätestens 24 Stunden nach Kenntniserlangung als frühe Erstmeldung. Spätestens nach 72 Stunden folgt die eigentliche Meldung, spätestens einen Monat danach die Abschlussmeldung. Alle Meldungen gehen an die gemeinsame Meldestelle von BSI und BBK.

Diese Fristen halten Sie nur ein, wenn Sie einen Vorfall schnell erkennen und sauber dokumentieren. Genau das liefert MDR: eine Überwachung rund um die Uhr, eine Zeitleiste des Angriffs, betroffene Systeme und ergriffene Maßnahmen. Mit diesen Informationen füllen Sie die Meldungen deutlich schneller aus.

Dabei löst längst nicht jeder Alarm eine Meldepflicht aus. Die meisten Vorfälle, die ein MDR-Team bearbeitet, sind schnell eingedämmt und bleiben ohne Folgen für den Betrieb. Entscheidend ist, ob ein Vorfall als erheblich gilt, also schwere Betriebsstörungen oder finanzielle Verluste verursacht oder verursachen kann.

Was bleibt in Ihrer Verantwortung?

Das MDR-Team erkennt den Angriff und liefert die Fakten, die Meldepflicht bleibt bei Ihrem Unternehmen. Ob ein Vorfall erheblich ist, entscheidet deshalb eine benannte Person bei Ihnen, im Zweifel die Geschäftsleitung, und zwar auch nachts und am Wochenende. Die Meldung selbst übermittelt Ihre beim BSI registrierte Kontaktstelle. Legen Sie diesen Eskalationsweg am besten schon im Onboarding fest.

Auch zwei Pflichten der Geschäftsleitung lassen sich nicht auslagern: Sie muss die Maßnahmen umsetzen und ihre Umsetzung überwachen, und sie muss regelmäßig an Schulungen teilnehmen (§ 38 BSIG). Welche Haftungsrisiken daraus für Geschäftsführer entstehen, beschreibt ForeNova im Beitrag Wenn der Hackerangriff zur Chefsache wird.

Noch ein Punkt für die Anbieterauswahl: Managed Security Service Provider stehen selbst in Anlage 1 des BSIG. Nehmen Sie den MDR-Anbieter deshalb in Ihre Lieferkettenprüfung nach § 30 Abs. 2 Nr. 4 BSIG auf und fragen Sie, ob er selbst beim BSI registriert ist.

Wie steht es um DSGVO und Datenstandort?

MDR verarbeitet zwangsläufig personenbezogene Daten: Benutzernamen, IP-Adressen, E-Mail-Metadaten, Anmeldezeiten. Deshalb brauchen Sie mit dem Anbieter einen Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO. Fragen Sie außerdem, wie lange und wo die Telemetriedaten gespeichert werden, von wo aus die Analysten zugreifen und ob Unterauftragnehmer außerhalb der EU beteiligt sind. Ein SOC und ein Rechenzentrum in Deutschland vereinfachen diese Prüfung erheblich.

Einen Punkt übersehen viele: Weil MDR das Verhalten von Nutzerkonten auswertet, hat der Betriebsrat nach § 87 Abs. 1 Nr. 6 BetrVG ein Mitbestimmungsrecht. Beziehen Sie den Betriebsrat frühzeitig ein, am besten schon vor der Vertragsunterschrift.

Wie wählen Sie den passenden MDR-Anbieter aus?

Auf dem Papier sehen viele MDR-Angebote gleich aus, die Unterschiede zeigen sich erst im Ernstfall. Achten Sie deshalb vor allem auf die folgenden sechs Punkte.

Informiert der Anbieter nur oder handelt er auch?

Das ist die wichtigste Frage überhaupt. Manche Anbieter schicken Ihnen nachts eine E-Mail und überlassen den Rest Ihrem Team. Andere isolieren Systeme selbst und rufen Sie parallel an. Lassen Sie sich genau beschreiben, welche Maßnahmen der Anbieter ohne Rückfrage ergreift und welche Ihre Freigabe brauchen.

Wie realistisch sind SLA und Reaktionszeiten?

Prüfen Sie, was das SLA tatsächlich misst. Eine Reaktionszeit von 15 Minuten kann bedeuten, dass ein Analyst den Alarm geöffnet hat, oder dass ein Gerät bereits isoliert ist. Fragen Sie nach den gemessenen Werten der letzten Monate und nach der Anzahl der Analysten pro Schicht.

Bindet der Anbieter Sie an seine eigene Technologie?

Einige Anbieter setzen ausschließlich ihre eigene Plattform ein. Andere arbeiten mit Ihren vorhandenen Tools, etwa mit Microsoft Defender oder einem bestehenden EDR. Beides hat Vorteile. Eigene Technik bedeutet oft tiefere Integration, vorhandene Tools sparen Lizenzkosten und erleichtern einen späteren Wechsel.

Wo sitzt das SOC, und welche Sprache sprechen die Analysten?

Bei einem Vorfall sprechen Ihre Admins oft direkt mit dem SOC. Ein Sicherheitsanalyst, der Ihre Sprache spricht und Ihre Zeitzone kennt, erleichtert die Abstimmung spürbar. Der Standort des SOC beeinflusst außerdem die Datenschutzprüfung.

Wie lange dauert das Onboarding, und wie kommen Sie wieder heraus?

Fragen Sie nach der typischen Dauer bis zum Regelbetrieb und nach dem Aufwand für Ihr Team. Klären Sie ebenso früh, was bei Vertragsende passiert: Wem gehören die Daten, in welchem Format erhalten Sie sie zurück, und wer entfernt die Sensoren?

Welche Rechte bekommt der Anbieter im Ernstfall?

Legen Sie die Reaktionsrechte gestuft nach Kritikalität fest. Einen Arbeitsplatzrechner darf der Anbieter zum Beispiel sofort isolieren. Bei einem Produktionsserver oder dem ERP-System bindet er dagegen erst eine verantwortliche Person ein, weil eine Abschaltung dort selbst einen Stillstand auslöst. Diese Stufen gehören in die Playbooks und in den Vertrag.

Regeln Sie außerdem, was passiert, wenn ein Vorfall in kein Playbook passt. Der Anbieter eskaliert dann an benannte Notfallkontakte mit Vertretung. Ist nachts niemand erreichbar und fehlen klare Vorgaben, erkennt auch ein 24/7-Service den Angriff, darf ihn aber unter Umständen nicht eindämmen.

Checkliste: 10 Fragen für das Anbietergespräch

  • Welche Maßnahmen ergreifen Ihre Analysten ohne unsere Freigabe?

  • Was genau misst Ihr SLA, und welche Werte haben Sie zuletzt erreicht?

  • Wie viele Analysten arbeiten nachts und am Wochenende pro Schicht?

  • Welche Datenquellen binden Sie an: Endpunkte, Netzwerk, Cloud, Identitäten?

  • Können Sie mit unseren vorhandenen Tools arbeiten, etwa Microsoft Defender?

  • Wo stehen SOC und Rechenzentrum, wer hat Zugriff auf unsere Daten, und in welcher Sprache arbeiten Ihre Analysten?

  • Wie viele Fehlalarme erreichen uns nach der Tuning-Phase noch?

  • Was ist bei einem schweren Vorfall inklusive, und was kostet Incident Response extra?

  • Wie lange dauert das Onboarding, und wie viel Zeit braucht unser Team dafür?

  • Wie sieht der Exit aus, und in welchem Format bekommen wir unsere Daten zurück?

Wie läuft die Einführung von MDR Security ab?

Vom Vertrag bis zum Regelbetrieb vergehen typischerweise vier bis zwölf Wochen. Die Spanne hängt vor allem von der Größe Ihrer Umgebung und von der Qualität Ihrer Dokumentation ab.

  • Scoping, etwa 1 bis 2 Wochen

    Sie legen gemeinsam fest, welche Systeme, Standorte und Datenquellen der Anbieter überwacht. In dieser Phase entstehen auch die Playbooks und die Eskalationskette mit Telefonnummern.

  • Sensor-Rollout und Datenanbindung, etwa 1 bis 4 Wochen

    Der Anbieter verteilt Agenten auf Endpunkte und Server und bindet Cloud-Dienste, Firewall und Identitätssysteme an.

  • Tuning-Phase, etwa 2 bis 6 Wochen

    Das Analystenteam lernt Ihre Umgebung kennen. Es definiert, was normal ist, und reduziert Fehlalarme. In dieser Zeit ist Ihr Feedback besonders gefragt.

  • Regelbetrieb

    Ab jetzt greifen die vereinbarten SLAs. Regelmäßige Review-Termine halten den Service aktuell.

Woran scheitert der Start häufig?

Der Klassiker ist ein unvollständiges Inventar. Systeme, die niemand kennt, bekommen auch keinen Sensor. Ähnlich oft fehlen klare Freigaben: Darf der Anbieter den ERP-Server isolieren, wenn er nachts einen Angriff sieht? Diese Frage sollten Sie vor dem Ernstfall beantworten. Schwierig sind außerdem Altsysteme, auf denen kein Agent läuft, etwa Maschinensteuerungen in der Produktion. Und schließlich scheitert mancher Alarm schlicht daran, dass nachts niemand ans Telefon geht.

Wie kann ForeNova als MDR-Experte unterstützen?

ForeNova ist ein Cybersecurity-Anbieter mit Sitz in Nürnberg und hat sich mit seinem Service NovaMDR™ auf kleine und mittelständische Unternehmen spezialisiert. Das Angebot richtet sich vor allem an Organisationen ohne eigenes Sicherheitsteam.

Das SOC-Team sitzt in Nürnberg, überwacht rund um die Uhr und kommuniziert auf Deutsch. Die Cloud-Infrastruktur läuft in einem Rechenzentrum in Frankfurt am Main. Für Log-Sammler gibt es auch eine Option vor Ort beim Kunden. NovaMDR™ erfasst Endpunkte, Netzwerk, Cloud und Identitäten und kann Produkte von Drittanbietern einbinden. Laut ForeNova bewertet ein Sicherheitsanalyst jeden Alarm, bevor er beim Kunden landet. NovaMDR™ lässt sich laut ForeNova ohne Ablösung vorhandener Systeme anbinden, etwa an Firewalls von Fortinet oder Palo Alto, an Endpoint-Schutz von CrowdStrike oder Sophos und an Microsoft 365. Die Implementierung dauert nach Anbieterangaben rund zwei Wochen.

Für regulierte Unternehmen relevant: ForeNova unterstützt das Compliance-Reporting nach NIS-2, DSGVO und BSI IT-Grundschutz.

Fazit: Für wen lohnt sich MDR Security?

MDR Security lohnt sich vor allem für Unternehmen, die Sicherheitstechnik im Einsatz haben, aber niemanden, der ihre Meldungen rund um die Uhr bewertet. Den Unterschied zwischen zwei Anbietern macht selten das Versprechen einer 24/7-Überwachung. Er zeigt sich erst nach einem erkannten Angriff: Wer darf Systeme isolieren, wie schnell wird aus einem Alarm eine bewertete Bedrohung, und wer entscheidet nachts über Freigaben? Diese Punkte gehören vor dem ersten Vorfall in Playbooks und Vertrag.

Ob sich MDR für Ihr Unternehmen rechnet, hängt vor allem davon ab, was ein eigener 24/7-Betrieb kosten würde. Mit dem MDR-SOC-Kostenrechner von ForeNova stellen Sie beide Varianten für Ihre eigene Umgebung gegenüber. Das Ergebnis ist eine gute Grundlage für das Gespräch mit der Geschäftsleitung und für ein kostenloses Erstgespräch mit dem deutschsprachigen SOC-Team von ForeNova in Nürnberg.

Häufige Fragen zu MDR Security

Weiterführende Artikel

Cybersecurity
26 Okt. 2026 14 Min. Lesezeit

KI-Cyberangriffe abwehren: Praxisleitfaden für Unternehmen

So schützen Sie Ihr Unternehmen vor Phishing, Deepfakes und Ransomware.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity Gesponsert
22 Okt. 2026 28 Min. Lesezeit

NIS2UmsuCG: Pflichten, Fristen & Umsetzung 2026

Das NIS2UmsuCG ist das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz, mit dem Deutschland die europäische NIS-2-Richtlinie in nationales Recht überführt hat.

Çağatay Gürsoy Jetzt lesen →
Cybersecurity
14 Okt. 2026 22 Min. Lesezeit

TISAX-Zertifizierung | Ablauf, Kosten & Labels | IT-Dock

TISAX steht für Trusted Information Security Assessment Exchange. Das Verfahren ermöglicht Unternehmen, ihre Informationssicherheit nach einheitlichen Anforderungen prüfen zu lassen und die Ergebnisse mit Geschäftspartnern zu teilen.

Benjamin Richter Jetzt lesen →
Allgemein
08 Okt. 2026 9 Min. Lesezeit

Spam-Anrufe 2026: Nummern prüfen und blockieren | IT-Dock

Auffällige Nummern prüfen, Anrufe auf iPhone und Android blockieren und Betrugsversuche melden.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
18 Sep. 2026 9 Min. Lesezeit

Den richtigen IT-Dienstleister für den Mittelstand finden

Wer Fehler vermeiden will, braucht einen strukturierten Auswahlprozess, der auf klaren Kriterien basiert.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
14 Sep. 2026 13 Min. Lesezeit

ISO-27001-Zertifizierung: Ablauf, Kosten und Zeitplan

Viele Unternehmen in Deutschland stehen vor der gleichen Frage: Wie läuft eine ISO-27001-Zertifizierung eigentlich ab?

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
10 Sep. 2026 13 Min. Lesezeit

ISO 27001-Zertifizierung: So läuft der Prozess wirklich ab

Wer als KMU an Ausschreibungen größerer Unternehmen teilnehmen will, kommt an dem Thema schlicht nicht mehr vorbei.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
07 Aug. 2026 16 Min. Lesezeit

EDR vs. XDR: Unterschiede, Vorteile & Auswahlhilfe | IT-Dock

EDR überwacht Endgeräte, XDR erweitert das Prinzip auf Netzwerk, Identitäten und Cloud. Was die Technik erkennt und was Ihre Organisation damit anfangen kann.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
05 Aug. 2026 18 Min. Lesezeit

Managed Detection and Response (MDR): Leitfaden 2026

Was ein MDR-Service leistet, wo die Grenze zu EDR, SIEM und SOC verläuft und worauf es bei der Anbieterauswahl ankommt.

IT-Dock Redaktion Jetzt lesen →
Cybersecurity
04 Aug. 2026 14 Min. Lesezeit

Smishing erkennen & abwehren: Leitfaden für Unternehmen

Smishing ist Phishing per SMS. Angreifer verschicken Textnachrichten im Namen eines vertrauenswürdigen Absenders wie Paketdienst, Bank, Behörde oder Vorgesetzte.

IT-Dock Redaktion Jetzt lesen →

Kommentare (0)

Noch keine Kommentare vorhanden.

Back to top