

Auf einen Blick
Face ID ist die Gesichtserkennung von Apple für iPhone und iPad Pro. Apple hat sie 2017 mit dem iPhone X eingeführt. Eine Infrarotkamera vermisst das Gesicht dreidimensional, und ein abgeschotteter Bereich im Chip, die Secure Enclave, gleicht die Daten ab. Mit Face ID entsperren Nutzer ihr Gerät, bestätigen Zahlungen und melden sich in Apps an. Die Gesichtsdaten bleiben dabei auf dem Gerät.
- Die Wahrscheinlichkeit, dass eine fremde Person das iPhone per Face ID entsperrt, liegt nach Apple unter 1 zu 1.000.000. Mit einem zweiten hinterlegten Erscheinungsbild steigt sie auf bis zu 1 zu 500.000.
- Der Gerätecode bleibt der Generalschlüssel. Wer ihn kennt, entsperrt das Gerät auch ohne Face ID.
- Der Schutz für gestohlene Geräte bremst Diebe mit ausgespähtem Code aus. Seit iOS 26.4 ist er standardmäßig aktiv.
- Per MDM legen Sie Codelänge, das Entsperren per Face ID und das Hinzufügen weiterer Gesichter fest. Manche Vorgaben greifen nur auf betreuten Geräten.
- Weder der Arbeitgeber noch das MDM haben Zugriff auf die Gesichtsdaten.
Auf einem privaten iPhone ist Face ID vor allem bequem. Auf einem Firmen-iPhone liegen E-Mails, Kundendaten, Authenticator-Apps und oft der Zugang zu internen Systemen. Die IT muss deshalb festlegen, ob Mitarbeitende Face ID nutzen dürfen, welche Regeln dafür gelten und was nach einem Verlust passiert.
Dieser Ratgeber erklärt, wie die Technik arbeitet und wo ihre Schwachstellen liegen. Außerdem zeigt er, welche Vorgaben Sie per Mobile Device Management (MDM) durchsetzen können, also über die zentrale Verwaltung von Smartphones und Tablets im Unternehmen.
Wie funktioniert Face ID?
Face ID besteht aus zwei Teilen: einer Kamera, die das Gesicht vermisst, und einem geschützten Chipbereich, der die Daten auswertet. Für die Sicherheit zählt vor allem der zweite Teil.
Was macht die TrueDepth-Kamera?
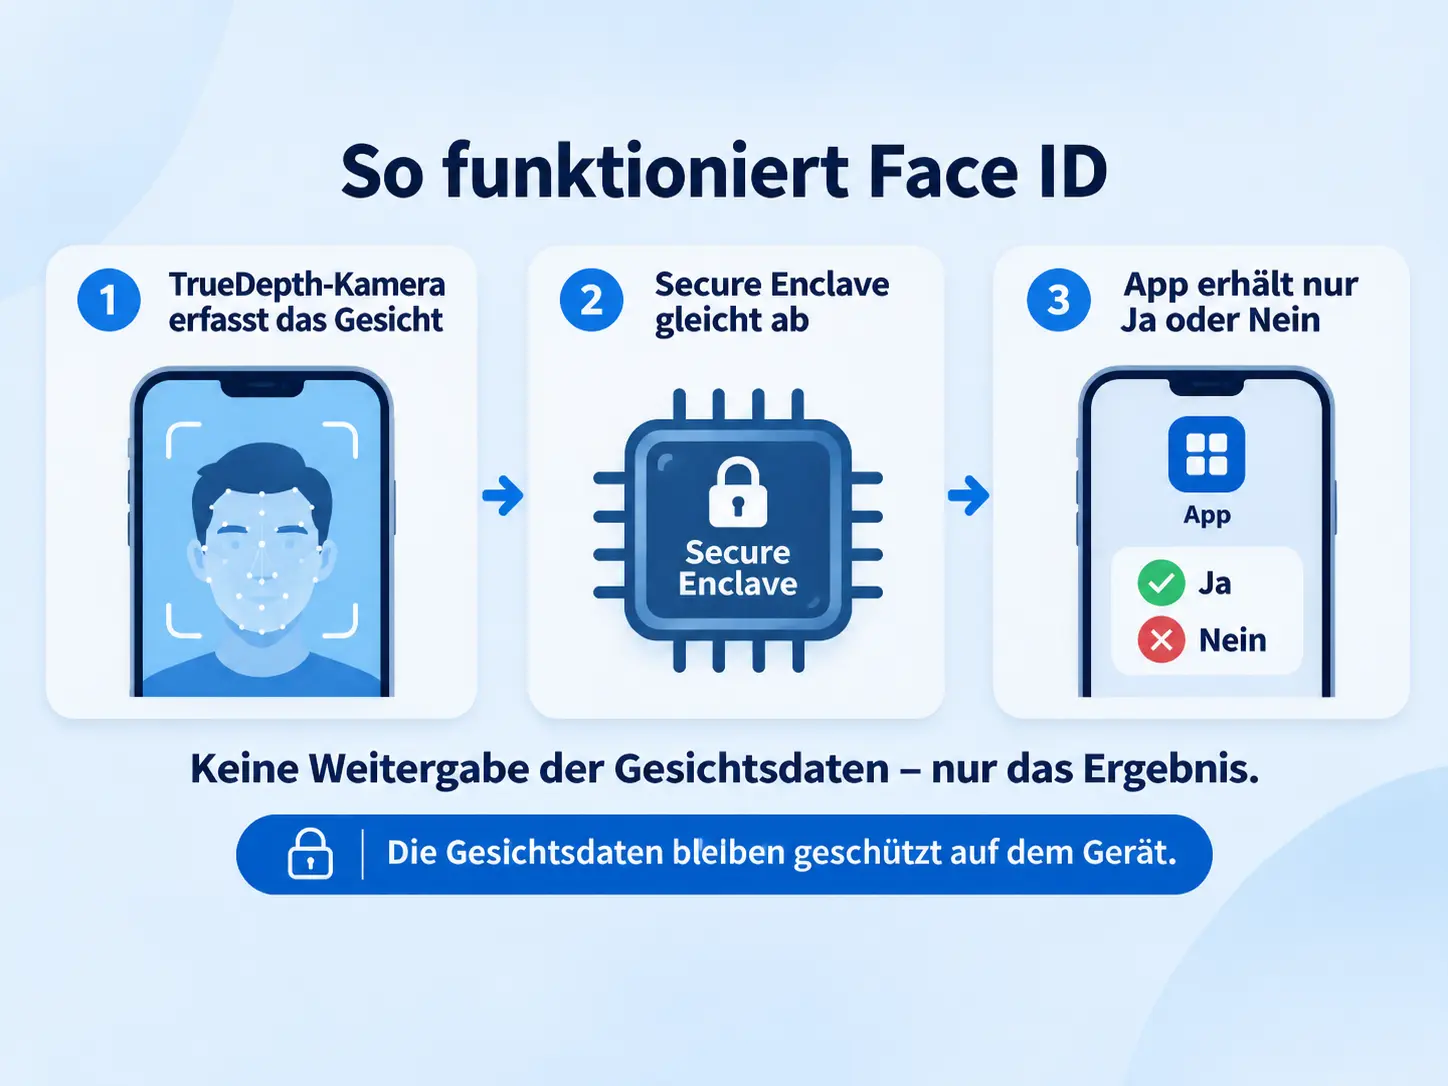
Die TrueDepth-Kamera sitzt an der Oberseite des Displays. Zum Start von Face ID beschrieb Apple, dass sie mehr als 30.000 unsichtbare Infrarotpunkte auf das Gesicht projiziert und daraus eine Tiefenkarte erstellt. Dazu nimmt sie ein Infrarotbild auf. Aus beidem berechnet das iPhone eine mathematische Darstellung des Gesichts und vergleicht sie mit den gespeicherten Daten.
Standardmäßig prüft Face ID vor dem Entsperren die Aufmerksamkeit. Die Augen müssen offen sein und auf das Display blicken. So soll niemand ein iPhone unbemerkt entsperren, etwa während der Besitzer schläft. In den Einstellungen heißt diese Prüfung „Aufmerksamkeit für Face ID erforderlich“.
Wo speichert das iPhone die Gesichtsdaten?
Die Gesichtsdaten liegen verschlüsselt auf dem Gerät. Den Schlüssel dafür kennt nur die Secure Enclave, ein vom restlichen System getrennter Bereich des Apple-Chips. Nach Angaben von Apple verlassen die Face-ID-Daten das Gerät nicht. Sie landen in keinem iCloud-Backup, und weder iOS noch Apps oder Apple selbst haben Zugriff darauf.
Fragt eine App eine Anmeldung per Face ID an, erhält sie nur eine Antwort: Abgleich erfolgreich oder nicht. Die IT und das MDM bekommen also nie ein Gesichtsprofil zu sehen. Beim Thema Datenschutz kommen wir darauf zurück.
Was unterscheidet Face ID von einfacher Gesichtserkennung?
Manche Smartphones erkennen Gesichter nur über die normale Frontkamera, also anhand eines flachen Bildes. Face ID braucht dagegen Tiefeninformationen. Ein ausgedrucktes Foto oder ein Bild auf einem zweiten Display hat diese Tiefe nicht und reicht deshalb zum Entsperren nicht. Apple setzt zusätzlich neuronale Netze ein, die Täuschungsversuche mit Masken erkennen sollen.
Wofür nutzen Mitarbeitende Face ID im Arbeitsalltag?
Neben dem Entsperren gibt Face ID Zahlungen frei, füllt gespeicherte Passwörter automatisch aus und öffnet geschützte Apps. Viele Apps anderer Anbieter nutzen Face ID für die Anmeldung, etwa Authenticator- oder Banking-Apps. Welche Zwecke Face ID übernimmt, legen Nutzer unter „Einstellungen“ > „Face ID & Code“ fest.
Auf Firmengeräten zählt vor allem das automatische Ausfüllen von Passwörtern. Per MDM können Sie vorschreiben, dass das iPhone Zugangsdaten und Kartendaten erst nach Face ID, Touch ID oder Code einträgt.
Wie sicher ist Face ID im Vergleich zu Code und Touch ID?
Gegen Zufallstreffer schützt Face ID sehr gut. Apple gibt die Wahrscheinlichkeit, dass eine zufällige Person ein iPhone per Face ID entsperrt, mit unter 1 zu 1.000.000 an. Das gilt auch, wenn Nutzer Face ID mit Maske eingeschaltet haben. Für Touch ID nennt Apple einen Wert von unter 1 zu 50.000. Nach fünf erfolglosen Versuchen verlangt das iPhone in beiden Fällen den Code.
Diese Zahlen beschreiben allerdings nur ein Szenario: Eine fremde Person hält das Gerät vor ihr Gesicht und hofft auf einen Treffer. Für Firmengeräte zählt mindestens genauso, wie gut der Code ist. Apple stellt klar, dass Face ID und Touch ID kein Ersatz für den Code sind. Sie öffnen das Gerät bequem, aber nur innerhalb fester Zeit- und Sicherheitsgrenzen.
Der Code hat noch eine zweite Aufgabe. Er fließt in die Schlüssel ein, mit denen das iPhone seine Daten verschlüsselt. Je länger und komplexer er ist, desto schwerer lässt er sich durchprobieren. Apple rechnet vor, dass ein einzelner Versuch auf dem Gerät rund 80 Millisekunden dauert. Für alle Kombinationen eines sechsstelligen Codes aus Kleinbuchstaben und Zahlen bräuchte ein Angreifer damit mehr als fünfeinhalb Jahre. Nach mehreren Fehleingaben erzwingt die Secure Enclave zudem wachsende Wartezeiten. Auf Wunsch löscht das iPhone nach zehn Fehlversuchen alle Daten.
Genau hier hilft Face ID. Wer sein iPhone meist per Blick entsperrt, akzeptiert eher einen langen Code, weil er ihn nur selten eintippen muss.
| Methode | Zufallstreffer laut Apple | Stärke | Schwachstelle im Firmenalltag |
|---|---|---|---|
| Face ID | unter 1 zu 1.000.000 | kaum Zufallstreffer, macht lange Codes alltagstauglich | zweites Erscheinungsbild, ähnlich aussehende Geschwister, Entsperren unter Zwang |
| Touch ID | unter 1 zu 50.000, mit fünf Fingern bis zu 1 zu 10.000 | funktioniert auch mit Maske | weitere, auch fremde Finger lassen sich hinterlegen, Entsperren unter Zwang |
| Sechsstelliger Zahlencode | hängt von der gewählten Zahlenfolge ab | Standard auf dem iPhone, kein biometrisches Merkmal nötig | leicht auszuspähen, wenn Nutzer ihn oft in der Öffentlichkeit eintippen |
| Langer alphanumerischer Code | hängt von Länge und Zeichen ab | stärkster Schutz für die Verschlüsselung | ohne Face ID unbequem und deshalb selten im Einsatz |
Wann verlangt das iPhone trotz Face ID den Code?
Face ID ist ein Komfortweg mit Grenzen. In diesen Situationen fragt das iPhone immer nach dem Code:
- nach dem Einschalten oder einem Neustart
- wenn niemand das Gerät länger als 48 Stunden entsperrt hat
- wenn der Code seit 156 Stunden (6,5 Tagen) nicht im Einsatz war und Face ID das Gerät in den letzten vier Stunden nicht entsperrt hat
- nach einem Fernsperrbefehl
- nach fünf erfolglosen Gesichtsabgleichen
- nachdem jemand über Seitentaste und Lautstärketaste das Menü für Ausschalten und Notruf SOS aufgerufen hat
Auch Software-Updates, das Löschen des Geräts, Änderungen an den Code-Einstellungen und die Installation von Konfigurationsprofilen erfordern immer den Code. Konfigurationsprofile sind die Dateien, mit denen ein MDM Einstellungen auf das Gerät bringt.
Für die IT ist der Fernsperrbefehl der wichtigste Punkt dieser Liste. Meldet ein Mitarbeiter sein iPhone als verloren, sperrt die IT es per MDM oder versetzt es in den Modus „Verloren“. Danach öffnet das Gerät nur noch der Code, das richtige Gesicht hilft nicht mehr weiter.
Wann ist Face ID weniger sicher?
Bei Zwillingen und Geschwistern, die dem Nutzer ähnlich sehen, steigt die Wahrscheinlichkeit eines Fehltreffers. Das Gleiche gilt für Kinder unter 13 Jahren, weil sich ihre Gesichtszüge noch entwickeln. Mit Maske erhöht sich das Risiko in diesen Fällen weiter. Wer das befürchtet, sollte nach Apples Empfehlung den Code nutzen.
Im Unternehmen ist ein anderer Punkt wichtiger. Face ID erlaubt ein zweites, alternatives Erscheinungsbild. Dort lässt sich auch das Gesicht einer anderen Person hinterlegen, etwa das einer Kollegin oder eines Familienmitglieds. Diese Person entsperrt das Firmen-iPhone dann ganz regulär. Mit zwei Erscheinungsbildern steigt die Wahrscheinlichkeit eines Fehltreffers laut Apple auf bis zu 1 zu 500.000.
Auf betreuten Geräten können Sie das unterbinden. Schalten Sie in der MDM-Konfiguration die Option „Änderungen an Face ID oder Touch ID erlauben“ ab, können Nutzer keine biometrischen Daten mehr hinzufügen oder entfernen. Diese Sperre gilt auch für die erste Einrichtung. Richten Sie Face ID deshalb bei der Geräteübergabe ein und aktivieren Sie die Einschränkung erst danach.
Wo liegen die Schwachstellen von Face ID?
Die Gesichtserkennung selbst ist selten das Problem. Angreifbar sind eher der Code und Situationen, in denen jemand das Entsperren erzwingt.
Warum ist ein ausgespähter Code gefährlicher als Face ID?
Einen Code kann man beobachten. Wer ihn in der Bahn, im Café oder auf einer Messe eintippt, zeigt ihn jedem, der hinter ihm steht. Stiehlt dieselbe Person danach das iPhone, nützt Face ID dem Besitzer nichts mehr. Mit dem Code entsperrt der Täter das Gerät und kann ohne Zusatzschutz viel verändern, etwa den Code selbst oder die hinterlegten Gesichter.
Für genau diesen Fall gibt es den Schutz für gestohlene Geräte. Ist er aktiv und befindet sich das iPhone nicht an einem vertrauten Ort, verlangt das Gerät für bestimmte Aktionen zwingend Face ID oder Touch ID. Der Code allein reicht dann nicht. Bei besonders kritischen Änderungen, etwa am Passwort des Apple Accounts, kommt eine Sicherheitsverzögerung dazu: eine Stunde warten, danach eine zweite biometrische Prüfung.
Die Funktion gibt es seit iOS 17.3. Seit iOS 26.4 schaltet Apple sie automatisch ein, und zwar auf neu eingerichteten und wiederhergestellten Geräten sowie bei Updates ab iOS 26.4. Für Firmengeräte lohnt ein Blick auf die Option „Immer“ bei der Sicherheitsverzögerung. Dann gelten die zusätzlichen Prüfungen auch an vertrauten Orten.
Der Schutz hat Folgen für den Support. Ist die Verzögerung aktiv, kann der Helpdesk manche Einstellungen nicht sofort gemeinsam mit dem Nutzer ändern. Nehmen Sie die Funktion deshalb in Ihre Abläufe für Ausgabe, Rückgabe und Support auf.
Lässt sich Face ID mit Maske oder im Schlaf überlisten?
Ja, aber nur mit großem Aufwand. Kurz nach dem Marktstart 2017 präsentierte eine vietnamesische Sicherheitsfirma eine aufwendig gebaute Maske, die ein iPhone X entsperrt haben soll. 2019 zeigten Forscher des Tencent Security Xuanwu Lab auf der Konferenz Black Hat USA einen anderen Weg. Sie analysierten die Aufmerksamkeitserkennung von Face ID und umgingen sie mit einer präparierten Brille. Dafür musste jemand die Brille einer schlafenden oder bewusstlosen Person aufsetzen und ihr das iPhone vors Gesicht halten.
Beide Fälle brauchen direkten Zugriff auf Gerät und Person. Für die meisten Firmengeräte ist das kein realistisches Alltagsszenario. Bei Geräten von Führungskräften oder Admins mit weitreichenden Rechten kann die Bewertung anders ausfallen.
Eine einfache Gegenmaßnahme gilt für alle Geräte: Die Aufmerksamkeitsprüfung bleibt eingeschaltet. Nutzer können sie in den Bedienungshilfen abschalten, Ihre Richtlinie sollte das ausdrücklich ausschließen.
Was passiert, wenn jemand das Entsperren erzwingt?
Ein Gesicht lässt sich nicht verschweigen wie ein Code. Man kann es vor ein Display halten, so wie man einen Finger auf einen Sensor legt. Der Bundesgerichtshof hat dazu am 13. März 2025 einen Beschluss gefasst (2 StR 232/24). Ermittler dürfen demnach bei einer Durchsuchung den Finger eines Beschuldigten zwangsweise auf den Fingerabdrucksensor legen, um das Smartphone zu entsperren. Der Beschluss betrifft den Fingerabdruck. Ob sich die Begründung auf Face ID übertragen lässt, diskutieren Juristen derzeit.
Für Unternehmen wird das Thema vor allem auf Dienstreisen relevant, zum Beispiel bei Grenzkontrollen außerhalb der EU. Das iPhone hat dafür einen schnellen Ausweg. Halten Sie die Seitentaste und eine Lautstärketaste zwei Sekunden lang gedrückt. Sobald die Schieberegler erscheinen, drücken Sie die Seitentaste. Das iPhone sperrt sich, und Face ID bleibt aus, bis jemand den Code eingibt. Halten Sie die Tasten nicht länger als nötig, sonst startet unter Umständen der automatische Notruf.
Mitarbeitende mit Reisetätigkeit sollten diesen Griff kennen. Dieser Abschnitt ersetzt keine Rechtsberatung.
Gab es echte Sicherheitslücken bei Face ID?
Die Angriffe aus dem vorigen Abschnitt waren Demonstrationen von Sicherheitsforschern unter kontrollierten Bedingungen. Davon zu unterscheiden sind Fehler in neuer Hard- und Software. Das iPhone 18 Pro zeigt das gut. Bei ihm und beim iPhone 18 Pro Max konnte das Gerät unerwartet neu starten, wenn die Face-ID-Prüfung fehlschlug. Apple hat diesen Fehler mit iOS 27.0.1 behoben.
Ein zweites Problem betrifft die Sicherheit direkter. Beim iPhone 18 Pro und 18 Pro Max greift auf manchen Geräten die Aufmerksamkeitserkennung nicht zuverlässig. Das iPhone entsperrt dann schon, wenn das Gesicht zum Display zeigt, auch wenn die Person gar nicht hinschaut. Ein gestohlenes Gerät lässt sich so leichter entsperren.
Das Fachmagazin Mac & i hat den Fehler am 2. November 2026 auf Geräten der eigenen Redaktion beschrieben. Er hängt demnach davon ab, unter welcher iOS-Version das Gesicht hinterlegt wurde. Betroffen sein können alle Geräte, auf denen Face ID vor iOS 27.2 eingerichtet wurde. Ein Update allein reicht offenbar nicht: Auch unter iOS 27.2 berichten Nutzer noch von dem Verhalten. In Apples Versionshinweisen zu iOS 27.2 taucht das Problem nicht auf (Stand: 13. November 2026).
Abhilfe schafft eine neue Einrichtung. Prüfen Sie, dass iOS 27.2 installiert ist, setzen Sie Face ID unter „Einstellungen“ > „Face ID & Code“ zurück und richten Sie das Gesicht neu ein. Das Zurücksetzen löscht auch ein alternatives Erscheinungsbild und die Einrichtung mit Maske. Beides legen Sie bei Bedarf danach neu an. Laut Mac & i entsperrt das iPhone anschließend nur noch, wenn man es wirklich ansieht.
Haben Sie iPhone 18 Pro oder 18 Pro Max im Bestand, testen Sie an einem Gerät, ob es auch ohne Hinsehen entsperrt. Im MDM sehen Sie, welche Geräte bereits auf iOS 27.2 laufen. Die Neueinrichtung selbst lässt sich nicht per MDM anstoßen. Die Mitarbeitenden müssen sie am eigenen Gerät erledigen, eine kurze Anleitung per Mail hilft dabei. Bis dahin bleibt für Geräte mit besonders sensiblen Zugängen ein langer Code die sicherere Wahl.
Sicherheitsrelevante Fehlerbehebungen dokumentiert Apple auf seiner Seite zu Sicherheitsupdates. Für die IT heißt das: Updates zügig verteilen und im MDM nachhalten, welche Geräte noch auf einem alten Stand laufen.
Sollten Unternehmen Face ID auf Firmen-iPhones erlauben?
In den meisten Fällen ja. Face ID macht einen langen Code im Alltag erträglich. Und ein langer Code schützt die Daten besser als ein kurzer, den Mitarbeitende dutzende Male am Tag eintippen und dabei unbemerkt preisgeben. Die Regeln dafür sollte die IT zentral festlegen und per MDM durchsetzen, statt sie jedem Nutzer selbst zu überlassen.
Die Entscheidung gehört in die Informationssicherheitsrichtlinie. Dort steht, für welche Geräte Face ID erlaubt ist, welche Ausnahmen gelten und wer die Vorgaben pflegt. Diese Person passt die Richtlinie auch an, wenn Apple Funktionen ändert, wie zuletzt beim Schutz für gestohlene Geräte.
Welche Face-ID-Regeln lassen sich per MDM durchsetzen?
Apple stellt für verwaltete Geräte eine Reihe von Code- und Biometrie-Einstellungen bereit. MDM-Lösungen übernehmen sie, teils unter etwas anderen Bezeichnungen. Manche Einschränkungen wirken nur auf betreuten Geräten. Betreut heißt in der Regel: Das Gerät gehört dem Unternehmen, und die IT kann deutlich mehr festlegen als auf einem nur registrierten Gerät.
| Einstellung | Wirkung | Nur auf betreuten Geräten? |
|---|---|---|
| Alphanumerische Passcodes verlangen, Mindestlänge | Nutzer müssen einen Code nach Ihren Vorgaben setzen | Nein |
| Verzögerung der automatischen Sperre | Das Gerät sperrt sich nach einer festen Zeit ohne Nutzung | Nein |
| Löschen nach fehlgeschlagenen Entsperrungsversuchen | Das iPhone löscht sich nach einer festgelegten Zahl von Fehlversuchen | Nein |
| Face ID oder Touch ID zum Entsperren erlauben | Ist die Option aus, entsperrt das Gerät nur noch per Code | Apple führt die Option für nicht betreute Geräte als veraltet, künftig nur betreut |
| Änderungen an Face ID oder Touch ID erlauben | Ist die Option aus, können Nutzer keine Gesichter oder Finger hinzufügen oder entfernen | Ja |
| Face-ID- oder Touch-ID-Zeitüberschreitung erzwingen | Nach einer festgelegten Zeit verlangt das Gerät den Code, Standard sind 48 Stunden | Nein |
| Für automatisches Ausfüllen biometrische Authentifizierung anfordern | Gespeicherte Passwörter und Kartendaten füllt das iPhone erst nach Face ID, Touch ID oder Code aus | Ja |
| Fernsperre und Fernlöschung | Das Gerät nach einem Verlust sperren oder löschen | Nein, der verwaltete Modus „Verloren“ nur auf betreuten Geräten |
Neuere MDM-Funktionen melden zusätzlich den Zustand und die Echtheit von Hardwarekomponenten wie Face ID. Das hilft bei der Fehlersuche und bei der Frage, ob ein Gerät nach einer Reparatur noch originale Teile hat.
Welche Gerätegruppen brauchen strengere Vorgaben?
Eine einzige Regel für alle Geräte passt selten. Sinnvoller ist eine Einteilung nach Nutzung und Risiko.
| Gerätegruppe | Face ID | Empfehlung |
|---|---|---|
| Persönlich zugewiesene Firmen-iPhones | erlauben | langer Code, Schutz für gestohlene Geräte aktiv lassen, keine zusätzlichen Gesichter |
| Geteilte Geräte, etwa im Lager oder im Schichtbetrieb | nicht erlauben | Entsperren per Code, Anmeldung in den Apps je Person |
| Führungskräfte, Admins und Vielreisende | erlauben, mit Zusatzregeln | Sicherheitsverzögerung „Immer“, Reiseregel für den Code, gerätegebundene Passkeys für privilegierte Konten |
| Private Geräte im Firmeneinsatz (BYOD) | Entscheidung der Nutzer | Firmendaten über verwaltete Apps und Konten schützen |
Was gehört in eine Face-ID-Richtlinie für Firmen-iPhones?
Codepflicht mit mindestens sechs Stellen, für sensible Rollen alphanumerisch
Löschen nach einer festgelegten Zahl von Fehlversuchen
Face ID bei der Übergabe einrichten, danach Änderungen an Face ID sperren (betreute Geräte)
Aufmerksamkeitsprüfung eingeschaltet lassen
Schutz für gestohlene Geräte aktiv lassen, für Risikogruppen die Option „Immer“ wählen
Reiseregel: vor Kontrollen per Tastenkombination auf den Code umschalten
Ablauf bei Verlust: Wer nimmt die Meldung an, wer sperrt per MDM, wer entscheidet über das Löschen?
Updates zügig verteilen und den Versionsstand im MDM prüfen
Code als gleichwertige Alternative für alle, die Face ID nicht nutzen können oder wollen
Was bedeutet Face ID für den Datenschutz im Unternehmen?
Gesichtsdaten sind biometrische Daten. Die DSGVO definiert den Begriff in Art. 4 Nr. 14. Art. 9 zählt biometrische Daten, die eine Person eindeutig identifizieren sollen, zu den besonderen Kategorien personenbezogener Daten. Die DSGVO verbietet ihre Verarbeitung grundsätzlich und erlaubt sie nur in eng gefassten Ausnahmen.
Bei Face ID findet die Verarbeitung allerdings ausschließlich auf dem Gerät statt. Das Unternehmen erhält keine Gesichtsdaten, das MDM ebenfalls nicht. Ob ein Arbeitgeber trotzdem selbst biometrische Daten verarbeitet, wenn er Face ID auf Firmengeräten erlaubt oder vorgibt, lässt sich derzeit nicht pauschal beantworten. Besprechen Sie die Frage mit Ihrem Datenschutzbeauftragten.
Ein vorsichtiger Weg sieht so aus: Face ID bleibt freiwillig, und der Code steht als gleichwertige Alternative bereit. Die Nutzungsrichtlinie erklärt in einfachen Worten, dass die Gesichtsdaten das Gerät nicht verlassen. Prüfen Sie außerdem, ob Sie den Betriebsrat einbinden müssen. Auch dieser Abschnitt ersetzt keine Rechtsberatung.
Was gilt bei privaten Geräten im Firmeneinsatz?
Auf privaten Geräten entscheiden die Mitarbeitenden selbst über Face ID. Die IT hat dort ohnehin wenig Einfluss. Apple bietet für solche Geräte die accountgesteuerte Benutzerregistrierung an, eine eigene MDM-Variante für private Geräte. Dabei kann das MDM nur eine begrenzte Zahl an Einstellungen und Einschränkungen anwenden, weil das Gerät dem Nutzer gehört. Firmendaten schützen Sie dort über verwaltete Apps und Konten.
Wie hängen Face ID und Passkeys zusammen?
Passkeys ersetzen Passwörter durch ein Schlüsselpaar. Der öffentliche Schlüssel liegt beim Dienst, der private auf dem Gerät oder im Schlüsselbund. Passkeys basieren auf WebAuthn, einem offenen Web-Standard. Weil dabei kein gemeinsames Geheimnis übertragen wird, stuft Apple sie als sicher gegen Phishing ein.
Face ID gibt die Nutzung des Passkeys frei, mehr nicht. Der Dienst erfährt nichts über das Gesicht. Er prüft nur die kryptografische Antwort, die das Gerät nach der Freigabe erzeugt.
Zählt Face ID als zweiter Faktor?
Bei einer Anmeldung mit Passkey kommen zwei Faktoren zusammen: das Gerät mit dem privaten Schlüssel und die lokale Bestätigung per Face ID oder Code. Microsoft beschreibt Passkeys in Kombination mit Biometrie oder PIN des Geräts deshalb als Methode für die Multi-Faktor-Authentifizierung in Microsoft Entra ID.
Das hat eine Folge für die Sicherheit. Der Gerätecode taugt in der Regel auch als Ersatz für Face ID bei der Freigabe. Ein ausgespähter Code betrifft damit auch die Anmeldung an Unternehmensdiensten.
Synchronisierte oder gerätegebundene Passkeys: Was passt ins Unternehmen?
Synchronisierte Passkeys liegen im iCloud-Schlüsselbund oder in einem anderen Passwortmanager und stehen auf allen Geräten des Nutzers bereit. Apple verschlüsselt den Schlüsselbund Ende-zu-Ende. Geht ein Gerät verloren, bleibt der Zugang erhalten. Gerätegebundene Passkeys verlassen dagegen nie ein einzelnes Gerät. Das kann Microsoft Authenticator sein oder ein FIDO2-Sicherheitsschlüssel, also ein kleiner Hardware-Schlüssel für USB oder NFC.
Microsoft Entra ID unterstützt beide Varianten. In Passkey-Profilen legen Administratoren fest, welche Art für welche Gruppe erlaubt ist. Sie können auch eine Attestierung verlangen, also einen Nachweis, dass der Passkey von einem bestimmten, vertrauenswürdigen Gerätetyp stammt. Synchronisierte Passkeys unterstützen keine Attestierung. Für Admins und andere hoch privilegierte Konten empfiehlt Microsoft gerätegebundene Passkeys, etwa auf FIDO2-Sicherheitsschlüsseln oder in Microsoft Authenticator.
Auch Apple bietet Stellschrauben: Bei verwalteten Apple Accounts lässt sich einschränken, wie Nutzer Passkeys teilen und synchronisieren. Face ID bleibt in allen Fällen die Freigabe auf dem iPhone. Welche Passkey-Art Sie zulassen, legen Sie in Ihrer Identitätsplattform fest.
Wie setzen Unternehmen Face ID sicher ein?
Face ID ist auf Firmen-iPhones eine gute Wahl, wenn die Vorgaben drumherum stimmen. Die Gesichtserkennung selbst arbeitet zuverlässig. Schwachpunkte sind der Code, das Entsperren unter Zwang und Einstellungen, die jeder Nutzer selbst ändern kann. Wer Code, Biometrie und Diebstahlschutz einmal sauber im MDM festlegt, bekommt beides: bequemen Zugang für die Mitarbeitenden und lange Codes, die die Daten tatsächlich schützen.
Genauso wichtig ist die Zuständigkeit. Wer pflegt die Richtlinie? Wer nimmt eine Verlustmeldung an, und wer entscheidet, ob ein Gerät aus der Ferne gelöscht wird? Klären Sie diese Fragen, bevor das erste Firmen-iPhone verschwindet.
Sie möchten eine einheitliche Code- und Face-ID-Richtlinie einführen oder Ihr Mobile Device Management neu aufsetzen? Dann schreiben Sie das Vorhaben in der IT-Projektbörse von IT-Dock aus. Nach der Registrierung für die IT-Projektbörse legen Sie Ihr Projekt an und beschreiben, was Sie brauchen. Passende IT-Dienstleister können sich dann direkt bei Ihnen bewerben. Einen Überblick über IT-Dienstleister finden Sie außerdem im IT-Dock Anbieterverzeichnis.
Neue Ratgeber zu IT-Security und Endgeräteverwaltung direkt ins Postfach: Melden Sie sich für den IT-Dock Newsletter an.
Häufige Fragen zu Face ID im Unternehmen
Mit eingeschalteter Aufmerksamkeitsprüfung nicht. Face ID verlangt geöffnete Augen und einen Blick auf das Display. Sicherheitsforscher zeigten 2019 einen Umweg mit präparierter Brille, für den sie aber körperlichen Zugriff auf die schlafende Person brauchten. Wer die Aufmerksamkeitsprüfung in den Bedienungshilfen abschaltet, gibt diesen Schutz auf.
Nein. Face ID arbeitet mit einer dreidimensionalen Tiefenkarte, die ein Foto nicht liefern kann. Bei Geräten, die Gesichter nur über die normale Frontkamera erkennen, sieht das anders aus. Auf solchen Firmengeräten ist ein Code oder ein Fingerabdruck die sicherere Wahl.
Apple nennt auch für Face ID mit Maske eine Wahrscheinlichkeit für Zufallstreffer von unter 1 zu 1.000.000. Bei Zwillingen, ähnlich aussehenden Geschwistern und Kindern unter 13 Jahren steigt sie mit Maske aber weiter an. Die Funktion gibt es ab dem iPhone 12. Sie steht jeweils 6,5 Stunden nach einem erfolgreichen Face-ID-Abgleich, einer Code-Eingabe oder dem Entsperren per Apple Watch bereit.
Gegen Zufallstreffer schneidet Face ID besser ab: Apple nennt unter 1 zu 1.000.000 gegenüber unter 1 zu 50.000 bei Touch ID. Gegen Zwang sind beide Verfahren gleich schwach, denn Gesicht und Finger lassen sich nicht verweigern wie ein Code. Im Firmenalltag entscheidet meist das Gerätemodell, und die MDM-Vorgaben gelten für beide Verfahren.
Ja, über ein alternatives Erscheinungsbild. Die zweite Person entsperrt das Gerät dann regulär, und die Wahrscheinlichkeit eines Fehltreffers steigt laut Apple auf bis zu 1 zu 500.000. Auf betreuten Firmengeräten können Sie das Hinzufügen weiterer Gesichter per MDM sperren.
Für den Fingerabdruck hat der Bundesgerichtshof 2025 entschieden, dass Ermittler ihn bei einer Durchsuchung zwangsweise zum Entsperren nutzen dürfen. Wie Gerichte das Entsperren per Gesicht bewerten, ist offen. Wer Seitentaste und eine Lautstärketaste zwei Sekunden gedrückt hält und dann die Seitentaste drückt, schaltet Face ID bis zur nächsten Code-Eingabe ab.
Ja, zum Beispiel nach einem Sturz, durch Feuchtigkeit oder nach einer unsachgemäßen Reparatur. Das iPhone entsperrt dann nur noch per Code. Ist der Schutz für gestohlene Geräte aktiv, kann das manche Änderungen außerhalb vertrauter Orte blockieren, weil dort Face ID Pflicht ist. Schicken Sie solche Geräte deshalb zügig in die Reparatur. Neuere MDM-Funktionen zeigen der IT den Zustand der Face-ID-Komponente an.
Oft verdeckt etwas die Sensoren, etwa eine Schutzfolie, eine Hülle oder Schmutz. Nach einem Neustart oder 48 Stunden ohne Entsperren verlangt das iPhone ohnehin den Code, das ist kein Fehler. Auch Softwarefehler kommen vor: Beim iPhone 18 Pro hat Apple ein Neustartproblem nach fehlgeschlagener Face-ID-Prüfung mit iOS 27.0.1 behoben. Hilft weder ein Update noch ein Neustart, ist meist ein Service-Termin nötig.
Das iPhone SE der 2. und 3. Generation nutzt Touch ID im Home-Button. Beide Modelle unterstützt Apple noch mit iOS 27. Haben Sie solche Geräte im Bestand, gelten die MDM-Einstellungen für Touch ID genauso. Planen Sie beim nächsten Gerätewechsel die Richtlinie gleich für Face ID mit.
Quellen
- Apple Support: Informationen zur fortschrittlichen Technologie von Face ID. https://support.apple.com/de-de/102381
- Apple: iPhone-Benutzerhandbuch, Face ID auf dem iPhone einrichten. https://support.apple.com/de-de/guide/iphone/iph6d162927a/ios
- Apple: Sicherheit der Apple-Plattformen, Optic ID, Face ID, Touch ID, Codes und Passwörter. https://support.apple.com/de-de/guide/security/sec9479035f1/web
- Apple: Sicherheit der Apple-Plattformen, Codes und Passwörter. https://support.apple.com/de-de/guide/security/sec20230a10d/web
- Apple: Face ID Security (November 2017, PDF). https://www.apple.com/business-docs/FaceID_Security_Guide.pdf
- Apple Support: „Schutz für gestohlene Geräte“ auf dem iPhone verwenden. https://support.apple.com/de-de/guide/personal-safety-review/ips93055ab1a/web
- Apple Support: Neue Funktionen für Unternehmen in iOS 26. https://support.apple.com/de-de/125073
- Apple Support: Informationen zu iOS 27-Updates. https://support.apple.com/de-de/149076
- Apple Support: Apple-Sicherheitsupdates. https://support.apple.com/de-de/100100
- Apple: Implementierung von Apple-Plattformen, Einschränkungen der Geräteverwaltung für Apple-Geräte überprüfen. https://support.apple.com/de-de/guide/deployment/dep739685973/web
- Apple: Konfiguration für „Passwort und Entsperren des Bildschirms“ in Apple Business erstellen. https://support.apple.com/de-de/guide/business/axm7f783a42e/web
- Apple: Implementierung von Apple-Plattformen, accountgesteuerte Benutzerregistrierung. https://support.apple.com/de-de/guide/deployment/dep23db2037d/
- Apple: Implementierung von Apple-Plattformen, deklarative Statusberichte. https://support.apple.com/de-de/guide/deployment/depd638aa061/web
- Apple Support: Informationen zur Sicherheit von Passkeys. https://support.apple.com/de-de/102195
- Apple Platform Support: Use passkeys in iPhone and iPad. https://support.apple.com/de-de/guide/platform-support/sup742154734/web
- Apple Developer: Passkeys. https://developer.apple.com/passkeys
- Microsoft Learn: Passwortlose Authentifizierung in Microsoft Entra ID. https://learn.microsoft.com/de-de/entra/identity/authentication/concept-authentication-passwordless
- Microsoft Learn: Passkeys (FIDO2) in Microsoft Entra ID aktivieren. https://learn.microsoft.com/de-de/entra/identity/authentication/how-to-enable-passkey-fido2
- Microsoft Learn: Synchronisierte Passkeys in Microsoft Entra ID. https://learn.microsoft.com/de-de/entra/identity/authentication/how-to-synced-passkeys
- Bundesgerichtshof: Beschluss vom 13. März 2025, 2 StR 232/24. https://www.bundesgerichtshof.de/SharedDocs/Entscheidungen/DE/Strafsenate/2_StS/2024/2_StR_232-24A.pdf?__blob=publicationFile&v=1
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), Art. 4 Nr. 14 und Art. 9. https://eur-lex.europa.eu/eli/reg/2016/679/oj/?locale=de
- Yu Chen, Bin Ma, Zhuo Ma (Tencent Security Xuanwu Lab): Biometric Authentication Under Threat: Liveness Detection Hacking, Black Hat USA 2019. https://i.blackhat.com/USA-19/Wednesday/us-19-Chen-Biometric-Authentication-Under-Threat-Liveness-Detection-Hacking.pdf



Kommentare (0)
Noch keine Kommentare vorhanden.