

Eine kritische Schwachstelle in Fortinet FortiClient Enterprise Management Server wird aktiv für Angriffe auf Unternehmensumgebungen genutzt. Die als CVE-2026-35616 geführte Lücke betrifft FortiClientEMS 7.4.5 bis 7.4.6 und ermöglicht es nicht authentifizierten Angreifern, über manipulierte Anfragen unautorisierte Befehle auszuführen.
Fortinet hat die Schwachstelle bereits im April veröffentlicht und als kritisch eingestuft. Das Unternehmen bestätigte außerdem, dass die Lücke in freier Wildbahn ausgenutzt wurde. Für betroffene Versionen stehen Hotfixes zur Verfügung; FortiClientEMS 7.4.7 und neuere Versionen enthalten die Korrektur.
Angriffe über vertraute Verwaltungswege
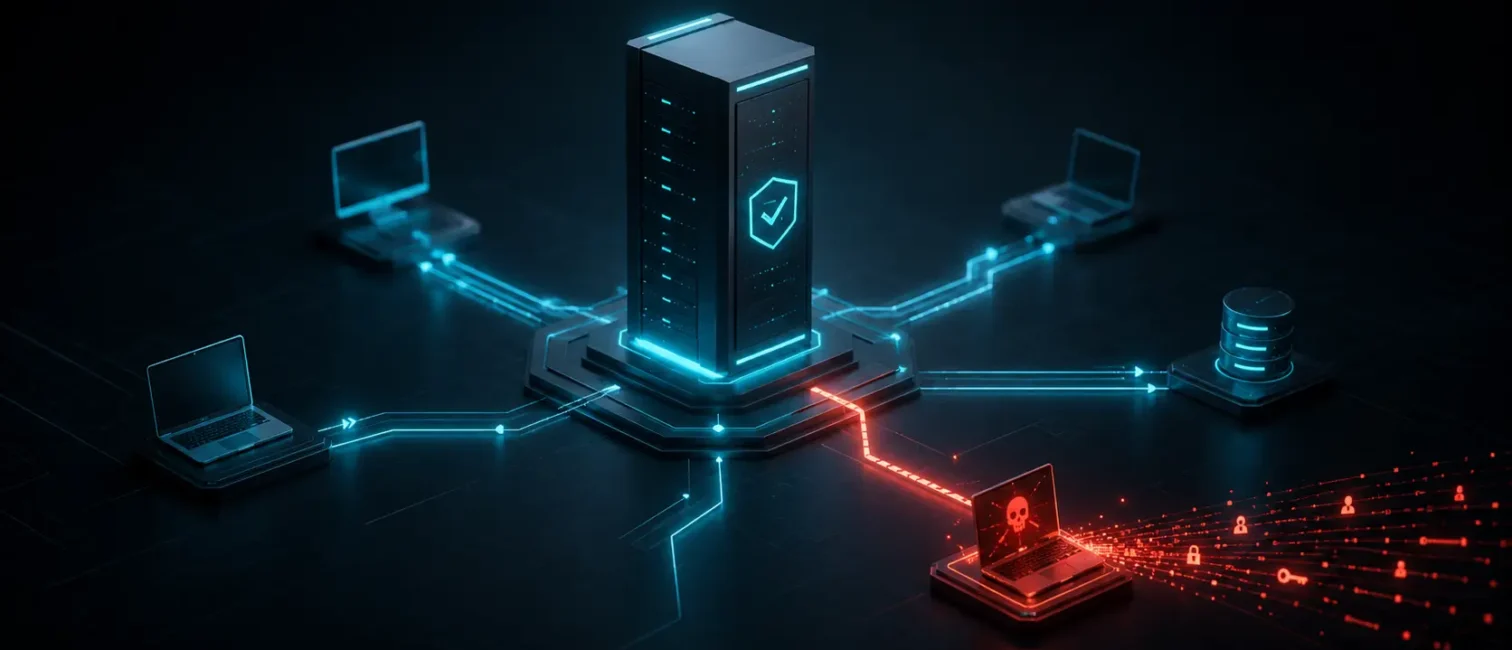
Besonders relevant für IT-Entscheider ist der beobachtete Angriffsweg. Laut Arctic Wolf nutzten Angreifer FortiClient EMS nicht nur als Einstiegspunkt, sondern missbrauchten die zentrale Endpoint-Management-Infrastruktur, um Schadcode auf verwaltete Endpunkte zu bringen.
Die Malware wurde als vermeintlicher Fortinet-Endpoint-Patch getarnt und über PowerShell ausgeführt. Damit wirkt der Angriff aus Sicht der betroffenen Systeme zunächst wie eine legitime Verwaltungsaktion. Genau das macht den Vorfall so kritisch: Wenn eine zentrale Management-Plattform kompromittiert wird, kann sie selbst zum Verteilmechanismus für Angriffe werden.
Credential-Stealer statt Update
Der ausgelieferte Schadcode wird von Arctic Wolf als EKZ Infostealer bezeichnet. Die Malware zielt vor allem auf browserbasierte Zugangsdaten, Cookies und Autofill-Daten ab. Betroffen sind unter anderem Chromium- und Gecko-basierte Browser wie Chrome, Edge und Firefox.
Ein erfolgreicher Angriff kann daher weit über das ursprünglich betroffene System hinausreichen. Gestohlene Zugangsdaten können für weitere Zugriffe, laterale Bewegung oder Folgeangriffe auf Cloud-, VPN- und Unternehmensdienste genutzt werden.
Was Unternehmen jetzt prüfen sollten
Unternehmen, die FortiClient EMS einsetzen, sollten kurzfristig prüfen, ob sie eine betroffene Version verwenden. Systeme auf FortiClientEMS 7.4.5 oder 7.4.6 sollten gemäß Herstellerempfehlung abgesichert werden, etwa durch die bereitgestellten Hotfixes oder ein Upgrade auf Version 7.4.7 oder höher.
Zusätzlich sollten Security-Teams nach Hinweisen auf eine mögliche Kompromittierung suchen. Dazu gehören verdächtige Änderungen an EMS-Konfigurationen, ungewöhnliche VPN- oder Skript-Workflows, PowerShell-Ausführungen, unbekannte Batch-Dateien sowie ausführbare Dateien, die sich als Fortinet- oder Endpoint-Patch ausgeben.
Warum das Risiko über den Einzelfall hinausgeht
Der Vorfall zeigt, wie kritisch zentrale Administrations- und Endpoint-Management-Systeme für die Sicherheitsarchitektur eines Unternehmens sind. Sie besitzen weitreichende Kontrolle über Clients, Richtlinien und Updates. Werden solche Systeme kompromittiert, entsteht nicht nur ein einzelner Schwachpunkt, sondern ein potenzieller Hebel gegen viele verwaltete Endpunkte gleichzeitig.
Für IT-Organisationen bedeutet das: Kritische Updates für Management-Systeme gehören nicht in den normalen Patch-Backlog. Sie müssen priorisiert, überwacht und mit einer gezielten Prüfung auf mögliche Kompromittierung verbunden werden.


Kommentare (0)
Noch keine Kommentare vorhanden.